
ISO/IEC 27701

Conformité ISO/IEC 27701 : une gestion de la vie privée que vous pouvez démontrer

L'ISO/IEC 27701:2025 définit un système de management des informations relatives à la vie privée à part entière. Secrato relie les risques, contrôles, politiques et preuves liés à la vie privée aux exigences auxquelles ils répondent, afin que vous puissiez montrer comment les données à caractère personnel sont gouvernées, plutôt que simplement le décrire.

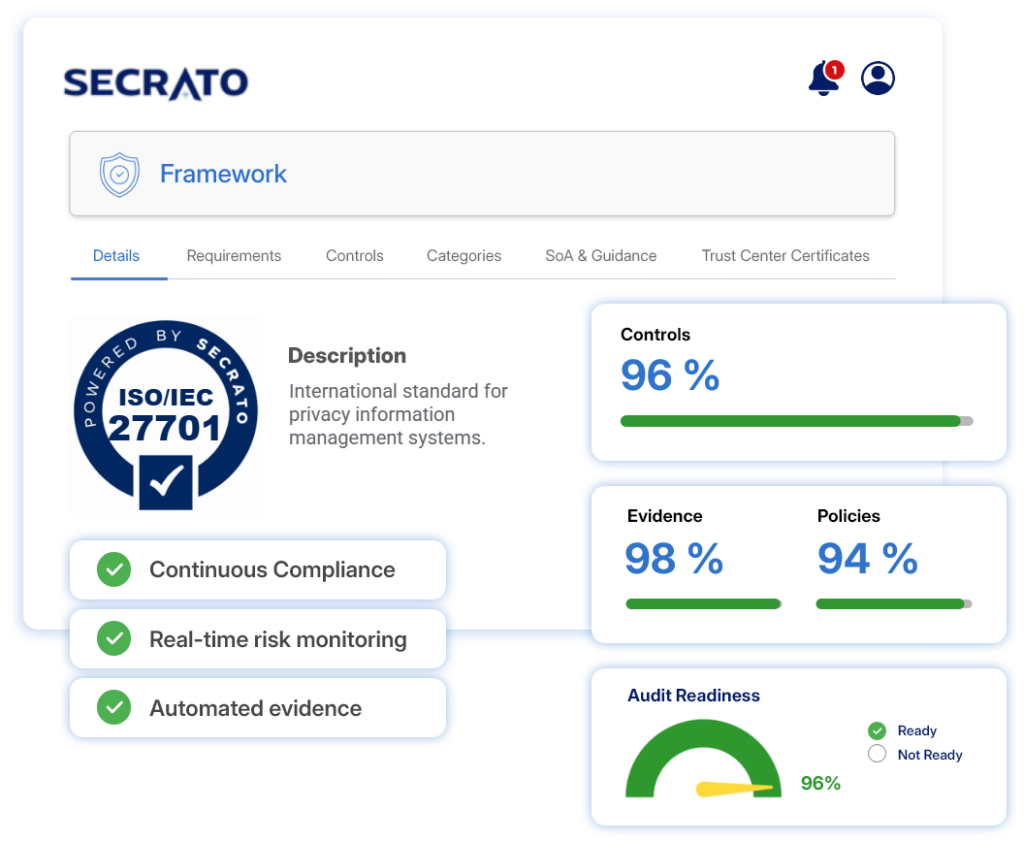
Bannière du référentiel ISO/IEC 27701
RGPD dès la conception
RGPD DÈS LA CONCEPTION
Hébergé en Belgique
HÉBERGÉ EN BELGIQUE
Souveraineté des données de l'UE
SOUVERAINETÉ DES DONNÉES EN UE
Sécurité de niveau entreprise
SÉCURITÉ DE NIVEAU ENTREPRISE
CONTRÔLES DE PROTECTION DE LA VIE PRIVÉE

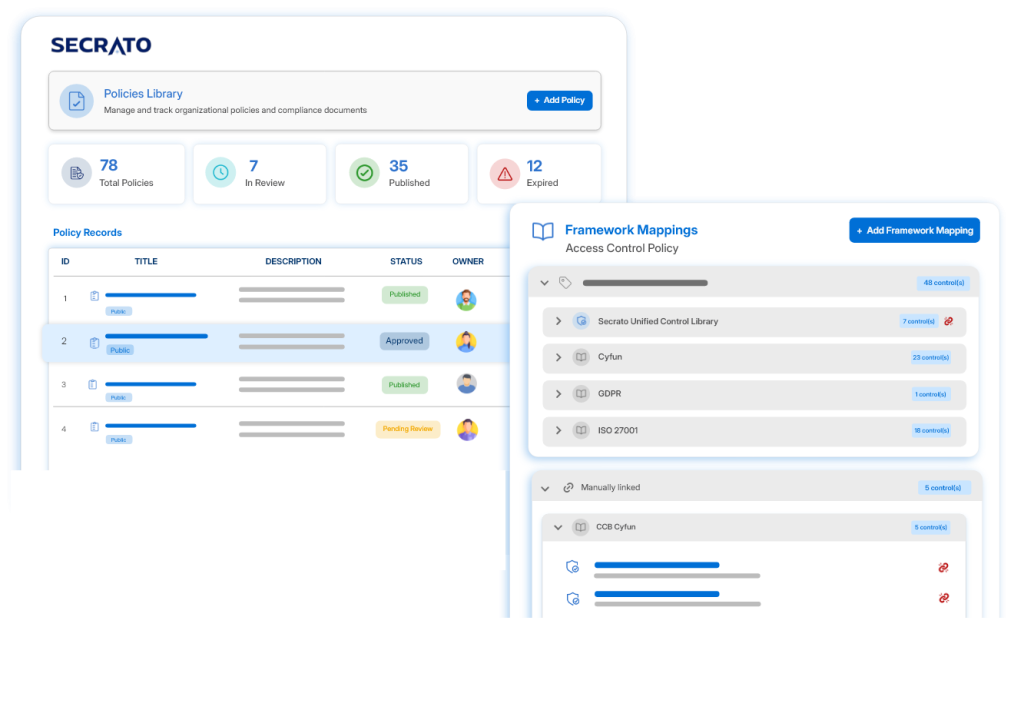
Reliez les exigences de protection de la vie privée aux contrôles

Mettez en correspondance les exigences de l'ISO/IEC 27701 avec les contrôles qui y répondent, que vous agissiez en tant que responsable du traitement de DCP, sous-traitant de DCP, ou les deux. Gardez la responsabilité, le statut et les preuves associées visibles pour chaque contrôle.

  • Suivez séparément les contrôles du responsable du traitement et du sous-traitant.
  • Attribuez des responsables et maintenez le statut à jour.
  • Associez les preuves aux contrôles qu'elles étayent.
Plateforme Secrato : Bibliothèque de politiques
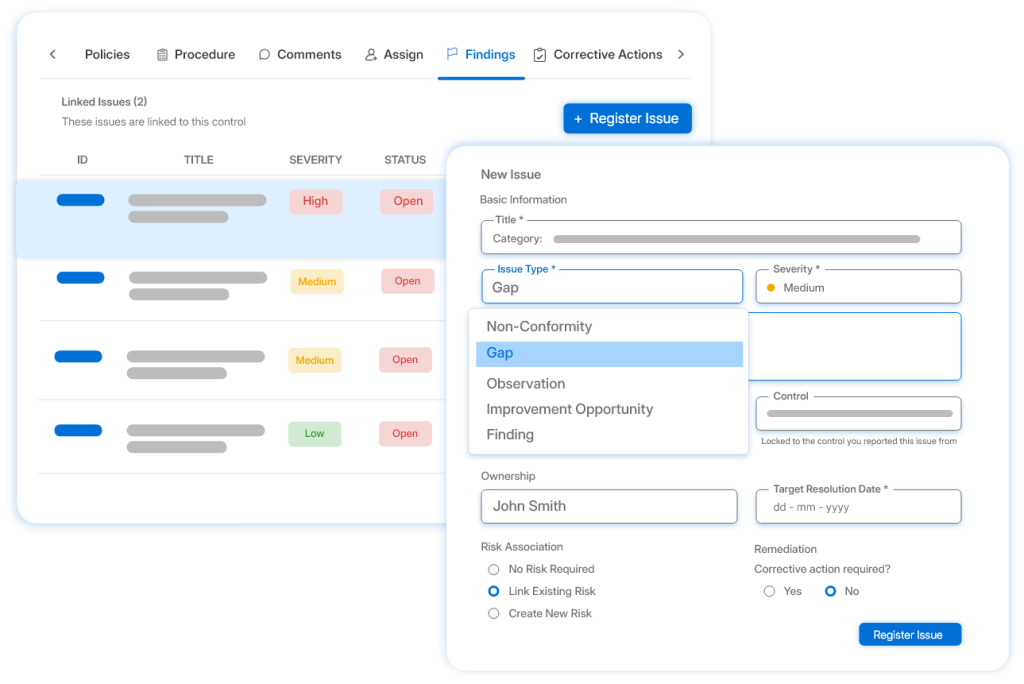
Plateforme Secrato : Constats
RISQUES LIÉS À LA VIE PRIVÉE

Reliez les risques liés à la vie privée à leur traitement

Enregistrez les risques pesant sur les données à caractère personnel et sur les personnes concernées, et reliez-les aux contrôles et aux décisions de traitement. Gardez le statut du traitement et l'exposition résiduelle en vue à mesure que les traitements évoluent.

  • Évaluez les risques liés à la vie privée en parallèle des risques de sécurité.
  • Reliez chaque risque à son traitement et à ses contrôles.
  • Visualisez l'exposition résiduelle en un coup d'œil.
RISQUES LIÉS À LA VIE PRIVÉE

Reliez les risques liés à la vie privée à leur traitement

Enregistrez les risques pesant sur les données à caractère personnel et sur les personnes concernées, et reliez-les aux contrôles et aux décisions de traitement. Gardez le statut du traitement et l'exposition résiduelle en vue à mesure que les traitements évoluent.

  • Évaluez les risques liés à la vie privée en parallèle des risques de sécurité.
  • Reliez chaque risque à son traitement et à ses contrôles.
  • Visualisez l'exposition résiduelle en un coup d'œil.
Plateforme Secrato : Constats
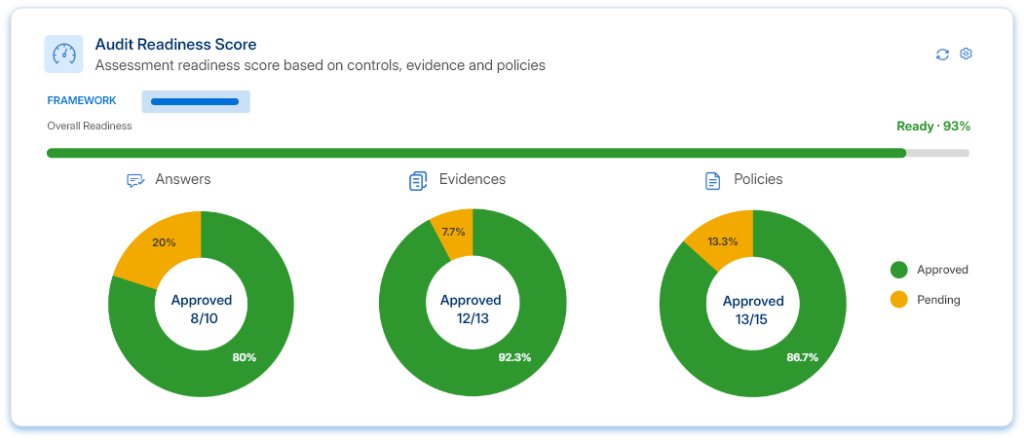
PRÉPARATION AUX AUDITS

Montrez le PIMS en fonctionnement

Organisez les évaluations, les preuves et les constats pour l'audit interne, la revue de direction et la certification. Offrez aux auditeurs un chemin clair de chaque exigence vers les enregistrements qui la sous-tendent.

  • Suivez la préparation par exigence.
  • Centralisez les constats et les actions correctives.
  • Préparez des preuves structurées pour les auditeurs.
Plateforme Secrato : score de préparation aux audits
LE RESTE DE LA PLATEFORME

Autres façons dont Secrato accompagne l'ISO/IEC 27701

Au-delà des résultats essentiels ci-dessus, ces fonctionnalités soutiennent le programme ISO/IEC 27701 dans son ensemble.

Gérez ensemble les exigences, les contrôles, les preuves, les politiques et le statut, offrant aux équipes une vue actuelle de l'état de mise en œuvre.

Identifiez les recoupements entre les contrôles ISO/IEC 27701, le RGPD, l'ISO/IEC 27001 et les autres référentiels gérés par votre organisme.

Définissez le périmètre, évaluez et attribuez les travaux d'évaluation, avec les réponses liées aux preuves et aux enregistrements qui les soutiennent.

Organisez les preuves, examinez la préparation des contrôles et gérez les constats, avec un accès structuré des examinateurs le cas échéant.

Connectez les systèmes internes et externes via des API et des intégrations pour soutenir la collecte de preuves et réduire les relances manuelles.

Partagez les informations pertinentes en matière de sécurité et de conformité avec les parties prenantes via un accès public contrôlé ou restreint.

COUVERTURE DES RÉFÉRENTIELS

Un contrôle. Plusieurs référentiels.

L'ISO/IEC 27701 partage une grande partie de son travail sur les contrôles avec l'ISO/IEC 27001 et le RGPD. La Bibliothèque unifiée de contrôles met en correspondance ces contrôles partagés avec les exigences concernées, afin que les équipes puissent réutiliser le travail sans considérer les référentiels comme équivalents.

FAQ sur le logiciel de conformité ISO/IEC 27701

Qu'est-ce que l'ISO/IEC 27701 ?

L'ISO/IEC 27701 définit les exigences relatives à un système de management des informations relatives à la vie privée (PIMS) pour les organismes agissant en tant que responsables du traitement de DCP, sous-traitants de DCP, ou les deux. L'édition actuelle, ISO/IEC 27701:2025, a été publiée le 14 octobre 2025 et remplace la version de 2019. Il s'agit désormais d'une norme de système de management autonome, qui peut donc être certifiée sans certificat ISO/IEC 27001. Les organismes d'accréditation définissent encore la période de transition pour les certificats délivrés sur la base de la version de 2019.

L'ISO/IEC 27701 est une norme internationale volontaire, tandis que le RGPD est une législation européenne contraignante. La norme offre une approche structurée de la gestion de la vie privée et peut contribuer à la responsabilité attendue par le RGPD, mais la certification ne prouve pas à elle seule la conformité au RGPD. De nombreux organismes combinent les deux, en utilisant l'ISO/IEC 27701 comme système de management et en mettant en correspondance leurs obligations RGPD avec ses contrôles.

Secrato accompagne l'ISO/IEC 27701:2025 en reliant les exigences de protection de la vie privée aux contrôles, risques, politiques et preuves qui les sous-tendent. Les équipes disposent d'une vue actualisée de la préparation du PIMS et des écarts restants, et peuvent réutiliser le travail partagé sur les contrôles entre l'ISO/IEC 27001, le RGPD et d'autres référentiels. Secrato ne certifie pas les organismes ; la certification est réalisée par un organisme de certification accrédité.

Gardez votre gouvernance de la vie privée prête pour la revue

Les obligations en matière de vie privée évoluent à chaque nouvelle activité de traitement, chaque nouveau fournisseur et chaque nouveau système. Découvrez comment Secrato peut maintenir vos contrôles, risques et preuves liés à la vie privée connectés, afin que votre PIMS reste à jour entre les audits.

Secrato
