
ISO/IEC 27701

ISO/IEC 27701-Compliance – Datenschutzmanagement mit belegbaren Nachweisen

ISO/IEC 27701:2025 definiert ein eigenständiges Managementsystem für Datenschutzinformationen. Secrato verknüpft Datenschutzrisiken, Kontrollen, Richtlinien und Nachweise mit den Anforderungen, die sie erfüllen – so können Sie zeigen, wie personenbezogene Daten verwaltet werden, statt es nur zu beschreiben.

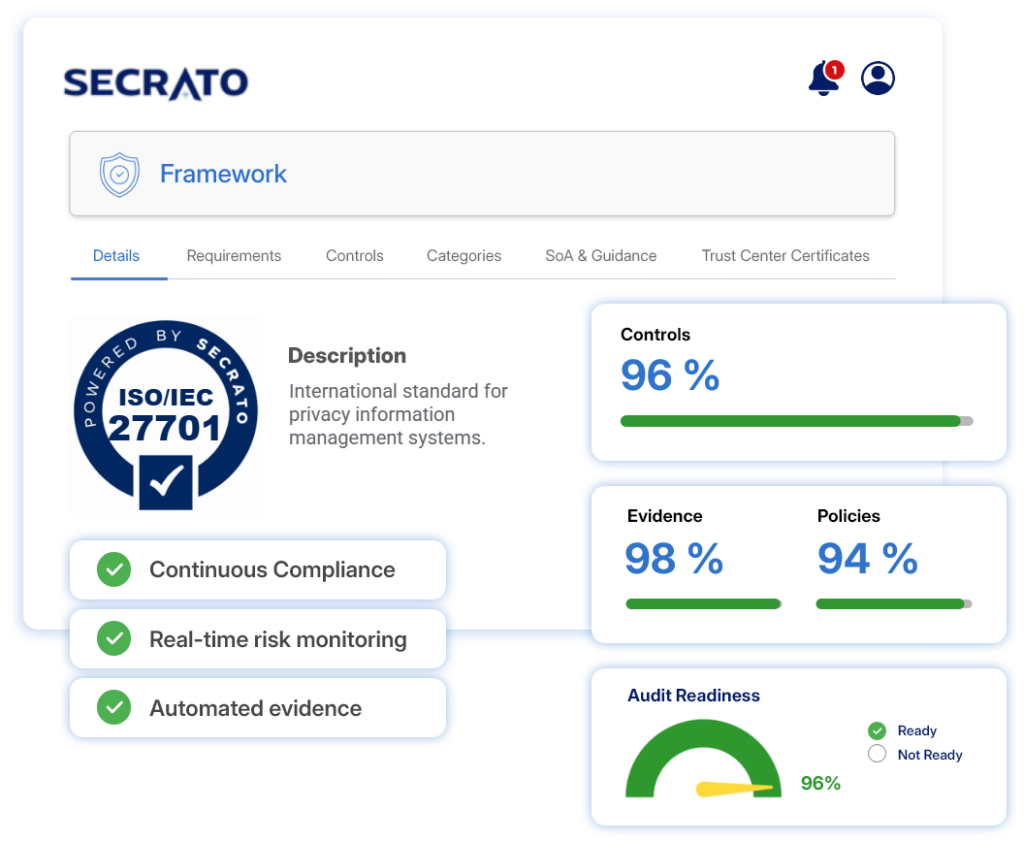
ISO/IEC 27701 Rahmenwerk-Banner
DSGVO by design
DSGVO BY DESIGN
In Belgien gehostet
IN BELGIEN GEHOSTET
EU-Datensouveränität
EU-DATENSOUVERÄNITÄT
Enterprise-Sicherheit
ENTERPRISE-SICHERHEIT
DATENSCHUTZKONTROLLEN

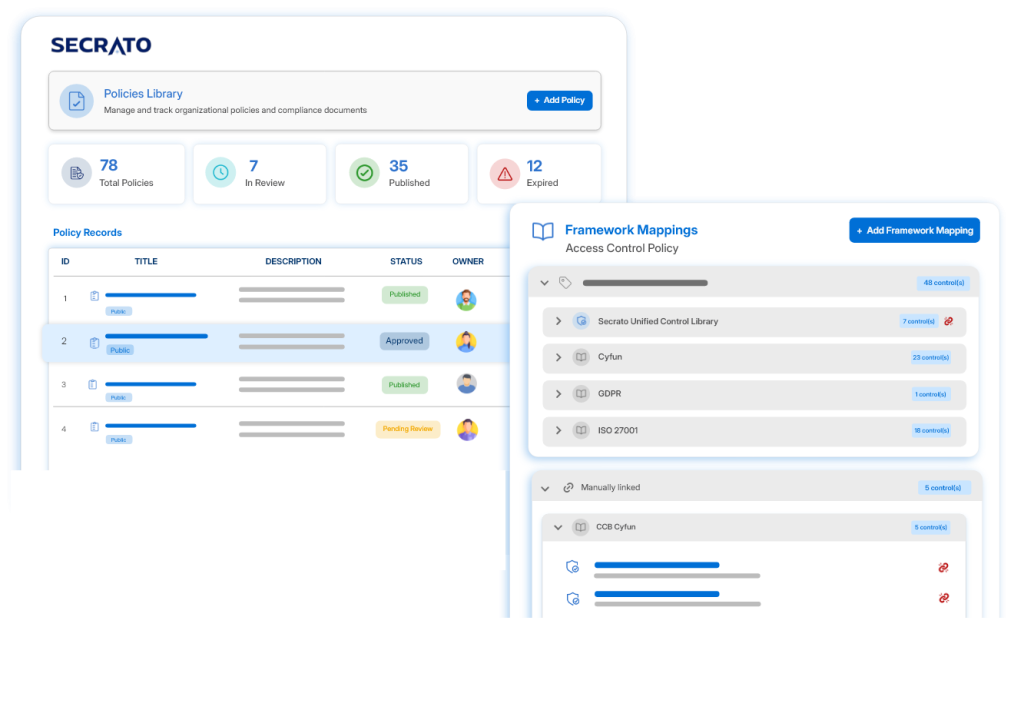
Datenschutzanforderungen mit Kontrollen verknüpfen

Ordnen Sie die Anforderungen von ISO/IEC 27701 den Kontrollen zu, die sie adressieren – unabhängig davon, ob Sie als Verantwortlicher (PII-Controller), als Auftragsverarbeiter (PII-Processor) oder in beiden Rollen agieren. Behalten Sie Zuständigkeit, Status und zugehörige Nachweise für jede Kontrolle im Blick.

  • Verantwortlichen- und Auftragsverarbeiter-Kontrollen getrennt nachverfolgen.
  • Verantwortliche zuweisen und den Status aktuell halten.
  • Nachweise mit den Kontrollen verknüpfen, die sie belegen.
Secrato-Plattform: Richtlinienbibliothek
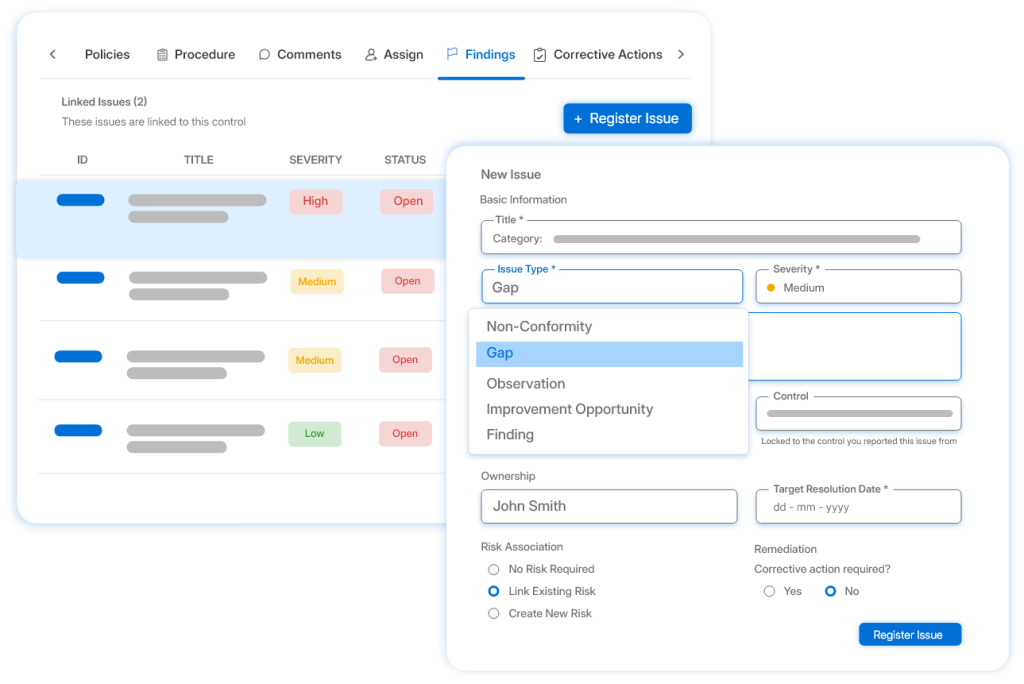
Secrato-Plattform: Feststellungen
DATENSCHUTZRISIKO

Datenschutzrisiken mit der Behandlung verknüpfen

Erfassen Sie Risiken für personenbezogene Daten und für die betroffenen Personen und verknüpfen Sie diese mit den Kontrollen und Entscheidungen zu ihrer Behandlung. Behalten Sie den Behandlungsstatus und das Restrisiko im Blick, wenn sich die Verarbeitung ändert.

  • Datenschutzrisiken gemeinsam mit Sicherheitsrisiken bewerten.
  • Jedes Risiko mit seiner Behandlung und den Kontrollen verknüpfen.
  • Restrisiko auf einen Blick erkennen.
DATENSCHUTZRISIKO

Datenschutzrisiken mit der Behandlung verknüpfen

Erfassen Sie Risiken für personenbezogene Daten und für die betroffenen Personen und verknüpfen Sie diese mit den Kontrollen und Entscheidungen zu ihrer Behandlung. Behalten Sie den Behandlungsstatus und das Restrisiko im Blick, wenn sich die Verarbeitung ändert.

  • Datenschutzrisiken gemeinsam mit Sicherheitsrisiken bewerten.
  • Jedes Risiko mit seiner Behandlung und den Kontrollen verknüpfen.
  • Restrisiko auf einen Blick erkennen.
Secrato-Plattform: Feststellungen
AUDIT-BEREITSCHAFT

Das PIMS im laufenden Betrieb nachweisen

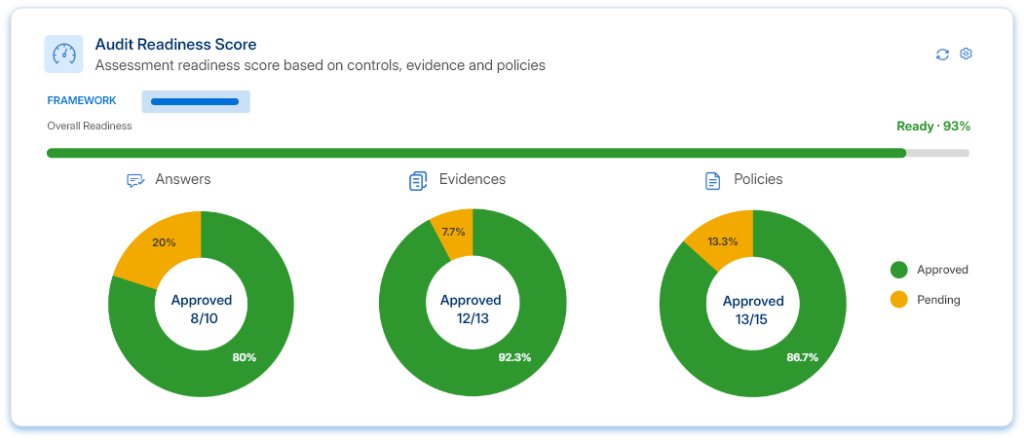
Bewertungen, Nachweise und Feststellungen für internes Audit, Managementbewertung und Zertifizierung strukturiert bereithalten. Auditoren einen klaren Pfad von jeder Anforderung zu den zugehörigen Aufzeichnungen bieten.

  • Bereitschaft pro Anforderung nachverfolgen.
  • Feststellungen und Korrekturmaßnahmen zusammenhalten.
  • Strukturierte Nachweise für Auditoren vorbereiten.
Secrato-Plattform: Auditbereitschafts-Score
DER REST DER PLATTFORM

Weitere Möglichkeiten, wie Secrato ISO/IEC 27701 unterstützt

Über die oben genannten Kernergebnisse hinaus unterstützen diese Funktionen das weitergehende ISO/IEC 27701-Programm.

Verwalten Sie Anforderungen, Kontrollen, Nachweise, Richtlinien und Status gemeinsam und geben Sie Teams einen aktuellen Überblick über den Stand der Umsetzung.

Sehen Sie, wo sich ISO/IEC 27701-Kontrollen mit der DSGVO, ISO/IEC 27001 und anderen Rahmenwerken Ihrer Organisation überschneiden.

Legen Sie den Geltungsbereich fest, bewerten Sie und weisen Sie Bewertungsarbeiten zu, wobei Antworten mit den dahinter stehenden Nachweisen und Aufzeichnungen verknüpft sind.

Organisieren Sie Nachweise, überprüfen Sie die Kontrollbereitschaft und verwalten Sie Feststellungen mit strukturiertem Reviewer-Zugriff, wo angemessen.

Verbinden Sie interne und externe Systeme über APIs und Integrationen, um die Nachweiserfassung zu unterstützen und manuelle Nachverfolgung zu reduzieren.

Teilen Sie relevante Sicherheits- und Compliance-Informationen mit Stakeholdern durch kontrollierten öffentlichen oder geschlossenen Zugriff.

RAHMENWERK-ABDECKUNG

Eine Kontrolle. Mehrere Rahmenwerke.

ISO/IEC 27701 teilt einen Großteil der Kontrollarbeit mit ISO/IEC 27001 und der DSGVO. Die Einheitliche Kontrollbibliothek ordnet diese gemeinsamen Kontrollen den jeweiligen Anforderungen zu, sodass Teams Arbeit wiederverwenden können, ohne die Rahmenwerke gleichzusetzen.

FAQs zur ISO/IEC 27701-Compliance-Software

Was ist ISO/IEC 27701?

ISO/IEC 27701 legt Anforderungen an ein Managementsystem für Datenschutzinformationen (PIMS) für Organisationen fest, die als Verantwortliche für personenbezogene Daten (PII-Controller), als Auftragsverarbeiter (PII-Processor) oder in beiden Rollen handeln. Die aktuelle Ausgabe, ISO/IEC 27701:2025, wurde am 14. Oktober 2025 veröffentlicht und ersetzt die Version von 2019. Sie ist nun ein eigenständiger Managementsystemstandard und kann ohne ein ISO/IEC 27001-Zertifikat zertifiziert werden. Die Akkreditierungsstellen legen derzeit noch den Übergangszeitraum für Zertifikate fest, die nach der Version von 2019 ausgestellt wurden.

ISO/IEC 27701 ist eine freiwillige internationale Norm, während die DSGVO verbindliches EU-Recht ist. Die Norm bietet einen strukturierten Ansatz für das Datenschutzmanagement und kann die von der DSGVO geforderte Rechenschaftspflicht unterstützen, doch eine Zertifizierung allein belegt noch keine DSGVO-Konformität. Viele Organisationen nutzen beides: ISO/IEC 27701 als Managementsystem und ihre DSGVO-Pflichten, die den Kontrollen der Norm zugeordnet werden.

Secrato unterstützt ISO/IEC 27701:2025, indem es Datenschutzanforderungen mit den zugehörigen Kontrollen, Risiken, Richtlinien und Nachweisen verknüpft. Teams erhalten einen aktuellen Überblick über die PIMS-Bereitschaft und offene Lücken und können gemeinsame Kontrollarbeit über ISO/IEC 27001, DSGVO und andere Rahmenwerke hinweg wiederverwenden. Secrato zertifiziert keine Organisationen; die Zertifizierung wird von einer akkreditierten Zertifizierungsstelle durchgeführt.

Datenschutz-Governance jederzeit prüfbereit halten

Datenschutzpflichten ändern sich mit jeder neuen Verarbeitungstätigkeit, jedem Lieferanten und jedem System. Erfahren Sie, wie Secrato Ihre Datenschutzkontrollen, Risiken und Nachweise verknüpft hält, damit Ihr PIMS zwischen den Audits aktuell bleibt.

Secrato
