
NIS2 pour l'énergie, l'eau et les services publics
L'électricité, le chauffage et le refroidissement urbains, le gaz, l'hydrogène et le pétrole, ainsi que l'eau potable et les eaux usées, sont des secteurs de criticité élevée au titre de la NIS2. Les opérateurs gèrent de vastes parcs OT, de nombreux sites et de longues chaînes d'approvisionnement, et une panne se fait immédiatement sentir.
En bref : L'énergie, l'eau potable et les eaux usées sont des secteurs de l'annexe I en vertu de NIS2 : les grands opérateurs sont généralement essentiels, les opérateurs de taille moyenne importants, et les entités désignées comme critiques en vertu de la directive CER sont couvertes quelle que soit leur taille. Secrato tient les sites, les systèmes OT, les risques et les fournisseurs dans un seul dossier et met en correspondance NIS2, CyFun®, IEC 62443 et ISO/IEC 27001 avec les mêmes contrôles.
L'énergie et l'eau sont des secteurs hautement critiques
Le secteur de l'énergie couvre l'électricité (y compris les producteurs, les gestionnaires de réseau, les fournisseurs et les exploitants de points de recharge), le chauffage et le refroidissement urbains, le pétrole, le gaz et l'hydrogène. Les fournisseurs et distributeurs d'eau potable ainsi que les exploitants de stations d'épuration sont également hautement critiques, et la gestion des déchets est un secteur « autre critique ». Vérifiez votre périmètre →
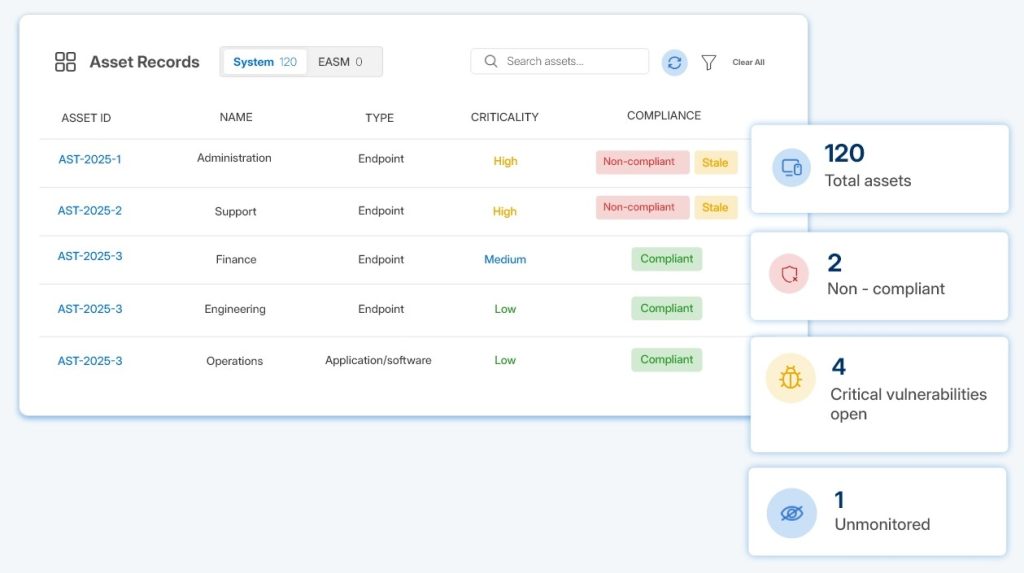
Sécurisez les actifs dont dépendent le réseau et la distribution
Chaque site, sous-station et système enregistré
Enregistrez les usines, sous-stations, stations de pompage et systèmes de contrôle en tant qu'actifs, associez-les à des responsables, des risques et des contrôles, et conservez les preuves par site, afin que les auditeurs et les autorités de contrôle voient la même image que votre équipe d'exploitation.
NIS2 et la Directive CER ensemble
Les États membres identifient les entités critiques en vertu de la Directive CER. Ces entités sont également couvertes par la NIS2 indépendamment de leur taille et sont traitées comme essentielles. Conservez les mesures de résilience et de cybersécurité côte à côte au lieu de les placer dans des programmes distincts.
IEC 62443 et ISO/IEC 27001 mis en correspondance avec NIS2
Mettez en correspondance IEC 62443 pour la technologie opérationnelle et ISO/IEC 27001 pour la sécurité de l'information avec les mesures NIS2, de sorte qu'une seule preuve compte dans les référentiels et les équipes.
CONÇU EN BELGIQUE

Ce qui s'applique aux services publics en Belgique et aux Pays-Bas
Les exploitants belges du secteur de l'énergie et de l'eau s'enregistrent auprès du CCB et peuvent utiliser CyFun® ou ISO/IEC 27001 pour démontrer les mesures NIS2 ; les entités essentielles ont besoin d'une évaluation de la conformité régulière. Les exploitants néerlandais s'enregistrent auprès du NCSC en vertu de la Cyberbeveiligingswet, et les fournisseurs critiques relèvent également de la Wwke. Les exploitants d'électricité impliqués dans les flux transfrontaliers respectent également le code de réseau relatif à la cybersécurité.
Secrato est construit en Belgique et hébergé dans un centre de données Tier IV à Anvers. Lisez le guide étape par étape NIS2 Belgique ou le guide Cbw.
Questions fréquentes
Les entreprises énergétiques sont-elles des entités essentielles en vertu de la NIS2 ?
L'énergie est un secteur de l'annexe I. Les grandes entreprises énergétiques sont généralement des entités essentielles ; les entreprises de taille moyenne sont généralement importantes, sauf si l'autorité les désigne comme essentielles. Les entités identifiées comme critiques en vertu de la directive CER sont essentielles indépendamment de leur taille.
Les services publics d'eau sont-ils couverts par la NIS2 ?
Oui. Les fournisseurs et distributeurs d'eau destinée à la consommation humaine et les exploitants de stations d'épuration des eaux urbaines, domestiques ou industrielles sont des secteurs de criticité élevée, lorsqu'ils sont au moins de taille moyenne ou désignés par l'autorité.
Secrato prend-il en charge IEC 62443 ?
Oui. IEC 62443 est disponible en tant que référentiel et peut être mis en correspondance avec NIS2, CyFun® et ISO/IEC 27001, de sorte que les mesures de sécurité OT comptent pour vos obligations NIS2.
Comment gérer plusieurs sites et filiales ?
Utilisez des espaces de travail et des sous-espaces de travail par entreprise, région ou site, avec une gouvernance définie une fois au niveau supérieur et des tableaux de bord qui se consolident. Voir gestion des espaces de travail multi-entités.
Voyez comment Secrato soutient votre programme NIS2
Montrez-nous vos sites et systèmes, et nous les mettrons en correspondance avec NIS2, CyFun® et IEC 62443 dans Secrato.
