




DORA

Conformité DORA que votre organe de direction peut soutenir

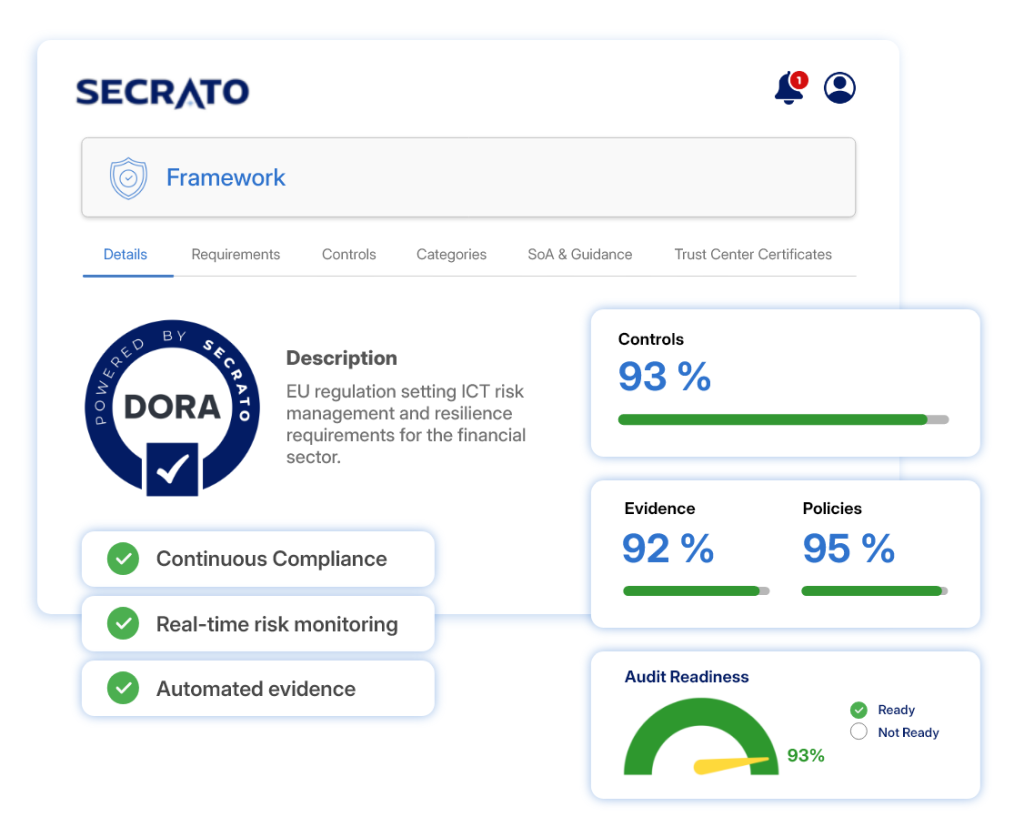
DORA impose aux entités financières la résilience opérationnelle numérique. Secrato donne à la direction une visibilité sur le statut, la posture de risque et la préparation aux audits, et maintient les mesures de gestion du risque lié aux TIC et les preuves connectées aux exigences auxquelles elles répondent.

Conformité DORA dans Secrato
RGPD dès la conception
RGPD DÈS LA CONCEPTION
Hébergé en Belgique
HÉBERGÉ EN BELGIQUE
Souveraineté des données de l'UE
SOUVERAINETÉ DES DONNÉES EN UE
Sécurité de niveau entreprise
SÉCURITÉ DE NIVEAU ENTREPRISE
GESTION DU RISQUE LIÉ AUX TIC

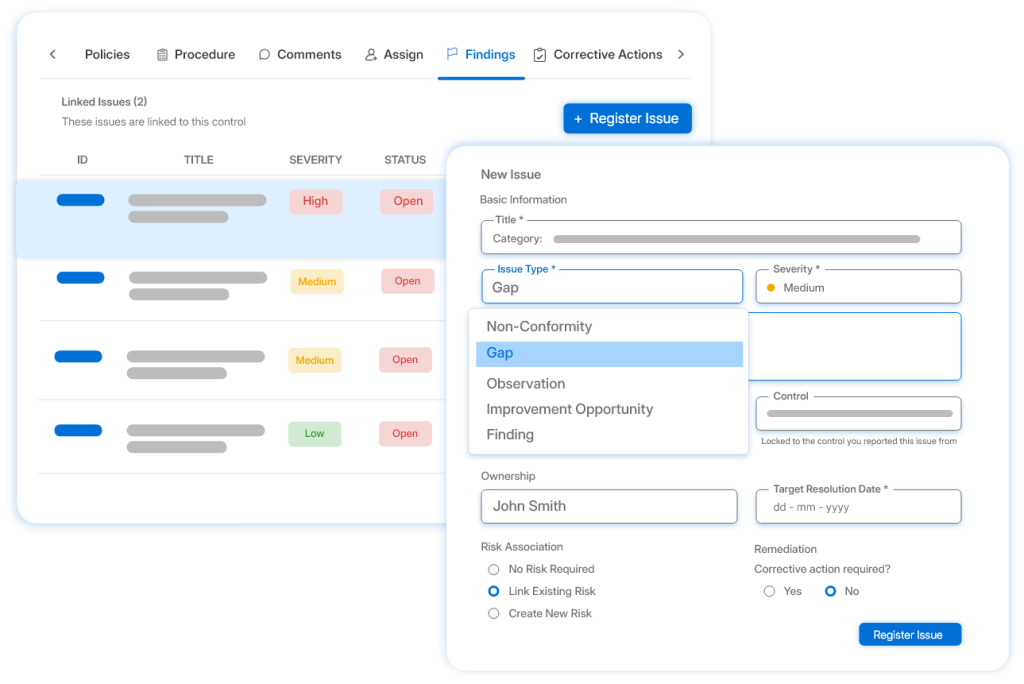
Reliez les risques TIC à leurs contrôles

Voyez quels contrôles traitent chaque risque lié aux TIC et quelles politiques les régissent, avec la propriété et le statut toujours visibles. Maintenez ces relations dans un environnement connecté unique au lieu de réconcilier des registres et des dossiers séparés.

  • Liez les risques liés aux TIC aux contrôles qui les traitent.
  • Maintenez les politiques, les propriétaires et le statut connectés.
  • Maintenez une vue unique sur les risques et les contrôles.
Plateforme Secrato : Constats
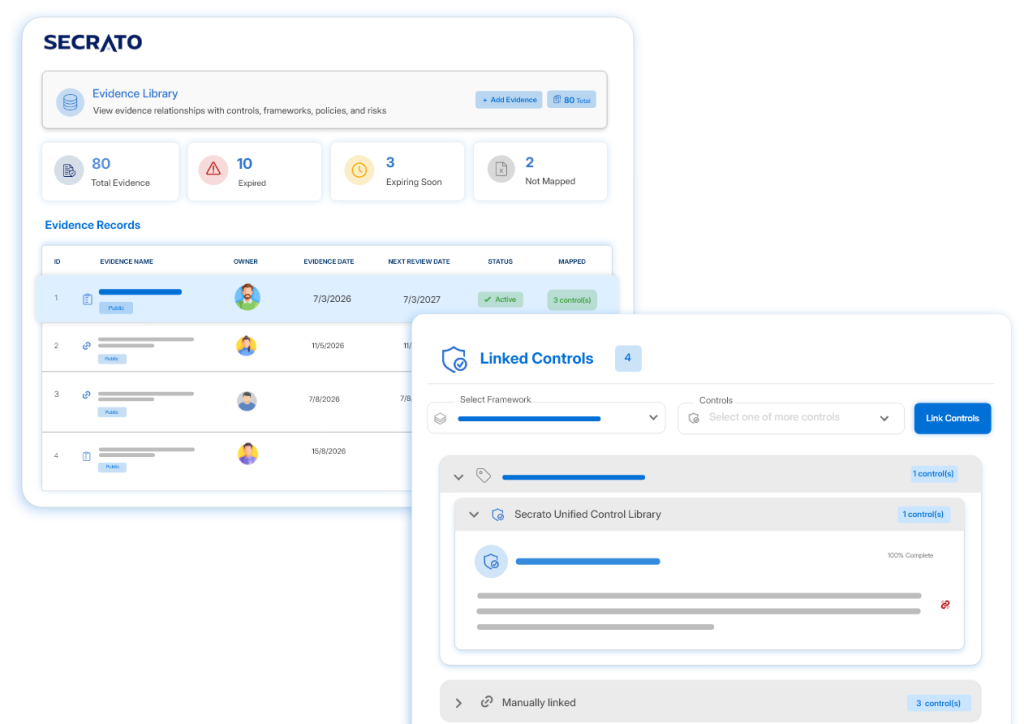
Plateforme Secrato : Bibliothèque de preuves
GESTION DES PREUVES

Des preuves à jour et traçables

Connectez les preuves justificatives directement aux contrôles qu'elles démontrent et maintenez-les à jour par des téléchargements, des intégrations et une collecte automatisée. Réduisez le travail manuel impliqué dans la préparation des dossiers pour l'assurance ou l'examen par les autorités de contrôle.

  • Liez les preuves directement aux contrôles qu'elles démontrent.
  • Maintenez les preuves à jour par des téléchargements et des intégrations.
  • Réduisez la préparation manuelle pour l'examen.
Plateforme Secrato : Bibliothèque de preuves
SURVEILLANCE DE LA GOUVERNANCE

Donnez à la direction une vue actuelle

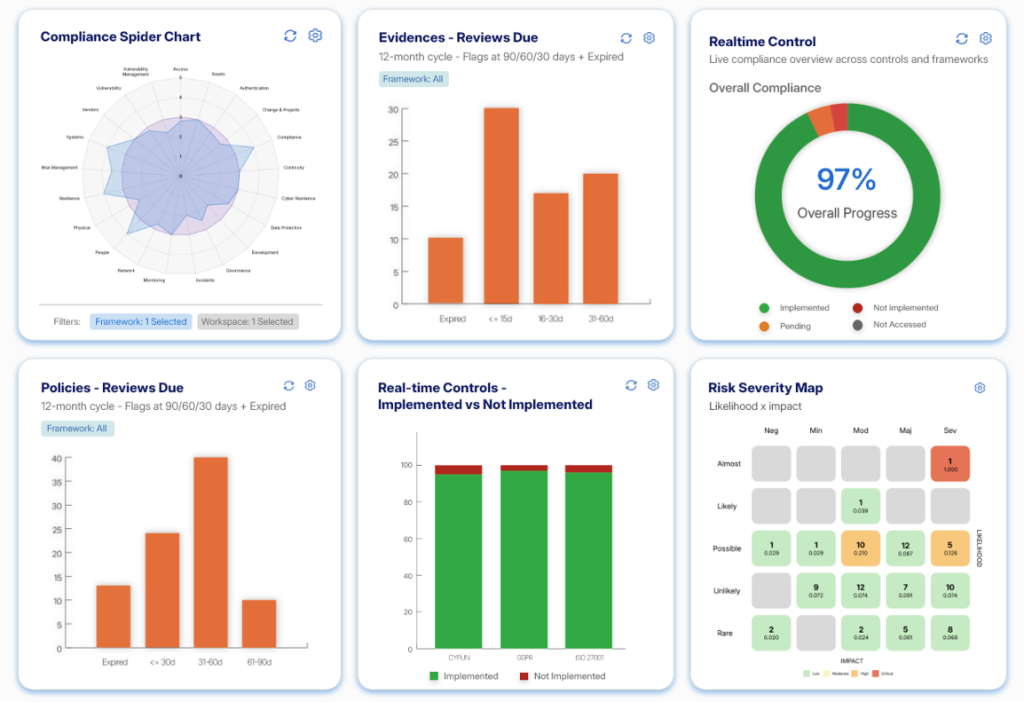
Maintenez la visibilité du statut de conformité, de la posture de risque et de la préparation à mesure que le programme évolue. Donnez à l'organe de direction et aux examinateurs une vue plus claire des informations nécessaires pour superviser la conformité DORA.

  • Suivez l'état de conformité et la posture de risque.
  • Maintenez la préparation visible à mesure que le programme évolue.
  • Soutenez une surveillance de la direction plus claire.
Plateforme Secrato : Tableau de bord
LE RESTE DE LA PLATEFORME

D'autres façons dont Secrato soutient DORA

Au-delà des résultats essentiels ci-dessus, ces capacités soutiennent le programme DORA dans son ensemble.

Gérez les exigences, les contrôles, les preuves, les politiques et le statut ensemble, afin que les équipes puissent voir comment le programme se présente sans réconcilier des dossiers séparés.

Politiques et preuves

Liez les contrôles aux preuves, politiques et procédures de soutien, de sorte que la mise en œuvre soit soutenue par des enregistrements et une documentation justificative.

Évaluations

Définissez le périmètre, notez et assignez les évaluations par rapport aux exigences et contrôles DORA, avec les réponses connectées aux dossiers qui les appuient.

Maintenez les risques liés aux contrôles et aux preuves qui les soutiennent, avec une visibilité sur la propriété, le traitement et l'exposition résiduelle.

Connectez les systèmes internes et externes via des API et des intégrations pour soutenir la collecte de preuves et réduire les relances manuelles.

Réseau de confiance

Présentez les informations pertinentes en matière de sécurité et de conformité aux parties prenantes par un accès public contrôlé ou restreint.

COUVERTURE DES RÉFÉRENTIELS

Un contrôle. Plusieurs référentiels.

De nombreuses mesures DORA recoupent les contrôles déjà utilisés dans d'autres référentiels. La Bibliothèque unifiée de contrôles de Secrato met en correspondance les contrôles partagés avec les exigences pertinentes dans tous les référentiels, afin que les équipes puissent maintenir et évaluer le contrôle une seule fois tout en gardant les obligations spécifiques à DORA clairement visibles.

FAQ pour le logiciel de conformité DORA

Qu'est-ce que DORA ?

DORA est le règlement de l'UE pour la résilience opérationnelle numérique, exigeant que les entités financières gèrent le risque lié aux TIC, maintiennent la résilience et respectent les obligations liées aux incidents, les organes de gestion étant responsables de la surveillance. Le règlement (UE) 2022/2554 (DORA) s'applique depuis le 17 janvier 2025. DORA réglemente également les relations des entités financières avec les prestataires de services tiers en matière de TIC ; la surveillance directe au niveau de l'UE s'applique aux prestataires désignés comme critiques. En tant que règlement de l'UE, il est contraignant dans son intégralité et directement applicable dans tous les États membres.

DORA s'applique aux entités financières énumérées à l'article 2, paragraphe 1, notamment les établissements de crédit, les établissements de paiement, les entreprises d'investissement, les entreprises d'assurance et de réassurance, ainsi que les prestataires de services sur crypto-actifs. Elle contient également des dispositions spécifiques pour les prestataires de services TIC tiers. Le champ d'application légal est plus large que ces exemples et doit être évalué par rapport à la liste complète de l'article 2. Certaines entités financières relevant de l'article 16 peuvent appliquer un référentiel simplifié de gestion des risques liés aux TIC, sous réserve des catégories et conditions énoncées dans cet article et des normes techniques applicables ; l'admissibilité n'est pas déterminée uniquement par la taille ou l'interconnexion.

Pour un incident majeur lié aux TIC, la notification initiale doit être effectuée dès que possible, dans les quatre heures suivant la classification de l'incident comme majeur et, en tout état de cause, au plus tard 24 heures après que l'entité financière en a eu connaissance. Selon les règles détaillées de signalement, le rapport intermédiaire est généralement dû dans les 72 heures suivant la notification initiale et le rapport final dans le mois suivant le rapport intermédiaire, sous réserve des conditions du Règlement.

Secrato soutient la préparation à DORA en regroupant les risques liés aux TIC, les contrôles, les preuves et les dossiers de gouvernance dans une vue connectée, ce qui facilite le maintien de la surveillance et la démonstration de la manière dont les exigences sont traitées.

Visualisez votre programme DORA dans une vue connectée

Regroupez les risques liés aux TIC, les mesures de résilience, les preuves et la gouvernance. Découvrez comment Secrato peut soutenir DORA en tant que programme de gouvernance continu plutôt qu'un exercice de préparation récurrent.

Secrato
