
Conformité IEC 62443 que vous pouvez démontrer
IEC 62443 vous demande de prouver que la sécurité de vos systèmes de contrôle est fiable, puis de continuer à le prouver. Secrato relie les contrôles et les preuves aux exigences qui sous-tendent cette démonstration, afin que le niveau de sécurité que vous maintenez reste visible par rapport à celui que vous avez défini.
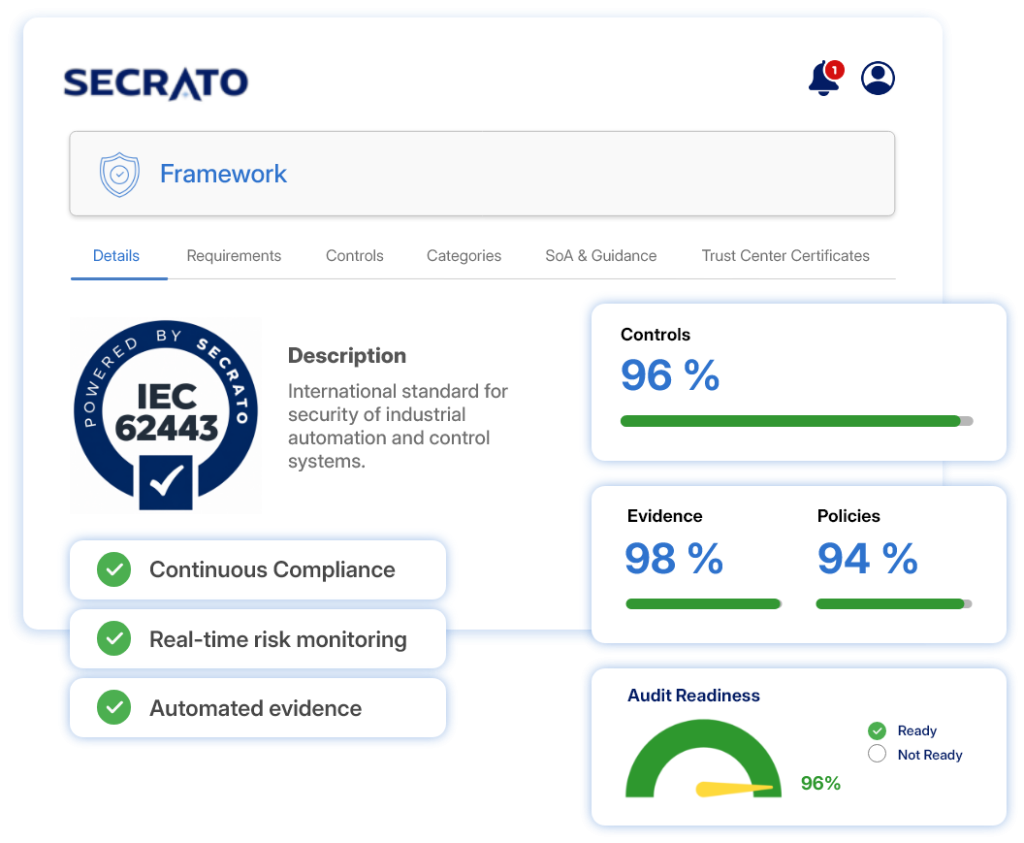




Reliez les risques aux contrôles de sécurité
Liez les risques identifiés aux contrôles utilisés pour les traiter. Évaluez les contrôles par rapport au niveau de sécurité cible et maintenez les lacunes visibles dans les exigences pertinentes.
Associez les risques aux contrôles de traitement.
Évaluez les contrôles par rapport aux niveaux de sécurité cibles.
Maintenez les lacunes de sécurité visibles.
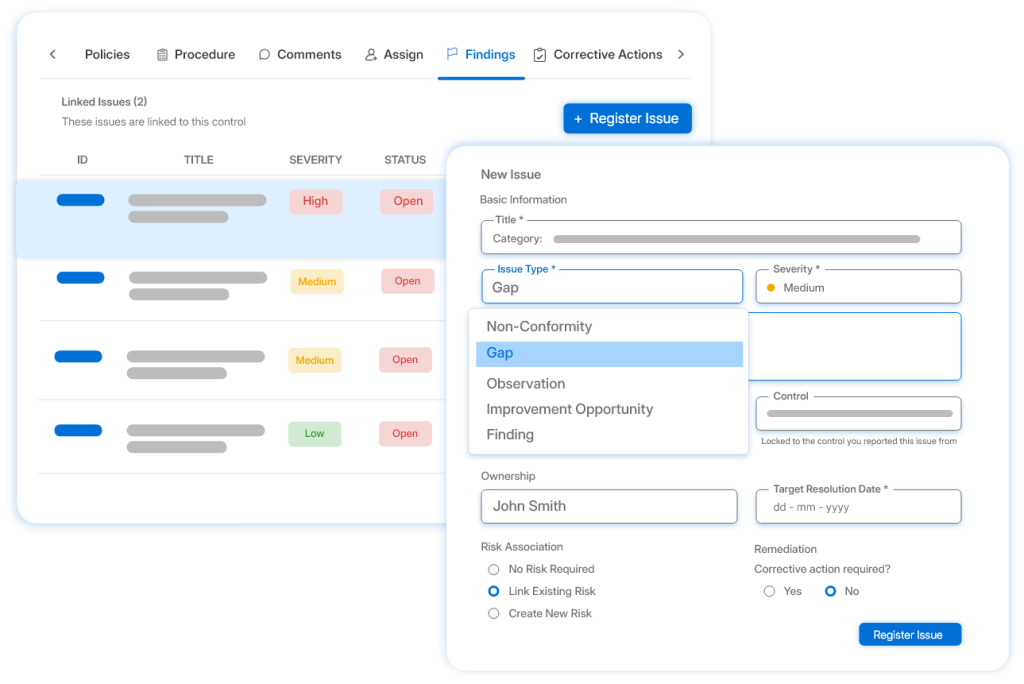
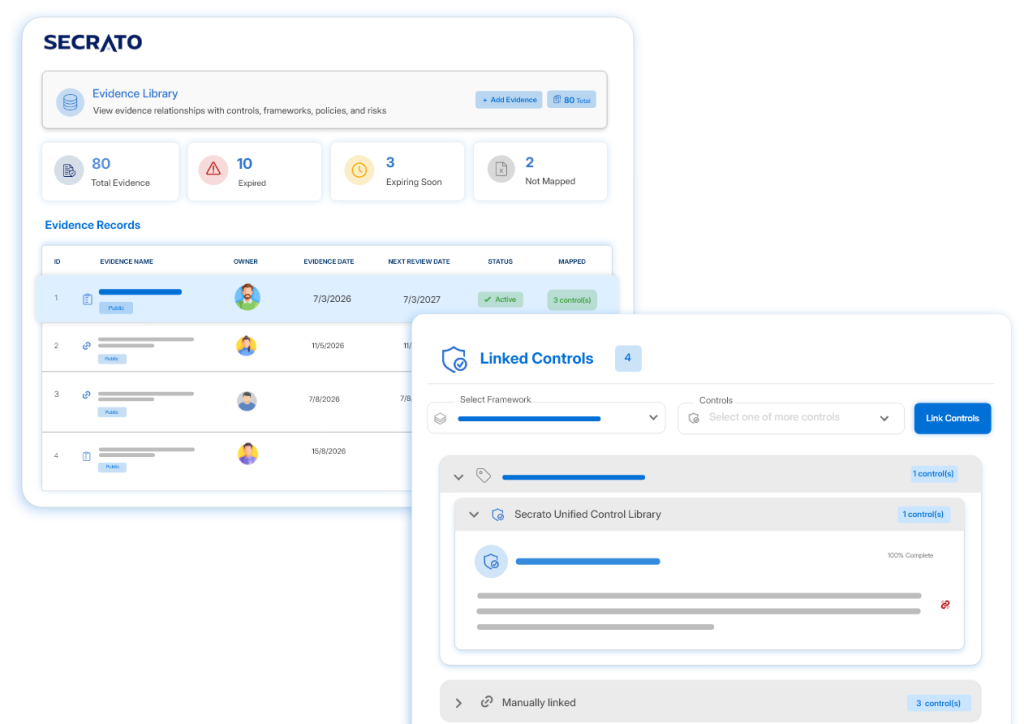
Organisez les preuves justificatives
Évaluez les exigences et associez chaque réponse à la preuve qui la soutient. Conservez les dossiers liés à leurs contrôles afin que les informations justificatives restent structurées et prêtes pour examen.
Liez les réponses d'évaluation aux preuves.
Organisez les preuves par rapport aux contrôles.
Préparez les dossiers justificatifs pour examen.
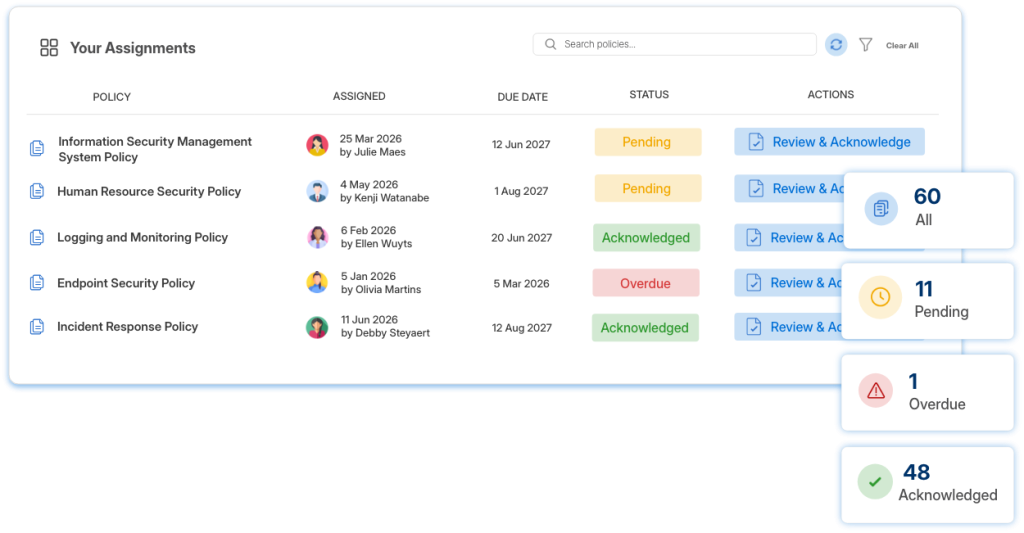
Maintenez les responsabilités visibles
Connectez les politiques, les procédures, les contrôles et les preuves avec une propriété claire et des cycles d'examen. Maintenez une vue partagée de la préparation entre les parties avec des responsabilités de cycle de vie définies.
- Connectez les politiques, les procédures et les contrôles.
- Maintenez la propriété et les cycles d'examen visibles.
- Maintenez la préparation partagée entre les parties responsables.
Autres façons dont Secrato prend en charge IEC 62443
Au-delà des résultats principaux ci-dessus, ces capacités soutiennent le programme IEC 62443 dans son ensemble.
Gérez ensemble les exigences, les contrôles, les preuves, les politiques et le statut, offrant aux équipes une vue actuelle de l'état de mise en œuvre.
Organisez les preuves, examinez la préparation des contrôles et gérez les constats, avec un accès structuré des examinateurs le cas échéant.
Définissez le périmètre, évaluez et attribuez les travaux d'évaluation, avec les réponses liées aux preuves et aux enregistrements qui les soutiennent.
Maintenez les risques liés aux contrôles et aux preuves qui les soutiennent, avec une visibilité sur la propriété, le traitement et l'exposition résiduelle.
Connectez les systèmes internes et externes via des API et des intégrations pour soutenir la collecte de preuves et réduire les relances manuelles.
Partagez les informations pertinentes en matière de sécurité et de conformité avec les parties prenantes via un accès public contrôlé ou réservé.
Un contrôle. Plusieurs référentiels.
De nombreuses mesures de sécurité IEC 62443 recoupent des contrôles déjà maintenus dans d'autres référentiels de cybersécurité. La Bibliothèque unifiée de contrôles met en correspondance ce travail de contrôle partagé avec les exigences pertinentes, réduisant les doublons tout en maintenant les exigences spécifiques à l'industrie, telles que les zones, les conduits et les niveaux de sécurité, clairement identifiables.
+ Et bien d'autres
FAQ pour le logiciel de conformité IEC 62443
Qu'est-ce que l'IEC 62443 ?
IEC 62443 est la série internationale de normes pour la sécurisation des systèmes d'automatisation et de contrôle industriels tout au long de leur cycle de vie, avec des responsabilités s'étendant aux propriétaires d'actifs, aux intégrateurs de systèmes et aux fournisseurs de produits. IEC 62443 est volontaire plutôt qu'une loi assortie d'une date limite unique de conformité, et l'adoption est généralement motivée par les marchés publics, les contrats ou les exigences sectorielles. Les normes individuelles contiennent les exigences détaillées pour des domaines tels que les zones et les conduits, les niveaux de sécurité et les responsabilités du cycle de vie.
À qui s'applique l'IEC 62443 ?
L'IEC 62443 traite des responsabilités partagées en matière de cybersécurité entre les propriétaires d'actifs IACS, les fournisseurs de produits d'automatisation, les intégrateurs de systèmes et les fournisseurs de services.
Comment Secrato soutient-il l'IEC 62443 ?
Secrato soutient les travaux de gouvernance et de gestion des preuves autour de IEC 62443 en connectant les contrôles, les politiques, les risques et les preuves justificatives, offrant aux organisations une vue plus claire de la manière dont les exigences et les responsabilités sont gérées.
Maintenez la gouvernance de la sécurité connectée
Les responsabilités de l'IEC 62443 s'étendent aux systèmes, aux sites et aux rôles du cycle de vie, ce qui rend la visibilité difficile lorsque les travaux d'accompagnement sont fragmentés. Découvrez comment Secrato peut regrouper les contrôles, les risques, les preuves et les dossiers de gouvernance afin que la préparation soit plus facile à démontrer.
