




BSI IT-GRUNDSCHUTZ

Conformité BSI IT-Grundschutz, chaque exigence de module au même endroit

Secrato organise les travaux de gouvernance derrière BSI IT-Grundschutz, donnant aux équipes une vue traçable de la mise en œuvre, des écarts et de la préparation à mesure que le SMSI et ses mesures de sécurité évoluent.

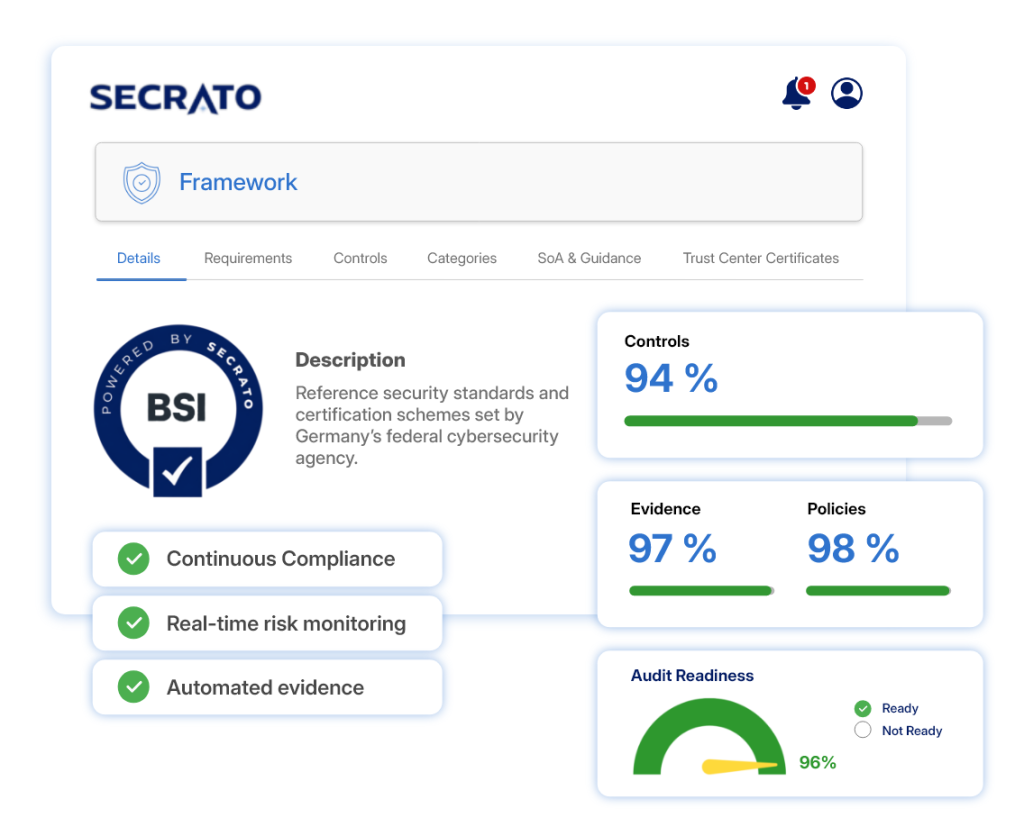
Conformité BSI IT-Grundschutz dans Secrato
RGPD dès la conception
RGPD DÈS LA CONCEPTION
Hébergé en Belgique
HÉBERGÉ EN BELGIQUE
Souveraineté des données de l'UE
SOUVERAINETÉ DES DONNÉES EN UE
Sécurité de niveau entreprise
SÉCURITÉ DE NIVEAU ENTREPRISE
GESTION DES EXIGENCES

Suivez chaque exigence clairement

Maintenez chaque exigence de module avec son statut, son propriétaire, ses procédures et ses preuves justificatives. Rassemblez les contrôles, les politiques et les preuves dans des bibliothèques partagées afin que les équipes puissent voir ce qui est mis en œuvre et ce qui nécessite une attention.

  • Suivez l'état et la propriété des exigences.
  • Connectez les procédures et les preuves justificatives.
  • Montrez ce qui est mis en œuvre et ce qui nécessite une attention.
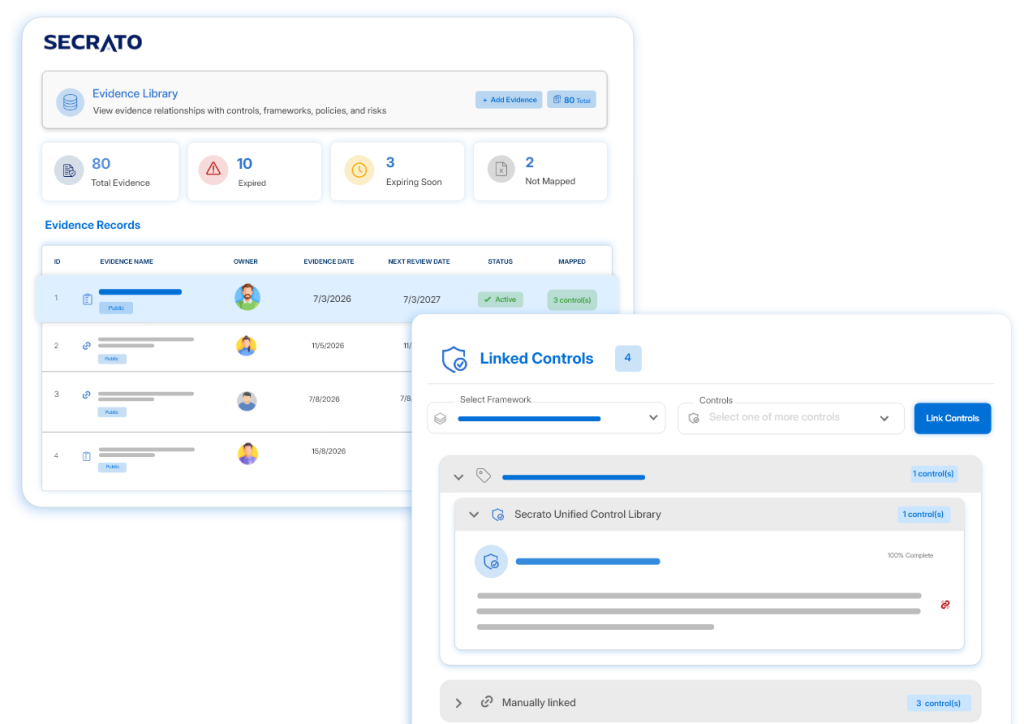
Plateforme Secrato : Bibliothèque de preuves
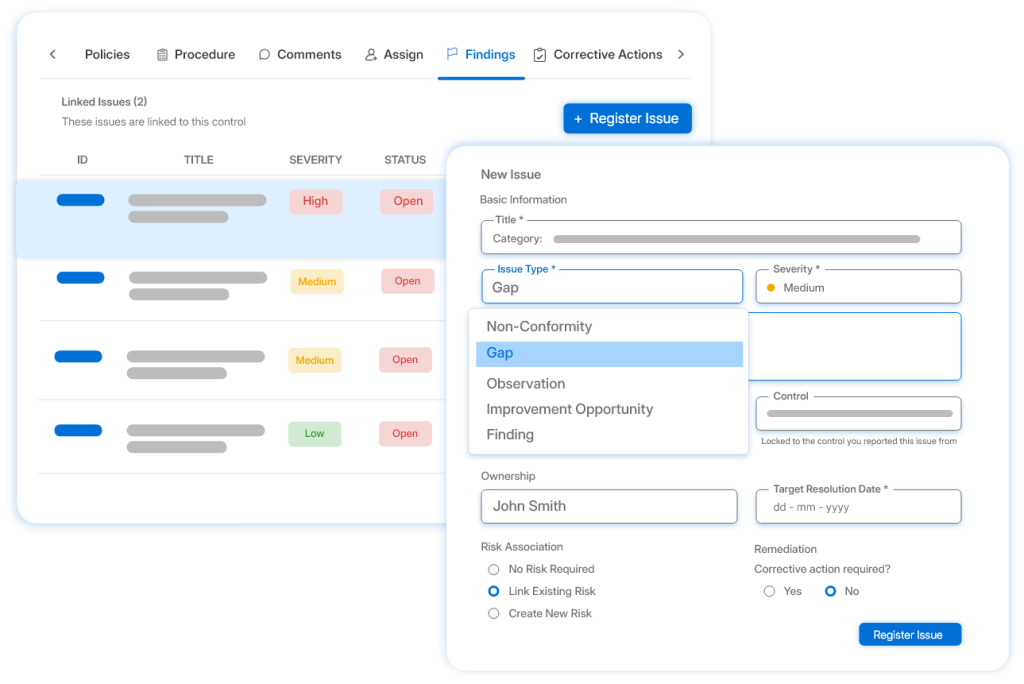
Plateforme Secrato : Constats
SIGNALEMENT D'INCIDENTS

Reliez décisions de risque et contrôles

Associez les risques identifiés et les besoins de protection aux contrôles utilisés pour les traiter. Maintenez la logique, les politiques et les preuves justificatives connectées afin que les équipes puissent suivre la façon dont le risque est géré.

  • Associez les risques identifiés aux contrôles de soutien.

  • Connectez les politiques et les preuves justificatives.

  • Maintenir les décisions en matière de risque visibles et traçables.

Plateforme Secrato : Constats
GOUVERNANCE ET RESPONSABILITÉ

Un système lisible pour les auditeurs

Organisez l'état de conformité, les preuves et les constats dans une vue traçable de la préparation. Maintenez les dossiers à jour et structurés afin que les auditeurs puissent suivre comment le concept de sécurité documenté est soutenu.

  • Maintenez l'état de conformité et les constats traçables.
  • Maintenez les dossiers à jour et structurés.
  • Soutenir une piste de révision claire.
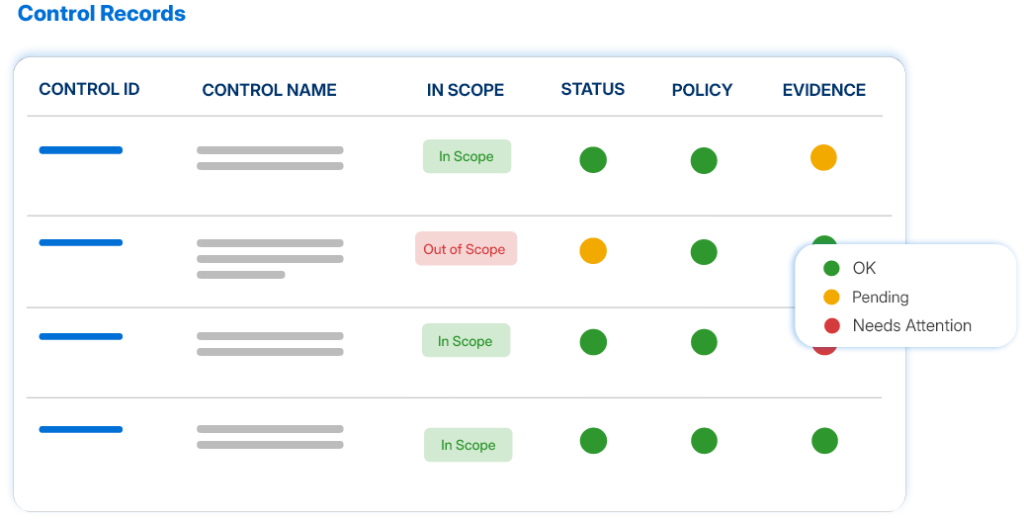
Plateforme Secrato : Tableau des enregistrements de contrôle
LE RESTE DE LA PLATEFORME

D'autres façons dont Secrato prend en charge BSI IT-Grundschutz

Au-delà des résultats principaux ci-dessus, ces capacités prennent en charge le programme IT-Grundschutz dans son ensemble.

Gérez ensemble les exigences, les contrôles, les preuves, les politiques et le statut, offrant aux équipes une vue actuelle de l'état de mise en œuvre.

Connectez les politiques aux contrôles, risques, preuves et audits qu'elles soutiennent tout en maintenant la propriété, les cycles d'examen et l'historique des versions.

Structurez et assignez le travail d'évaluation par rapport aux exigences ou aux contrôles, avec les réponses liées aux dossiers qui les soutiennent.

Maintenez les risques liés aux contrôles et aux preuves derrière leur traitement, avec une visibilité sur la propriété, l'état et l'exposition résiduelle.

Connectez les systèmes internes et externes via des API et des intégrations pour soutenir la collecte de preuves et réduire les relances manuelles.

Identifiez les points de recoupement entre les exigences IT-Grundschutz et d'autres normes et réglementations, afin d'aider les équipes à repérer la couverture partagée et les lacunes restantes.

COUVERTURE DES RÉFÉRENTIELS

Un contrôle. Plusieurs référentiels.

IT-Grundschutz est conçu pour être compatible avec ISO/IEC 27001, de sorte qu'une grande partie de son travail de contrôle de sécurité peut chevaucher d'autres référentiels de cybersécurité. La Bibliothèque unifiée de contrôles met en correspondance les contrôles partagés dans les exigences pertinentes, permettant la réutilisation de la mise en œuvre et des preuves existantes tout en gardant visibles les exigences spécifiques à IT-Grundschutz.

FAQ pour le logiciel de conformité BSI IT-Grundschutz

Qu'est-ce que BSI IT-Grundschutz ?

BSI IT-Grundschutz est la méthodologie de l'Office fédéral pour la sécurité de l'information pour construire et maintenir un système de gestion de la sécurité de l'information, soutenue par les normes BSI et le Compendium IT-Grundschutz. 

BSI IT-Grundschutz peut être utilisé par les autorités publiques, les entreprises et d'autres organisations de toute taille ou secteur. Il est particulièrement pertinent pour les organisations opérant en Allemagne ou celles qui choisissent la méthodologie IT-Grundschutz pour structurer leur SMSI et poursuivre la certification ISO/IEC 27001 sur la base d'IT-Grundschutz.

Secrato associe les exigences BSI IT-Grundschutz aux contrôles, risques, politiques, preuves et évaluations qui les soutiennent. Cela donne aux équipes une vue plus claire de la mise en œuvre, des lacunes et de la préparation, tout en maintenant le travail GRC sous-jacent structuré et traçable à mesure que le SMSI évolue.

Voyez où se situe votre préparation IT-Grundschutz

Voyez comment Secrato peut maintenir les exigences IT-Grundschutz, les preuves et les dossiers de gouvernance connectés à mesure que votre programme de sécurité de l'information évolue.

Secrato
