
Une conformité RGPD prouvable à tout moment
En vertu du RGPD, protéger les données à caractère personnel n'est que la moitié de l'obligation. Vous devez prouver, sur demande, que vous le faites. Secrato relie les contrôles, politiques et preuves qui régissent les données à caractère personnel aux exigences qu'ils satisfont, afin que la responsabilité soit documentée plutôt qu'affirmée.
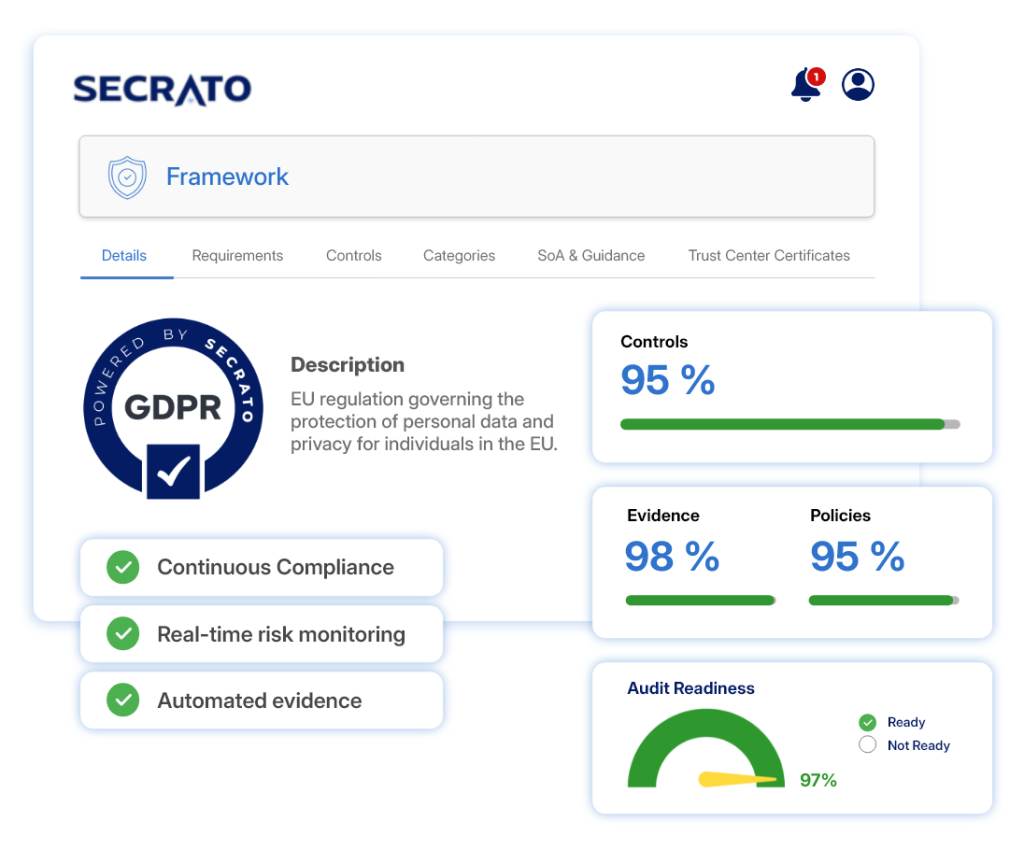




Connectez les mesures aux exigences et aux risques
Associez les mesures aux exigences du RGPD qu'elles traitent et reliez les risques aux contrôles qui les traitent. Maintenez les politiques, les décisions de traitement et l'exposition résiduelle liées.
- Liez les mesures aux exigences qu'elles traitent.
- Connectez les risques aux contrôles qui les traitent.
- Maintenez les politiques et l'exposition résiduelle visibles.

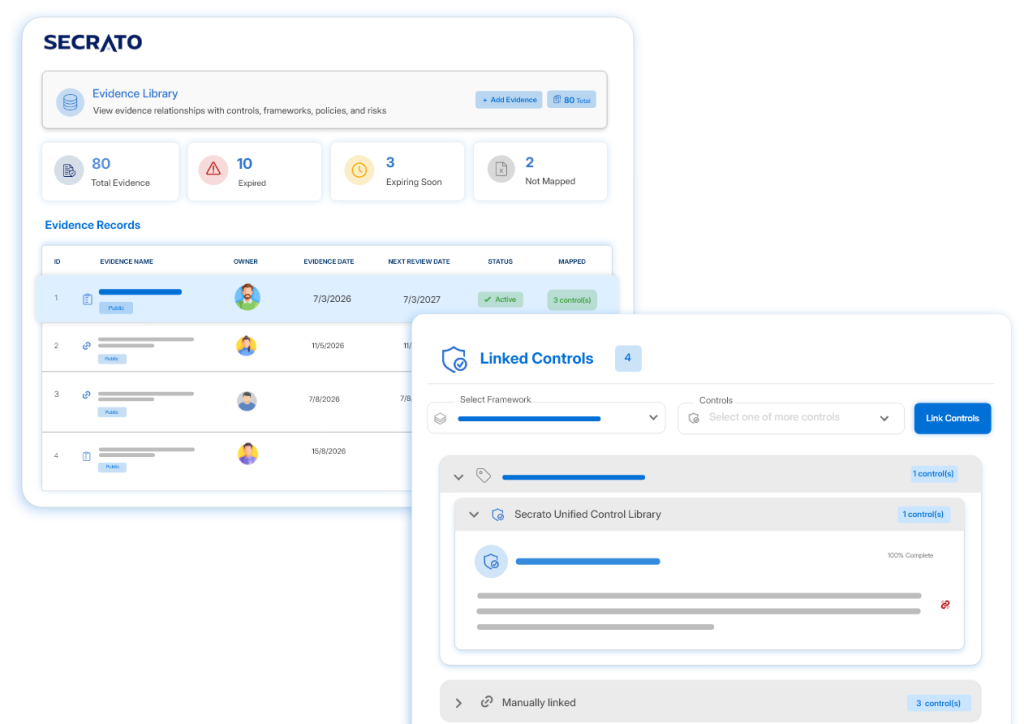
Des preuves de violation toujours prêtes
Maintenez les preuves justificatives par rapport aux contrôles qu'elles soutiennent et gardez les dossiers à jour par la collecte et la validation automatisées. Lorsqu'une violation déclenche des obligations de notification, les équipes peuvent travailler à partir de preuves déjà organisées.
- Maintenez les preuves liées aux contrôles qu'elles soutiennent.
- Maintenez les dossiers actuels par l'automatisation.
- Maintenez les preuves liées aux violations prêtes à être utilisées.
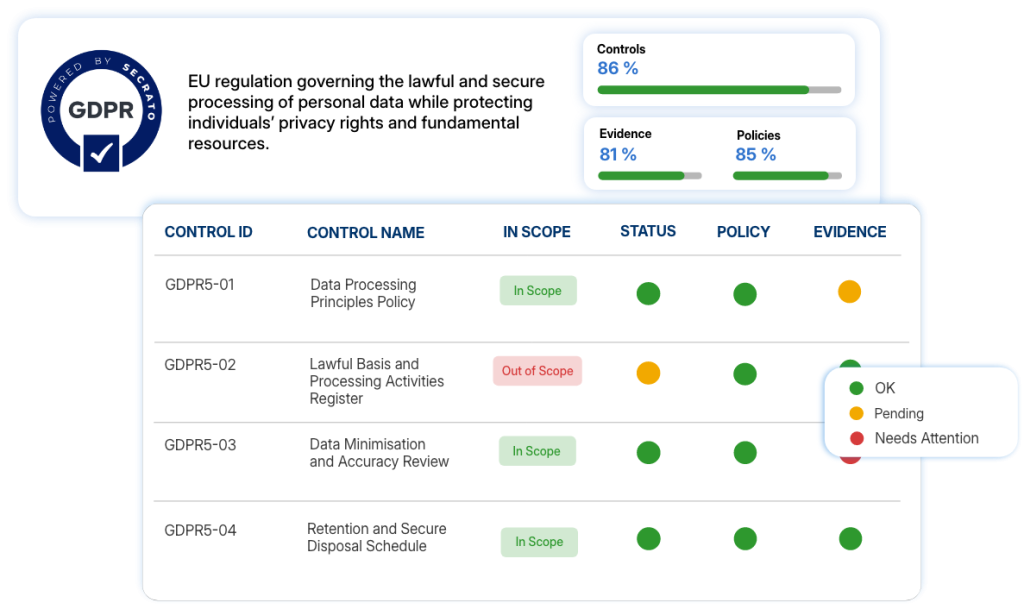
Maintenez la préparation RGPD visible
Maintenez une vue claire de l'état de conformité, des documents justificatifs et des constats en suspens à mesure que le programme évolue. Gardez les informations nécessaires à l'examen interne et au contrôle des autorités de contrôle organisées et traçables.
Suivez l'état de conformité et les constats en suspens.
Gardez les documents justificatifs organisés et traçables.
Maintenez la préparation pour l'examen interne et externe.
D'autres façons dont Secrato soutient le RGPD
Au-delà des résultats clés ci-dessus, ces capacités soutiennent le programme RGPD dans son ensemble.
Gérez les exigences, les contrôles, les politiques, les preuves et l'état ensemble, offrant aux équipes une vue plus claire de la façon dont les mesures sont maintenues.
Liez les politiques et les preuves qui appuient les contrôles et les risques liés au RGPD, afin que la mise en œuvre soit étayée par des détails opérationnels maintenus à jour.
Structurez et assignez les évaluations par rapport aux exigences et aux contrôles, avec des réponses liées à leurs documents justificatifs.
Organisez les preuves, examinez la préparation des contrôles et gérez les constats lorsqu'un auditeur ou une autorité de surveillance exige une assurance.
Connectez les systèmes internes et externes pertinents via des API et des intégrations pour soutenir des enregistrements de preuves plus actuels.
Partagez les informations pertinentes en matière de sécurité et de conformité avec les parties prenantes via un accès public contrôlé ou réservé.
Un contrôle. Plusieurs référentiels.
De nombreuses mesures de sécurité du RGPD recoupent les contrôles utilisés pour ISO/IEC 27001. La Bibliothèque unifiée de contrôles met en correspondance les contrôles partagés dans les exigences pertinentes, réduisant les travaux d'évaluation et de collecte de preuves en double sans traiter les référentiels comme équivalents.
+ Et bien d'autres
FAQ pour les logiciels de conformité RGPD
Qu'est-ce que le RGPD ?
Le RGPD est le règlement de l'UE régissant le traitement des données à caractère personnel, les responsables du traitement étant tenus de démontrer que ses exigences sont respectées. Le RGPD s'applique depuis le 25 mai 2018. Il régit le traitement des données à caractère personnel, effectué totalement ou partiellement par des moyens automatisés et, dans les cas définis, le traitement non automatisé de données contenues dans un fichier. Il impose des obligations différentes aux responsables du traitement, aux responsables conjoints du traitement et aux sous-traitants.
À qui s'applique le RGPD ?
Sous réserve du champ d'application matériel du RGPD et de ses exclusions, son champ d'application territorial couvre le traitement de données à caractère personnel dans le contexte des activités d'un établissement d'un responsable du traitement ou d'un sous-traitant dans l'Union, indépendamment du lieu où le traitement a lieu. Il peut également s'appliquer aux organisations situées en dehors de l'Union lorsque leur traitement concerne l'offre de biens ou de services à des personnes concernées dans l'Union ou la surveillance de leur comportement sur le territoire de l'Union.
Le RGPD exige-t-il une notification de violation dans les 72 heures ?
Un responsable du traitement doit notifier l'autorité de contrôle compétente sans délai injustifié et, si possible, au plus tard dans les 72 heures après avoir pris connaissance d'une violation de données à caractère personnel, sauf si la violation est peu susceptible d'engendrer un risque pour les droits et libertés des personnes physiques. Un sous-traitant doit notifier le responsable du traitement sans délai injustifié. Lorsqu'une violation est susceptible d'engendrer un risque élevé pour les personnes concernées, le responsable du traitement doit la leur communiquer sans délai injustifié, sous réserve des exceptions prévues à l'article 34, paragraphe 3.
Comment Secrato soutient-il le RGPD ?
Secrato soutient l'aspect gouvernance et assurance du RGPD en associant les risques liés à la protection des données, les contrôles, les politiques et les preuves, offrant aux organisations une vue plus claire et plus traçable de la manière dont leurs obligations de responsabilité sont gérées.
Facilitez la démonstration de la responsabilité
La responsabilité au titre du RGPD dépend de la capacité à démontrer comment les mesures de protection des données sont gouvernées, et pas seulement d'avoir des politiques en place. Découvrez comment Secrato peut offrir une vue plus claire et traçable des risques, contrôles, politiques et preuves qui sous-tendent cette responsabilité.
