





ISO/IEC 42001

Une conformité ISO/IEC 42001 que votre conseil peut justifier

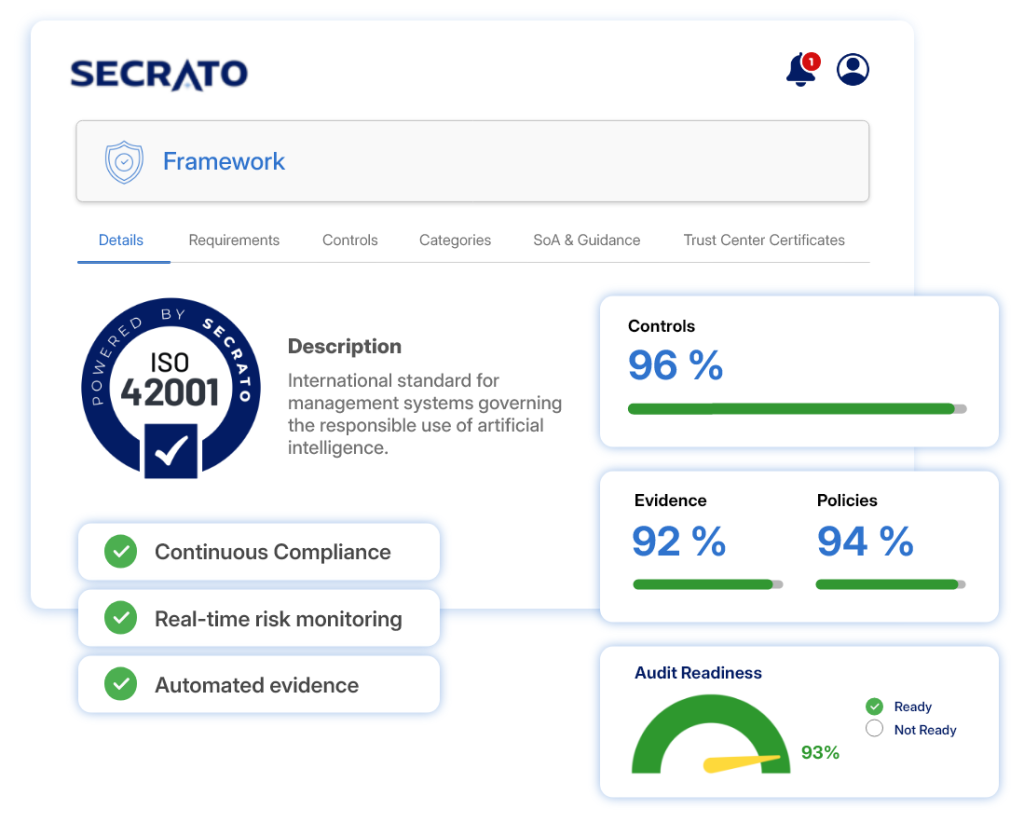
La gouvernance de l'IA est désormais une question au niveau du conseil d'administration et ISO/IEC 42001 y répond par un système de management certifiable. Secrato maintient connectés la politique IA, les évaluations des risques et des impacts, les contrôles et les preuves aux exigences auxquelles ils répondent, de sorte que la surveillance reste efficace à mesure que le patrimoine IA se développe.

Conformité ISO/IEC 42001 dans Secrato
RGPD dès la conception
RGPD DÈS LA CONCEPTION
Hébergé en Belgique
HÉBERGÉ EN BELGIQUE
Souveraineté des données de l'UE
SOUVERAINETÉ DES DONNÉES EN UE
Sécurité de niveau entreprise
SÉCURITÉ DE NIVEAU ENTREPRISE
MESURES DE GESTION DES RISQUES

Reliez impacts et risques aux contrôles

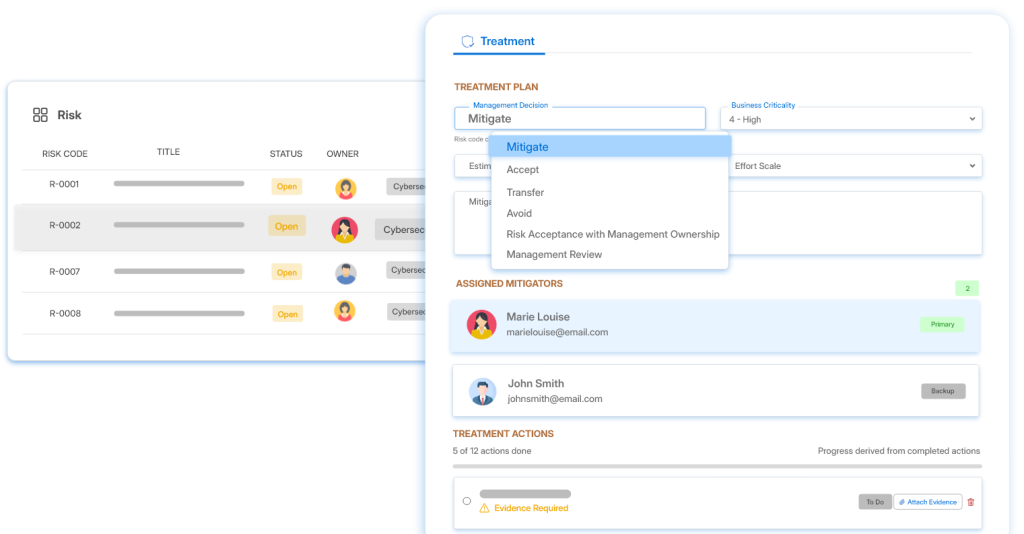
Définissez le périmètre et évaluez les impacts par rapport aux exigences et objectifs définis. Liez les risques liés à l'IA aux contrôles qui les traitent, avec les preuves et politiques connexes liées à l'évaluation.

  • Évaluez les impacts de l'IA par rapport aux objectifs définis.
  • Liez les risques liés à l'IA aux contrôles qui les traitent.
  • Associer les preuves et les politiques à l'évaluation
Plateforme Secrato : Plan de traitement
Plateforme Secrato : Connexion de contrôle
GOUVERNANCE DE L'IA

Pilotez votre SMIA comme un système connecté

Maintenez chaque contrôle avec son statut, ses preuves, ses procédures, ses politiques et sa responsabilité dans un seul environnement. Conservez les enregistrements de gouvernance versionnés et traçables à mesure que les changements se produisent.

  • Maintenez le statut et la responsabilité du contrôle ensemble.
  • Connectez les preuves, les politiques et les procédures.
  • Maintenez des enregistrements versionnés et traçables.
Plateforme Secrato : Connexion de contrôle
SURVEILLANCE DE LA GESTION

Une vision claire pour la direction

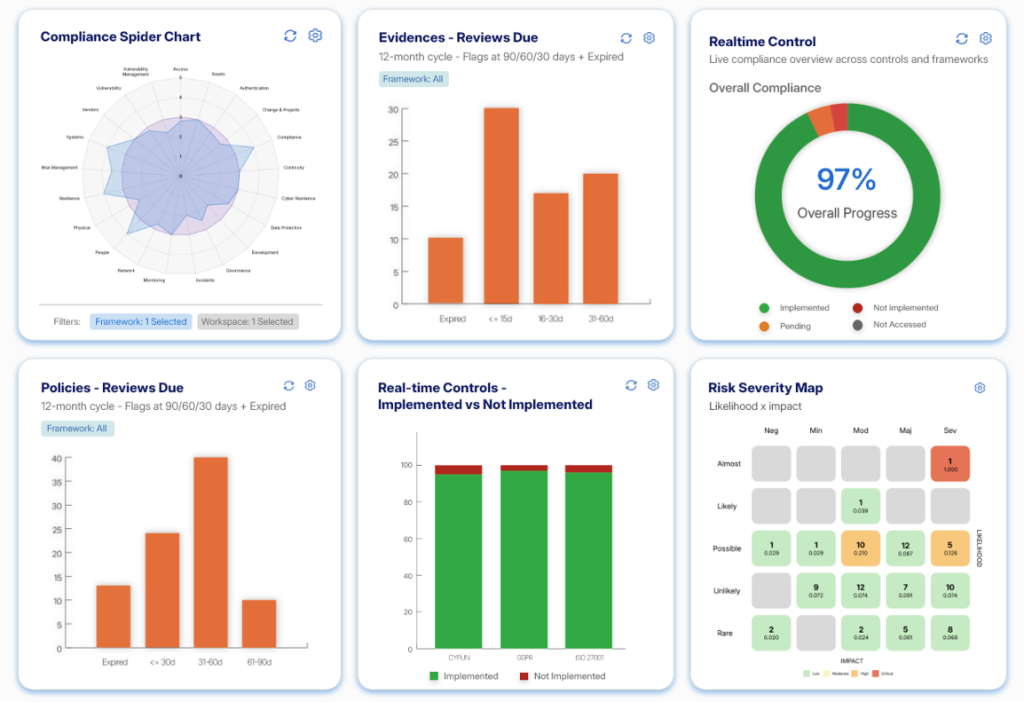
Donnez à la direction une visibilité sur l'état de conformité, la posture de risque et la préparation dans toute l'organisation. Appliquez les décisions de gouvernance entre les entités tout en conservant les responsabilités locales.

  • Suivez l'état de conformité et la posture de risque.
  • Appliquez les décisions de gouvernance entre les entités.
  • Permettre les ajustements locaux si nécessaire.
Plateforme Secrato : Tableau de bord
LE RESTE DE LA PLATEFORME

D'autres façons dont Secrato soutient ISO/IEC 42001

Au-delà des résultats essentiels ci-dessus, ces capacités soutiennent le programme ISO/IEC 42001 dans son ensemble.

Gérez ensemble les exigences, les contrôles, les preuves, les politiques et le statut, offrant aux équipes une vue actuelle de l'état de mise en œuvre.

Collectez et réutilisez les enregistrements de soutien tout en maintenant leur connexion aux contrôles, politiques et évaluations qu'ils étayent.

Définissez le périmètre, évaluez et attribuez les travaux d'évaluation, avec les réponses liées aux preuves et aux enregistrements qui les soutiennent.

Organisez les preuves, examinez la préparation des contrôles et gérez les constats, avec un accès structuré aux auditeurs le cas échéant.

Connectez les systèmes internes et externes via des API et des intégrations pour soutenir la collecte de preuves et réduire les relances manuelles.

Connectez les contrôles et les exigences entre les normes et les réglementations pour identifier la couverture partagée et les lacunes restantes.

COUVERTURE DES RÉFÉRENTIELS

Un contrôle. Plusieurs référentiels.

De nombreux contrôles au sein d'un système de management de l'IA ISO/IEC 42001 recoupent la gouvernance déjà maintenue pour d'autres normes. La Bibliothèque unifiée de contrôles met en correspondance les contrôles partagés avec les exigences pertinentes, réduisant le travail dupliqué tout en maintenant la gouvernance spécifique à l'IA clairement visible.

FAQ pour le logiciel de conformité ISO/IEC 42001

Qu'est-ce qu'ISO/IEC 42001 ?

ISO/IEC 42001:2023 spécifie les exigences pour établir, mettre en œuvre, maintenir et améliorer continuellement un système de gestion de l'IA (AIMS) pour les organisations qui développent, fournissent ou utilisent des systèmes d'IA. Elle fournit un référentiel de gestion structuré et comprend un ensemble de contrôles spécifiques à l'IA à l'annexe A ; les contrôles applicables doivent être examinés dans le contexte du SMSI de l'organisation, de l'évaluation des risques et des décisions d'applicabilité.

ISO/IEC 42001:2023 s'applique aux organisations de toute taille, type ou nature qui fournissent ou utilisent des produits ou services faisant appel à des systèmes d'IA. Elle suit la structure de système de management utilisée par des normes telles qu'ISO/IEC 27001 et ajoute un ensemble de contrôles spécifiques à l'IA à l'annexe A.

Secrato soutient la préparation à ISO/IEC 42001 en connectant les risques liés à l'IA, les évaluations, les contrôles, les politiques et les preuves, donnant aux équipes et à la direction une vue traçable de la manière dont la gouvernance de l'IA est mise en œuvre et maintenue.

Clarifier la vue sur la gouvernance de l'IA

À mesure que l'utilisation de l'IA augmente, le besoin de comprendre quels risques, évaluations, contrôles et responsabilités se cachent derrière elle augmente aussi. Découvrez comment Secrato peut maintenir votre système de management ISO/IEC 42001 connecté et plus facile à superviser pour la direction.

Secrato
