
Conformité EU AI Act avec gouvernance de l'IA prête à démontrer
L'EU AI Act exige que les organisations gouvernent l'IA en fonction de leur rôle et des risques impliqués. Secrato maintient les risques d'IA, les contrôles, les politiques et les preuves connectés aux exigences auxquelles ils répondent. Les décisions de gouvernance et la préparation restent visibles à mesure que les obligations entrent en vigueur.
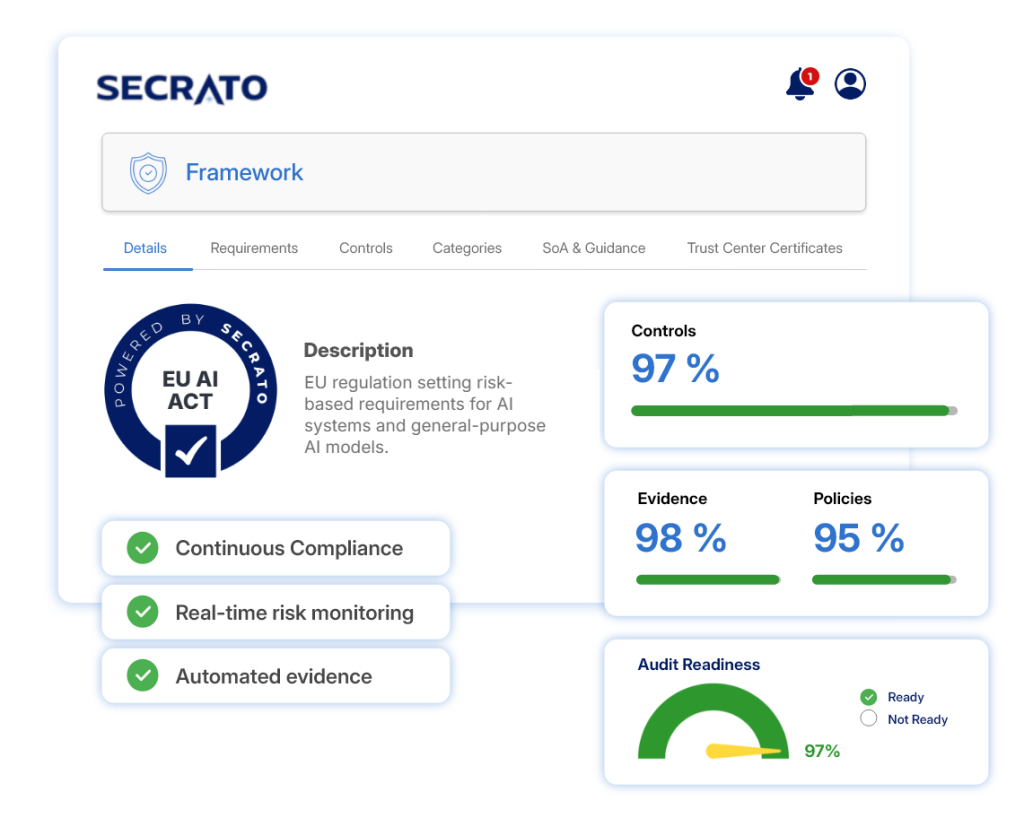




Connectez les risques d'IA aux contrôles de gouvernance
Liez les risques d'IA identifiés aux contrôles utilisés pour les traiter et maintenez les politiques, procédures et propriété justificatives visibles. Donnez aux équipes une vue plus claire de la manière dont les décisions de gestion des risques se traduisent en action gouvernée.
Liez les risques liés à l'IA aux contrôles qui les traitent.
Connectez les politiques, les procédures et la propriété.
Maintenez le traitement des risques visible et traçable.

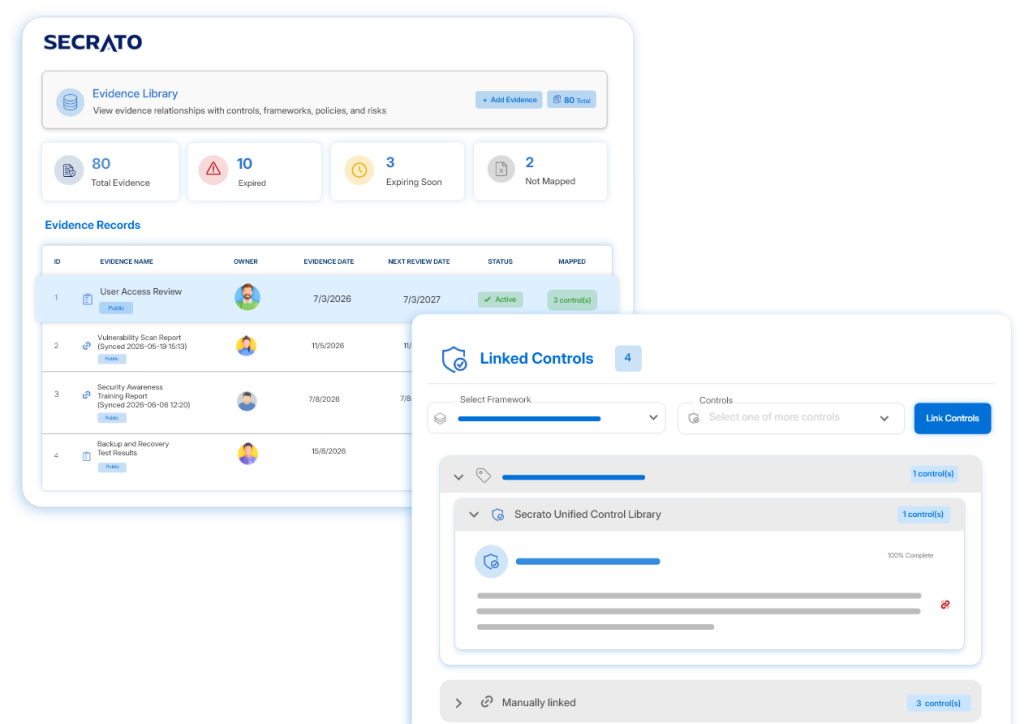
Des obligations étayées par des preuves
Connectez les preuves justificatives aux contrôles et aux exigences qu'elles corroborent. Conservez les dossiers derrière les mesures de gouvernance telles que la surveillance, la transparence, la gestion des risques et autres obligations applicables sans reconstruire le tableau des preuves pour chaque examen.
Liez les preuves directement aux contrôles pertinents.
Maintenez les dossiers justificatifs à jour et traçables.
Réduisez la collecte répétée de preuves.
Reliez risques, contrôles et politiques
Réunissez les relations entre les risques, les contrôles et les politiques de gouvernance dans un environnement connecté unique. Voyez comment les risques sont traités et quels enregistrements soutiennent chaque contrôle, sans avoir à réconcilier les informations entre plusieurs systèmes distincts.
- Connectez les politiques, les procédures et la propriété des contrôles.
- Liez les contrôles aux risques qu'ils sont conçus pour traiter.
- Maintenez la visibilité du traitement et de l'exposition résiduelle.
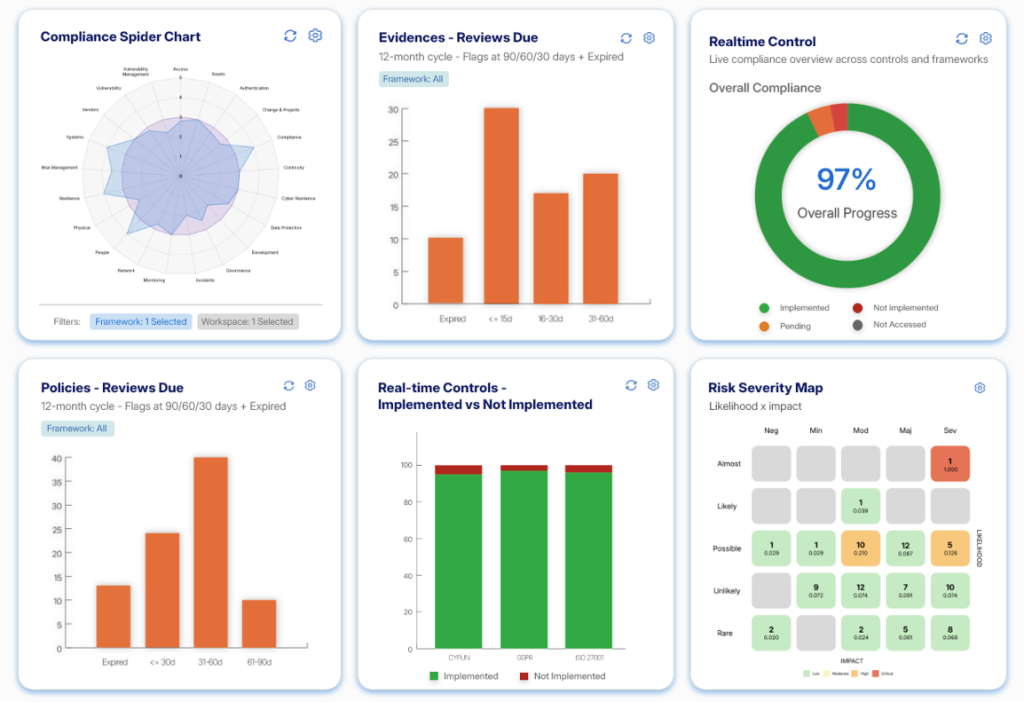
Maintenez la surveillance à mesure que les exigences évoluent
Regroupez l'état de l'évaluation, les risques, la couverture des contrôles et les constats dans une vue plus claire de la préparation à l'EU AI Act. Donnez aux équipes de gouvernance et à la direction une visibilité sur ce qui est couvert, ce qui nécessite une attention et où une action supplémentaire est requise.
Visualisez la préparation dans les exigences et les contrôles.
Suivez les risques, les constats et la progression de l'évaluation.
Donnez à la direction une surveillance plus claire.
Autres façons dont Secrato soutient l'EU AI Act
Au-delà des résultats principaux ci-dessus, ces capacités soutiennent le programme EU AI Act plus large.
Gérez ensemble les exigences, les contrôles, les preuves, les politiques et le statut, offrant aux équipes une vue actuelle de l'état de mise en œuvre.
Définissez le périmètre, évaluez et attribuez les travaux d'évaluation, avec les réponses liées aux preuves et aux enregistrements qui les soutiennent.
Organisez les preuves, examinez la préparation des contrôles et gérez les constats, avec un accès structuré des examinateurs le cas échéant.
Voyez où les contrôles soutenant l'EU AI Act traitent également les exigences des autres normes et réglementations que votre organisation porte.
Connectez les systèmes internes et externes via des API et des intégrations pour soutenir la collecte de preuves et réduire les relances manuelles.
Partagez les informations pertinentes en matière de sécurité et de conformité avec les parties prenantes via un accès public contrôlé ou réservé.
Un contrôle. Plusieurs référentiels.
De nombreux contrôles soutenant l'EU AI Act contribuent également à d'autres référentiels de conformité et de sécurité. La Bibliothèque unifiée de contrôles de Secrato met en correspondance les contrôles partagés entre les exigences pertinentes, permettant aux équipes de réutiliser le travail de gouvernance commun sans traiter les référentiels comme équivalents.
+ Et bien d'autres
FAQ pour les logiciels de conformité EU AI Act
Qu'est-ce que l'EU AI Act ?
L'EU AI Act établit des règles harmonisées pour l'intelligence artificielle en fonction du rôle de l'organisation et des risques associés au système ou au modèle d'IA. Secrato soutient la gouvernance de l'AI Act en reliant les risques d'IA, les contrôles, les politiques, les preuves et les évaluations, donnant aux organisations une vue traçable de la manière dont les exigences applicables sont gérées et démontrées.
À qui s'applique l'EU AI Act ?
L'EU AI Act s'applique à plusieurs acteurs de la chaîne de valeur de l'IA. Ceux-ci comprennent les fournisseurs qui mettent des systèmes d'IA ou des modèles d'IA à usage général sur le marché de l'UE, les déployeurs établis dans l'UE, les importateurs et distributeurs, ainsi que certaines organisations établies en dehors de l'UE dont les résultats de leurs systèmes d'IA sont utilisés dans l'Union.
Comment Secrato soutient-il l'EU AI Act ?
Secrato prend en charge l'aspect gouvernance de la préparation à l'EU AI Act en reliant les risques, les contrôles, les politiques, les procédures, les preuves et les évaluations aux exigences qu'une organisation doit gérer. La classification juridique, la mise en œuvre technique, l'évaluation de la conformité et les soumissions réglementaires restent en dehors de la plateforme.
Faciliter la démonstration de la gouvernance de l'IA
Les organisations ont également besoin d'un enregistrement clair des risques, des contrôles, des décisions et des preuves qui sous-tendent leur programme de gouvernance. Secrato maintient ce travail connecté, offrant aux équipes et à la direction une vue plus claire de la manière dont la gouvernance de l'IA évolue au fil du temps.
