




NIS2

Conformité NIS2 prête pour le signalement avant que le délai ne commence

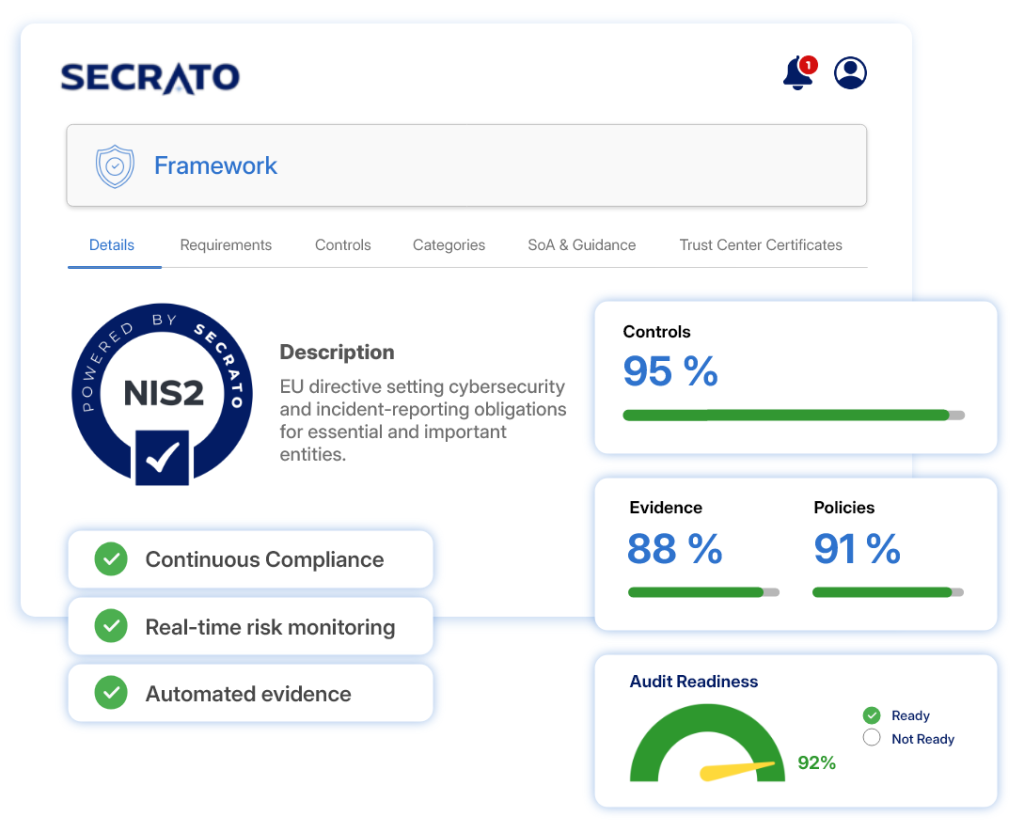
NIS2 demande aux entités essentielles et aux entités importantes de démontrer la gestion des risques en continu et de notifier dans les 24 et 72 heures. Secrato maintient les mesures de gestion des risques et les enregistrements d'incidents reliés aux exigences auxquelles ils répondent, de sorte que chaque soumission s'appuie sur des preuves déjà en ordre.

En résumé : Secrato est une plateforme GRC conçue en priorité pour l'UE, dédiée à la conformité à NIS2, hébergée en Belgique. Elle relie les mesures de gestion des risques NIS2 aux contrôles, responsables, preuves et risques, et tient les enregistrements d'incidents prêts pour l'alerte précoce de 24 heures, la notification de 72 heures et le rapport final. Les organisations belges peuvent commencer gratuitement avec NIS2 Starter, construit sur CyFun® BASIC.

Conformité NIS2 dans Secrato
RGPD dès la conception
RGPD DÈS LA CONCEPTION
Hébergé en Belgique
HÉBERGÉ EN BELGIQUE
Souveraineté des données de l'UE
SOUVERAINETÉ DES DONNÉES EN UE
Sécurité de niveau entreprise
SÉCURITÉ DE NIVEAU ENTREPRISE
RESPONSABILITÉ DES CONTRÔLES

Transformer les mesures en contrôles responsabilisés

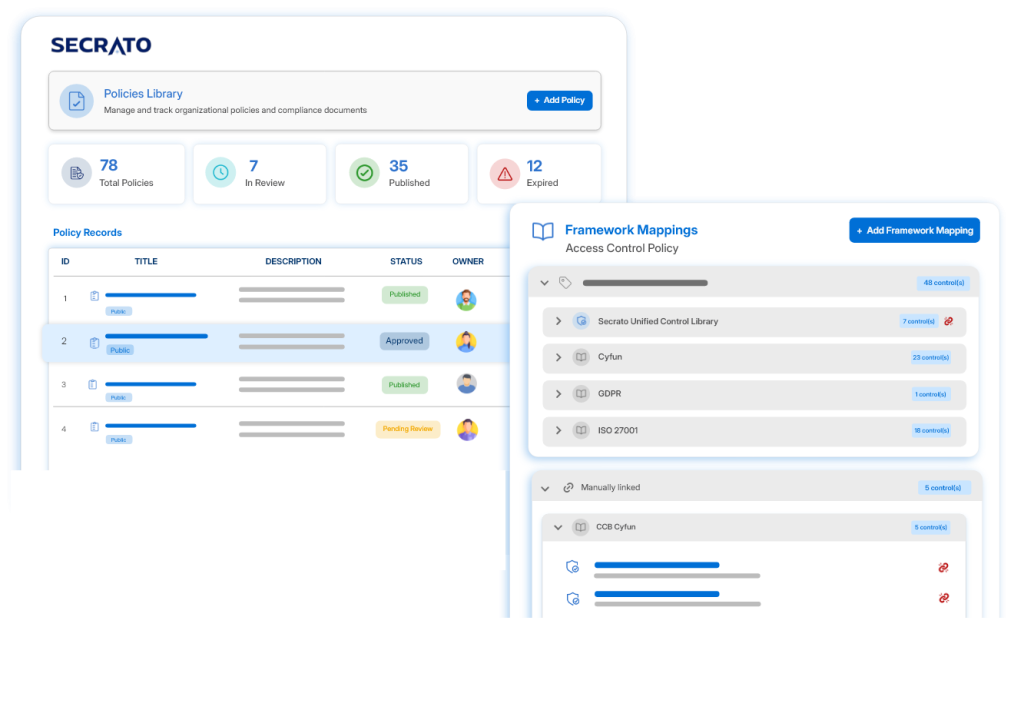
Associez les mesures NIS2 aux risques qu'elles traitent, aux contrôles qui les mettent en œuvre et aux politiques qui les régissent. Gardez la propriété, l'accusé de réception et les pièces justificatives visibles.

  • Connectez les politiques aux contrôles qu'elles gouvernent.
  • Gardez la propriété et les accusés de réception visibles.
  • Liez les mesures aux risques et aux contrôles de soutien.
Plateforme Secrato : Bibliothèque de politiques
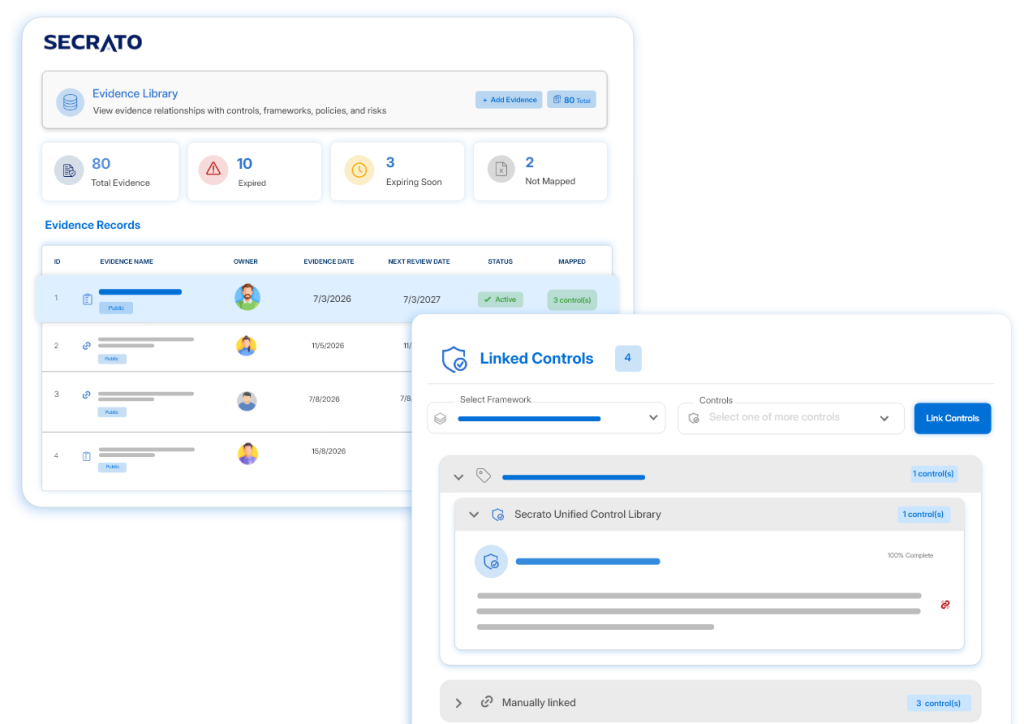
Plateforme Secrato : Bibliothèque de preuves
PRÉPARATION DES PREUVES

Gardez les preuves prêtes quand cela compte

Maintenez les preuves par rapport aux contrôles qu'elles soutiennent et gardez les dossiers à jour entre les incidents. Lorsque les obligations de déclaration se présentent, les équipes peuvent travailler à partir d'informations déjà organisées.

  • Maintenez les preuves liées aux contrôles qu'elles soutiennent.
  • Maintenez les dossiers à jour entre les incidents.
  • Réduisez la collecte de preuves au moment du début du signalement.
Plateforme Secrato : Bibliothèque de preuves
SURVEILLANCE DE LA GESTION

Renforcer la surveillance de la direction

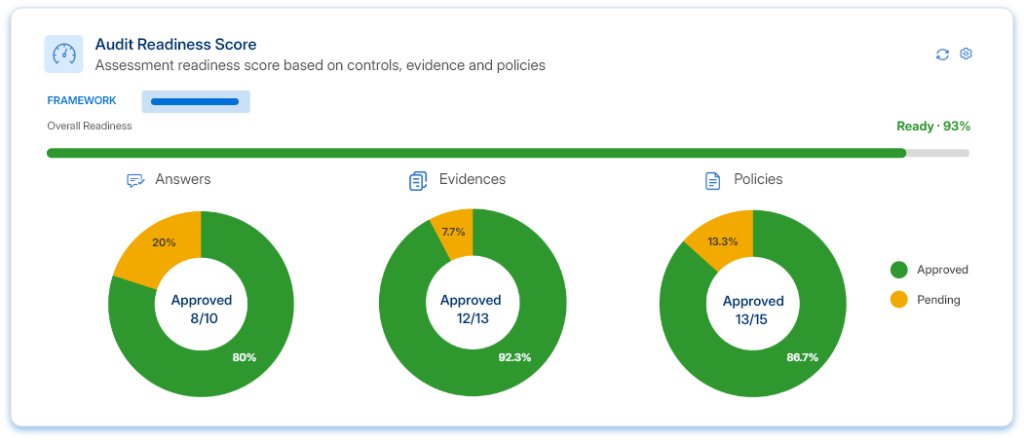
Donnez à l'organe de direction une vue actualisée de l'état de conformité, de la posture de risque et de la préparation. Maintenez les évaluations, les constats et les dossiers justificatifs organisés pour l'examen interne et par l'autorité compétente.

  • Suivre l'état de conformité et la préparation.
  • Maintenez les constats et les évaluations organisés.
  • Soutenez l'examen par la direction et l'autorité.
Plateforme Secrato : score de préparation aux audits
LE RESTE DE LA PLATEFORME

D'autres façons dont Secrato soutient NIS2

Au-delà des résultats clés ci-dessus, ces capacités soutiennent le programme NIS2 dans son ensemble.

Gérez ensemble les exigences, les contrôles, les preuves, les politiques et le statut, offrant aux équipes une vue actuelle de l'état de mise en œuvre.

Apportez les preuves qui soutiennent les contrôles NIS2, les politiques et les risques afin que la mise en œuvre soit étayée par des détails opérationnels maintenus.

Définissez le périmètre, évaluez et attribuez les travaux d'évaluation, avec les réponses liées aux preuves et aux enregistrements qui les soutiennent.

Organisez les preuves, examinez la préparation des contrôles et gérez les constats, avec un accès structuré des examinateurs le cas échéant.

Connectez les systèmes internes et externes via des API et des intégrations pour soutenir la collecte de preuves et réduire les relances manuelles.

Partagez les informations pertinentes en matière de sécurité et de conformité avec les parties prenantes via un accès public contrôlé ou réservé.

COUVERTURE DES RÉFÉRENTIELS

Un contrôle. Plusieurs référentiels.

De nombreuses mesures de gestion des risques NIS2 recoupent les contrôles déjà maintenus pour ISO/IEC 27001 et d'autres référentiels de cybersécurité. La Bibliothèque unifiée de contrôles met en correspondance ces contrôles partagés avec les exigences pertinentes, réduisant le travail d'évaluation répété tout en maintenant visibles les obligations propres à NIS2.

FAQ pour les logiciels de conformité NIS2

Qu'est-ce que NIS2 ?

NIS2 est la directive de l'UE qui fixe les obligations de gestion des risques de cybersécurité et de déclaration des incidents pour les entités essentielles et importantes, l'organe de direction étant responsable de la conformité. NIS2 s'applique depuis le 18 octobre 2024 et fixe les obligations de base pour les entités essentielles et importantes dans les secteurs énumérés aux annexes I et II. 

NIS2 s'applique aux entités des secteurs énumérés aux annexes I et II qui correspondent aux définitions et règles de taille de la directive, notamment généralement aux entités de taille moyenne et plus grandes. Certaines catégories sont couvertes indépendamment de la taille, tandis que des exclusions et des règles spéciales s'appliquent également. Le fait qu'une organisation particulière soit dans le champ d'application dépend en fin de compte de la directive telle que transposée et appliquée dans l'État membre concerné. Vérifiez votre périmètre avec le vérificateur de périmètre NIS2 ou consultez tous les secteurs NIS2.

Pour les incidents importants, NIS2 (article 23) établit un calendrier échelonné : une alerte précoce au CSIRT ou à l'autorité compétente dans les 24 heures suivant la prise de connaissance de l'incident, une notification d'incident avec une évaluation initiale dans les 72 heures, des rapports intermédiaires sur demande, et un rapport final au plus tard un mois après la notification d'incident. Les lois de transposition nationales peuvent ajouter des précisions, consultez donc les règles de l'État membre concerné.

Secrato prend en charge la préparation à NIS2 en associant les mesures de risque, les contrôles, les preuves et les dossiers de déclaration aux exigences qu'ils satisfont, afin qu'une organisation puisse les maintenir et les démontrer au fil du temps.

Elle doit mettre en correspondance les mesures NIS2 au moyen d'un référentiel reconnu (CyFun® ou ISO/IEC 27001), suivre les propriétaires et les preuves pour chaque contrôle, soutenir la notification d'incidents au CCB dans les 24 heures, 72 heures et un mois, et conserver les données de conformité dans l'UE. Secrato remplit ces quatre conditions et est hébergé dans un centre de données belge. Consultez la comparaison avec d'autres plateformes sur notre page de comparaison.

Voyez où en est votre préparation à NIS2

Regroupez les mesures de gestion des risques, les contrôles, les preuves et la propriété dans une vue plus claire de ce qui est couvert et de ce qui nécessite encore une attention. Découvrez comment Secrato peut faciliter la surveillance, le maintien et la démonstration de la conformité NIS2 dans toute l'organisation.

Secrato
