
NIS2 pour les fournisseurs de cloud, data centre, services gérés et numériques
Les fournisseurs de services en nuage et de centres de données, les réseaux de diffusion de contenu, les opérateurs DNS et TLD, les prestataires de services de confiance, les prestataires de services gérés et les prestataires de services de sécurité gérés, ainsi que les places de marché en ligne, les moteurs de recherche et les réseaux sociaux, relèvent tous de la NIS2. Beaucoup d'entre eux sont également soumis à un règlement d'exécution détaillé de l'UE.
En bref : Les infrastructures numériques et la gestion des services TIC sont des secteurs de l'annexe I, et les fournisseurs numériques figurent à l'annexe II. Pour les fournisseurs de services en nuage, de centres de données, de CDN, DNS, TLD, de services de confiance, MSP, MSSP et de plates-formes en ligne, le règlement d'exécution (UE) 2024/2690 énonce les mesures de sécurité et les seuils d'incidents. Secrato met en correspondance ces exigences, NIS2 et ISO/IEC 27001 sur un ensemble de contrôles unique et partage les preuves avec les clients via un centre de confiance.
Les fournisseurs numériques sont soumis aux règles NIS2 les plus détaillées
Certaines entités numériques sont concernées quelle que soit leur taille, comme les prestataires de services de confiance qualifiés, les registres de noms de domaine de premier niveau et les prestataires de services DNS. Pour les types numériques énumérés dans le règlement d'exécution, la règle du siège principal détermine généralement quel État membre vous supervise. Vérifiez votre champ d'application →
Prouvez la sécurité à l'autorité de contrôle et à chaque client
Règlement d'exécution 2024/2690, contrôle par contrôle
Travaillez sur les exigences techniques et méthodologiques du règlement d'exécution (UE) 2024/2690 en tant que contrôles avec propriétaires et preuves, et réutilisez ce que vous faites déjà pour ISO/IEC 27001.
Un centre de confiance pour chaque examen de sécurité
Vos clients doivent évaluer leurs fournisseurs TIC en vertu de NIS2 et DORA. Publiez les politiques, certificats et réponses dans un centre de confiance, avec accès protégé par NDA si nécessaire, et réduisez les questionnaires répétitifs.
NIS2, ISO/IEC 27001 et référentiels clients ensemble
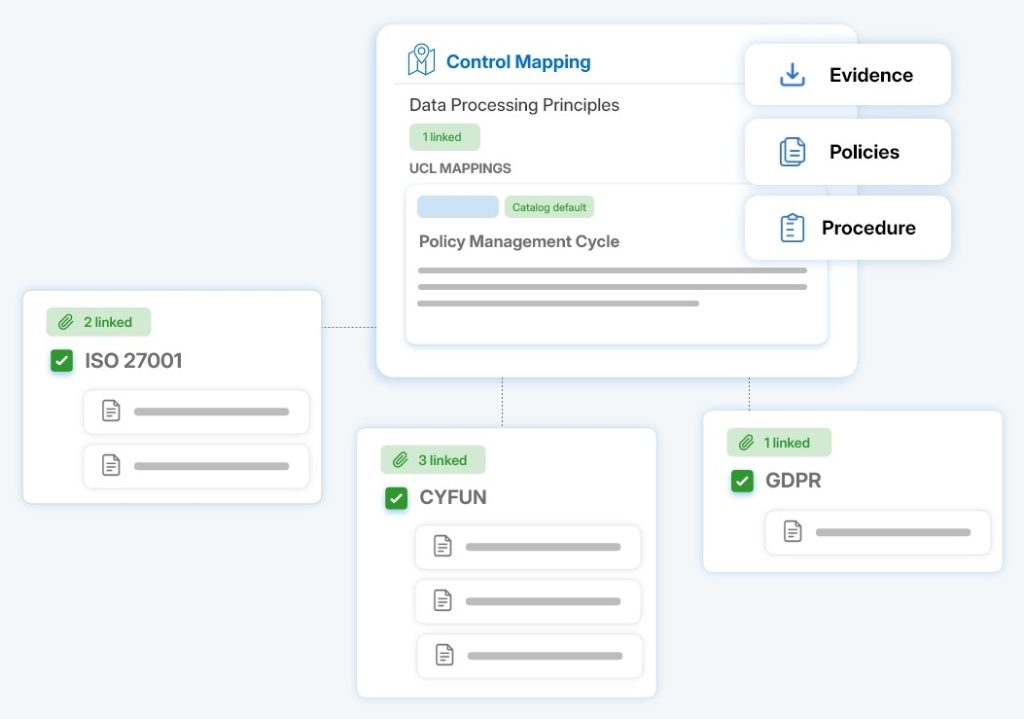
Exécutez NIS2, ISO/IEC 27001, les exigences clients de style SOC et les référentiels personnalisés à partir de contrôles partagés, de sorte qu'un nouveau référentiel client est un exercice de mise en correspondance, pas un nouveau projet.
CONÇU EN BELGIQUE

Fournisseurs numériques : les règles au Benelux
En Belgique, le CCB supervise ; aux Pays-Bas, le RDI supervise l'infrastructure numérique et les fournisseurs numériques en vertu de la Cyberbeveiligingswet. Les fournisseurs qui servent les banques et les assureurs sont également interrogés sur DORA, et les plus grands peuvent être désignés comme fournisseurs TIC tiers critiques au niveau de l'UE.
Secrato est d'abord européen et hébergé dans un centre de données Tier IV à Anvers. Vous gérez aussi la conformité des clients ? Voir NIS2 pour les MSP et consultants.
Questions fréquentes
Quels fournisseurs numériques relèvent du règlement d'exécution (UE) 2024/2690 ?
Prestataires de services DNS, registres de noms de domaine de premier niveau, prestataires de services d'informatique en nuage, prestataires de services de centre de données, prestataires de services de réseau de distribution de contenu, prestataires de services gérés, prestataires de services de sécurité gérés, places de marché en ligne, moteurs de recherche en ligne, plateformes de réseaux sociaux et prestataires de services de confiance.
Les fournisseurs de services gérés sont-ils dans le champ d'application de NIS2 ?
Oui. Les fournisseurs de services gérés et les fournisseurs de services de sécurité gérés qui servent d'autres entreprises font partie de la gestion des services TIC, un secteur de criticité élevée, lorsqu'ils sont au moins de taille moyenne. Les plus grands sont généralement des entités essentielles.
Quel pays supervise un fournisseur de services cloud ou de centre de données ?
Pour les types d'entités numériques du règlement d'exécution, NIS2 utilise généralement la règle du siège principal : l'État membre où les décisions en matière de cybersécurité sont principalement prises. Les fournisseurs de communications électroniques publiques relèvent de chaque pays où ils fournissent des services.
Pouvons-nous partager notre posture de sécurité avec les clients depuis Secrato ?
Oui. Le Centre de confiance vous permet de publier des politiques, des certificats et des réponses de sécurité publiquement ou sous accord de confidentialité, afin que les clients puissent les examiner sans questionnaire pour chaque transaction.
Découvrez comment Secrato soutient votre NIS2 et l'assurance client
Montrez-nous vos services et exigences clients, et nous les mettrons en correspondance avec NIS2 et le Règlement d'exécution 2024/2690 dans Secrato.
