





NIST CSF 2.0

Conformité NIST CSF 2.0, chaque résultat étayé

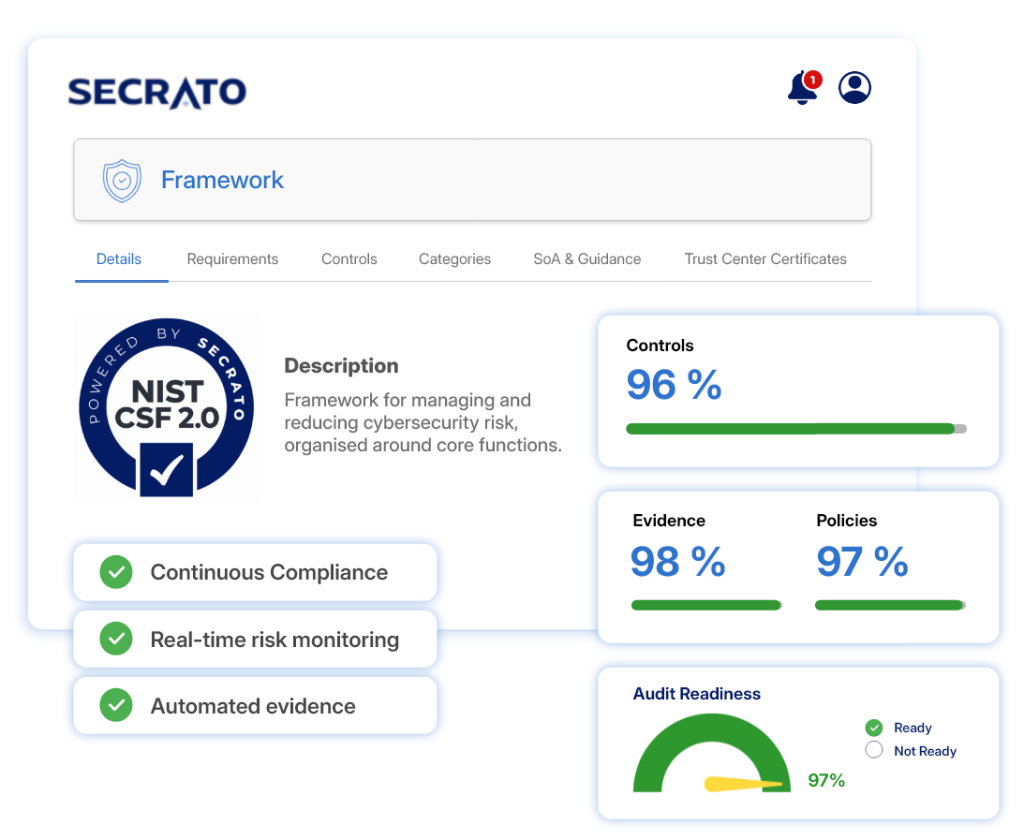
NIST CSF 2.0 énonce la cybersécurité comme des résultats que vous évaluez et démontrez, dans ses six fonctions. Secrato maintient connectés les contrôles, politiques et preuves derrière chaque résultat à la Sous-catégorie qu'il sert, de sorte que votre Profil actuel reste à jour entre les examens.

Conformité NIST CSF 2.0 dans Secrato
RGPD dès la conception
RGPD DÈS LA CONCEPTION
Hébergé en Belgique
HÉBERGÉ EN BELGIQUE
Souveraineté des données de l'UE
SOUVERAINETÉ DES DONNÉES EN UE
Sécurité de niveau entreprise
SÉCURITÉ DE NIVEAU ENTREPRISE
FONCTION DE GOUVERNANCE

Déployer la gouvernance dans toute l'organisation

Connectez la stratégie de cybersécurité, les politiques, les risques et les contrôles entre les espaces de travail et les entités. Appliquez les décisions de gouvernance centrales tout en autorisant les écarts locaux approuvés si nécessaire.

  • Connectez la stratégie, les politiques, les risques et les contrôles.
  • Appliquez la gouvernance centralisée à l'ensemble des entités.
  • Autorisez les écarts locaux approuvés.
Plateforme Secrato : Connexion de contrôle
Plateforme Secrato : Bibliothèque de preuves
PREUVES ET RÉSULTATS

Étayez les résultats par des preuves

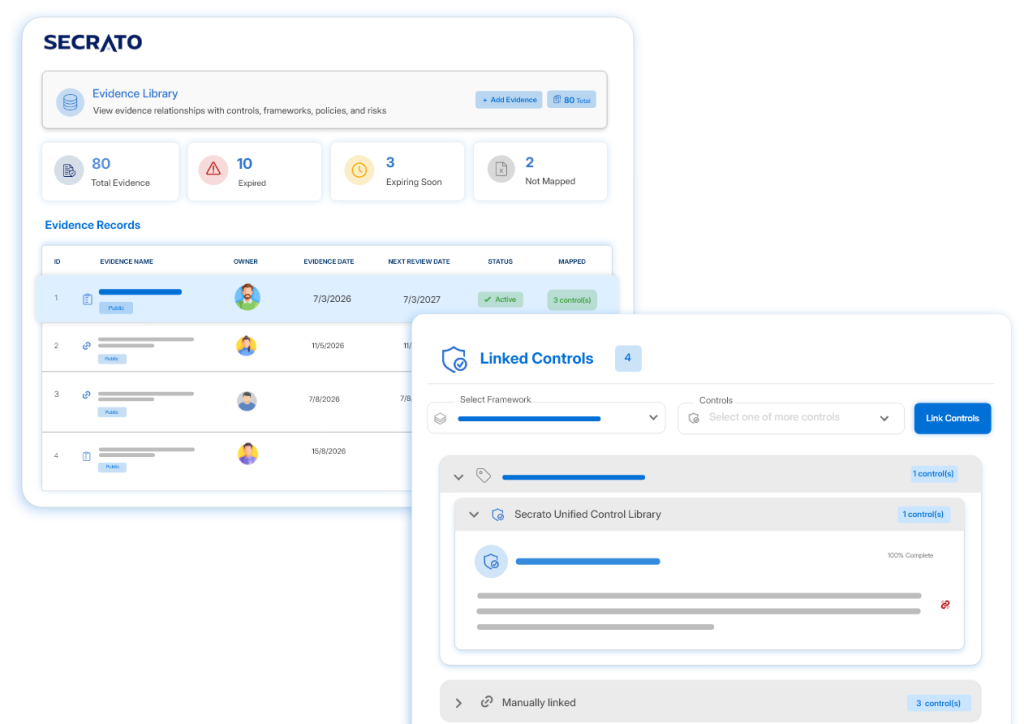
Connectez les preuves directement aux contrôles et aux résultats du CSF qu'elles soutiennent. Maintenez les dossiers à jour par le biais de téléchargements, d'importations et d'intégrations afin que les équipes puissent démontrer comment les résultats de cybersécurité sont atteints.

  • Liez les preuves aux contrôles et aux résultats du CSF.
  • Maintenez les dossiers à jour par le biais d'intégrations.
  • Soutenez l'examen des résultats fondé sur des preuves.
Plateforme Secrato : Bibliothèque de preuves
POSTURE CIBLE

Posture actuelle face à la cible

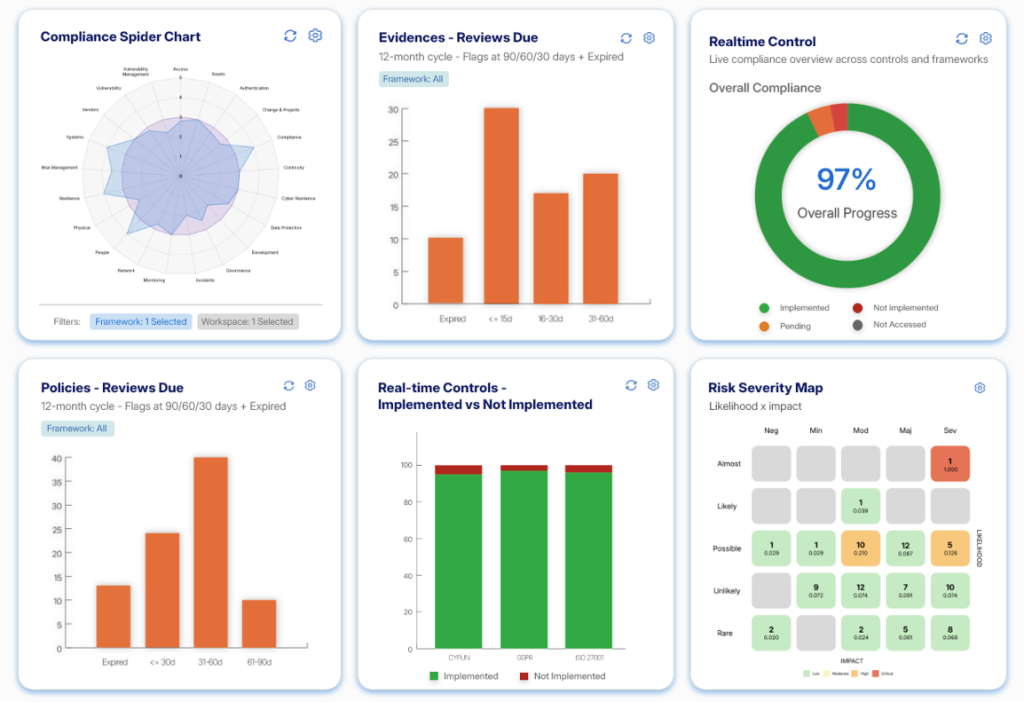
Comparez les performances actuelles avec les résultats cibles et maintenez les écarts visibles entre les fonctions du CSF. Maintenez l'état de conformité, les constats et la préparation dans une seule vue afin que les équipes puissent prioriser le travail nécessaire.

  • Comparez les résultats actuels et cibles.
  • Maintenez les écarts visibles entre les fonctions du CSF.
  • Suivez l'état, les constats et la préparation ensemble.
Plateforme Secrato : Tableau de bord
LE RESTE DE LA PLATEFORME

D'autres façons dont Secrato soutient NIST CSF 2.0

Au-delà des résultats fondamentaux ci-dessus, ces capacités soutiennent le programme NIST CSF 2.0 dans son ensemble.

Gérez ensemble les exigences, les contrôles, les preuves, les politiques et le statut, offrant aux équipes une vue actuelle de l'état de mise en œuvre.

Maintenez les risques liés aux contrôles et aux preuves qui les soutiennent, avec une visibilité sur la propriété, le traitement et l'exposition résiduelle.

Définissez le périmètre, évaluez et attribuez les travaux d'évaluation, avec les réponses liées aux preuves et aux enregistrements qui les soutiennent.

Organisez les preuves, examinez la préparation des contrôles et gérez les constats, avec un accès structuré des examinateurs le cas échéant.

Voyez où les contrôles soutenant les résultats du CSF répondent également aux exigences des autres référentiels que votre organisation applique.

Partagez les informations pertinentes en matière de sécurité et de conformité avec les parties prenantes via un accès public contrôlé ou réservé.

COUVERTURE DES RÉFÉRENTIELS

Un contrôle. Plusieurs référentiels.

NIST CSF 2.0 est conçu pour fonctionner conjointement avec d'autres normes de cybersécurité, de sorte que de nombreux résultats du CSF peuvent être pris en charge par des contrôles qu'une organisation maintient déjà. La Bibliothèque unifiée de contrôles met en correspondance ces contrôles avec les résultats et exigences pertinents, aidant les équipes à réutiliser le travail existant tout en identifiant ce qui reste à accomplir pour atteindre leur profil cible du CSF.

FAQ pour les logiciels de conformité NIST CSF 2.0

Qu'est-ce que NIST CSF 2.0 ?

NIST CSF 2.0 est un référentiel de cybersécurité volontaire qui organise les résultats selon six fonctions : Govern, Identify, Protect, Detect, Respond et Recover. NIST CSF 2.0, publié en tant que NIST CSWP 29 final le 26 février 2024, est l'édition en vigueur du NIST Cybersecurity Framework. Il fournit des orientations non prescriptives et une taxonomie de résultats de cybersécurité de haut niveau pouvant être utilisés par les organisations indépendamment de leur taille, de leur secteur ou de leur maturité.

Le NIST CSF 2.0 est conçu pour les organisations de toute taille, secteur ou niveau de maturité en cybersécurité. Il s'agit généralement d'orientations volontaires, mais des exigences légales, réglementaires, contractuelles, clients ou de chaîne d'approvisionnement externes peuvent en exiger l'utilisation pour certaines organisations. 

Secrato soutient CSF 2.0 en connectant la gouvernance, les contrôles, les politiques, les preuves et les évaluations à ces résultats, donnant aux organisations une vue plus claire de leur posture actuelle, de l'état cible et des écarts entre eux.

Faites de votre profil CSF un suivi concret des progrès

Un profil actuel est plus utile lorsqu'il continue de refléter la façon dont la cybersécurité est réellement gouvernée et améliorée. Voyez comment Secrato peut mettre en correspondance les résultats du CSF avec les contrôles, risques et preuves qui les sous-tendent.

Secrato
