




DORA

DORA-Compliance, hinter der Ihr Leitungsorgan stehen kann

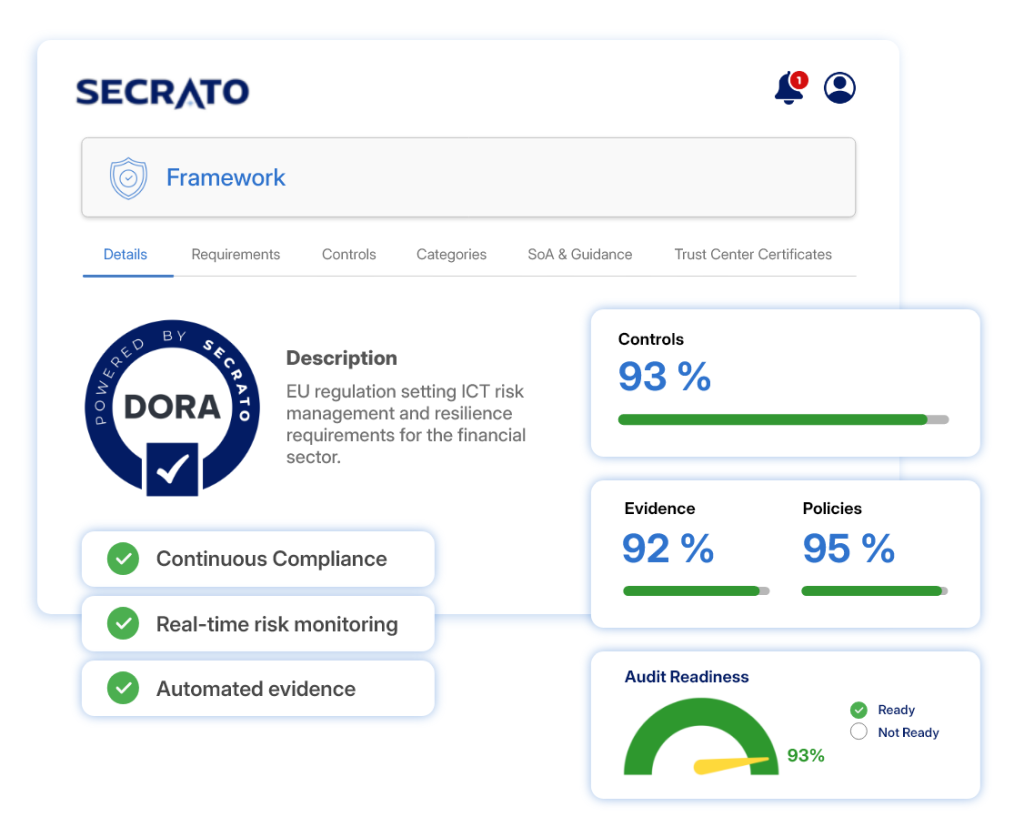
DORA verpflichtet Finanzunternehmen zur digitalen operationalen Resilienz. Secrato gibt dem Leitungsorgan Transparenz über Status, Risikosicherheitslage und Auditbereitschaft und hält die IKT-Risikomanagementmaßnahmen und Nachweise mit den Anforderungen verbunden, auf die sie sich beziehen.

DORA-Compliance in Secrato
DSGVO by design
DSGVO BY DESIGN
In Belgien gehostet
IN BELGIEN GEHOSTET
EU-Datensouveränität
EU-DATENSOUVERÄNITÄT
Enterprise-Sicherheit
ENTERPRISE-SICHERHEIT
IKT-RISIKOMANAGEMENT

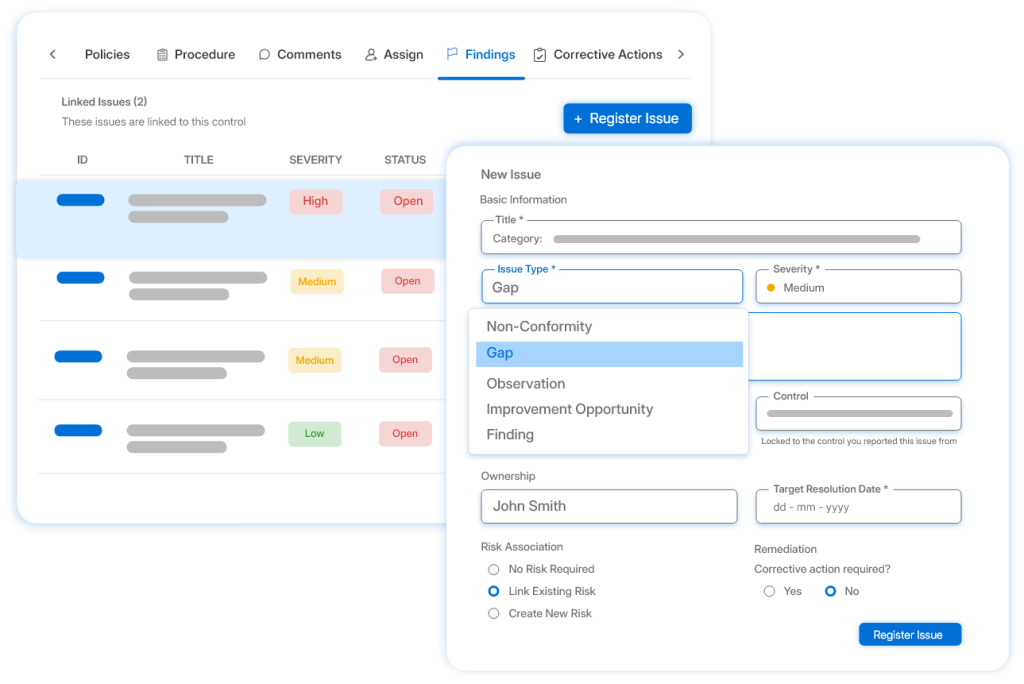
IKT-Risiken mit Kontrollen verknüpfen

Sehen Sie, welche Kontrollen jedes IKT-Risiko adressieren und welche Richtlinien sie regeln, mit Verantwortung und Status im Blick. Pflegen Sie diese Beziehungen in einer verbundenen Umgebung, anstatt separate Register und Unterlagen abzustimmen.

  • Verknüpfen Sie IKT-Risiken mit den Kontrollen, die sie adressieren.
  • Halten Sie Richtlinien, Verantwortliche und Status verbunden.
  • Bewahren Sie eine einheitliche Sicht über Risiken und Kontrollen.
Secrato-Plattform: Feststellungen
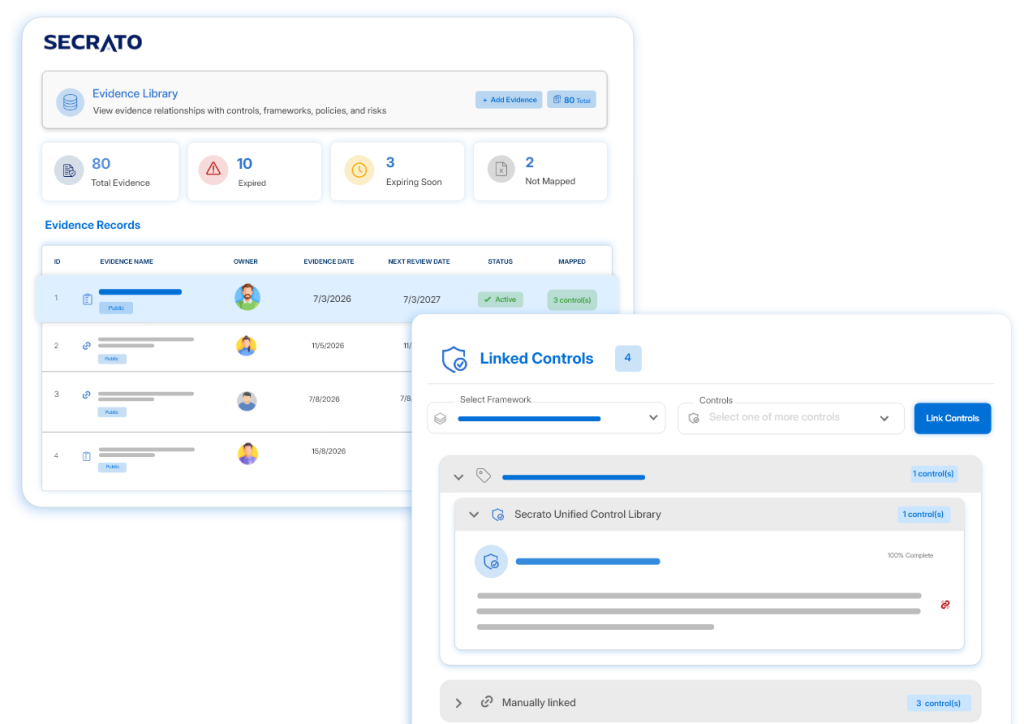
Secrato-Plattform: Nachweisbibliothek
NACHWEISMANAGEMENT

Aktuelle, nachvollziehbare Nachweise

Verbinden Sie unterstützende Nachweise direkt mit den Kontrollen, die sie nachweisen, und halten Sie sie durch Uploads, Integrationen und automatisierte Erfassung aktuell. Reduzieren Sie den manuellen Aufwand bei der Vorbereitung von Unterlagen für Assurance oder behördliche Überprüfung.

  • Verknüpfen Sie Nachweise direkt mit unterstützenden Kontrollen.
  • Nachweise durch Uploads und Integrationen aktuell halten.
  • Reduzieren Sie den manuellen Aufwand für die Prüfungsvorbereitung.
Secrato-Plattform: Nachweisbibliothek
GOVERNANCE-ÜBERWACHUNG

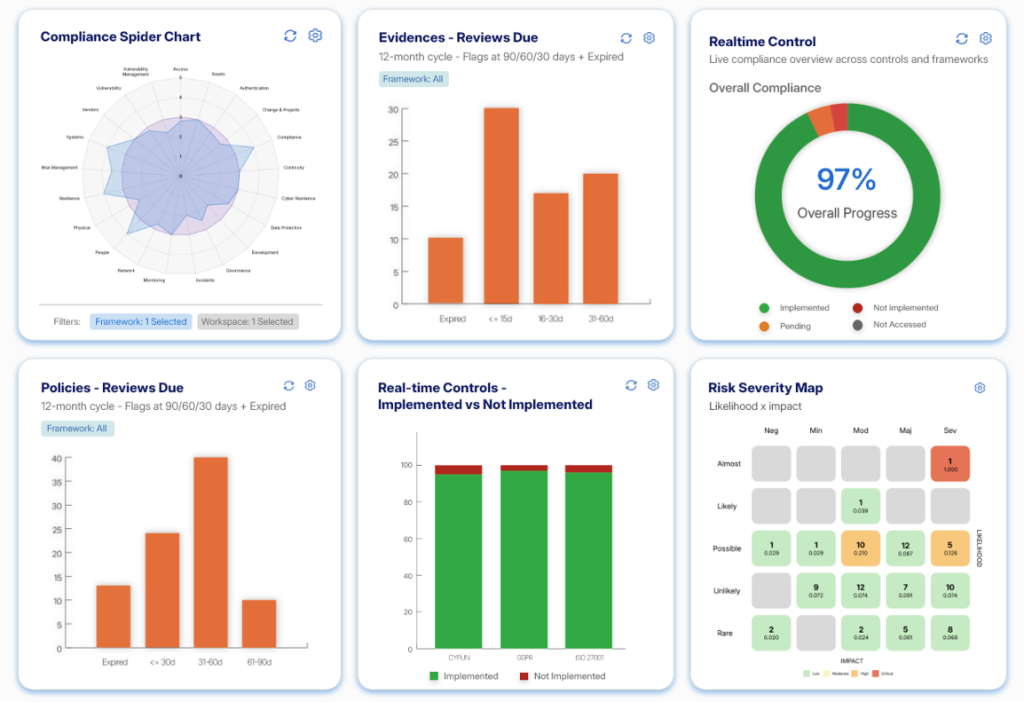
Aktueller Überblick für die Leitung

Behalten Sie den Überblick über Compliance-Status, Sicherheitslage und Bereitschaft, während sich das Programm weiterentwickelt. Geben Sie dem Leitungsorgan und den Prüfern einen klareren Überblick über die Informationen, die zur Überwachung der DORA-Compliance erforderlich sind.

  • Compliance-Status und Sicherheitslage nachverfolgen.
  • Halten Sie die Bereitschaft sichtbar, während sich das Programm ändert.
  • Unterstützen Sie eine klarere Überwachung durch die Unternehmensleitung.
Secrato-Plattform: Dashboard
DER REST DER PLATTFORM

Weitere Funktionen für DORA

Neben den oben genannten Kernergebnissen unterstützen diese Funktionen das breitere DORA-Programm.

Verwalten Sie Anforderungen, Kontrollen, Nachweise, Richtlinien und Status zusammen, damit Teams sehen können, wie das Programm steht, ohne separate Unterlagen abzugleichen.

Richtlinien- und Nachweismanagement

Kontrollen mit unterstützenden Nachweisen, Richtlinien und Verfahren verknüpfen, damit die Umsetzung durch Aufzeichnungen und unterstützende Dokumentation belegt wird.

Bewertungen

Legen Sie den Geltungsbereich von Bewertungen fest, bewerten und weisen Sie diese anhand von DORA-Anforderungen und Kontrollen zu, mit Antworten, die mit den sie stützenden Unterlagen verknüpft sind.

Risiken mit den dahinterliegenden Kontrollen und Nachweisen verknüpfen – mit Transparenz über Verantwortung, Behandlung und Restrisiko.

Verbinden Sie interne und externe Systeme über APIs und Integrationen, um die Nachweiserfassung zu unterstützen und manuelle Nachverfolgung zu reduzieren.

Vertrauensnetzwerk

Stellen Sie Stakeholdern relevante Sicherheits- und Compliance-Informationen über kontrollierten öffentlichen oder zugangsbeschränkten Zugriff bereit.

RAHMENWERK-ABDECKUNG

Eine Kontrolle. Mehrere Rahmenwerke.

Viele DORA-Maßnahmen überschneiden sich mit Kontrollen, die bereits in anderen Rahmenwerken verwendet werden. Die Einheitliche Kontrollbibliothek von Secrato ordnet gemeinsame Kontrollen den relevanten Anforderungen über Rahmenwerke hinweg zu, damit Teams die Kontrolle einmal verwalten und bewerten können, während DORA-spezifische Verpflichtungen klar sichtbar bleiben.

Häufig gestellte Fragen zur DORA-Compliance-Software

Was ist DORA?

DORA ist die EU-Verordnung zur digitalen operationalen Resilienz, die Finanzunternehmen verpflichtet, IKT-Risiken zu steuern, Resilienz zu wahren und vorfallbezogene Pflichten zu erfüllen, wobei die Leitungsorgane für die Aufsicht verantwortlich sind. Die Verordnung (EU) 2022/2554 (DORA) gilt seit dem 17. Januar 2025. DORA regelt auch die Beziehungen von Finanzunternehmen zu IKT-Drittdienstleistern; die direkte Aufsicht auf EU-Ebene gilt für Anbieter, die als kritisch eingestuft werden. Als EU-Verordnung ist sie in ihrer Gesamtheit verbindlich und gilt unmittelbar in allen Mitgliedstaaten.

DORA gilt für die in Artikel 2 Absatz 1 aufgeführten Finanzunternehmen, darunter insbesondere Kreditinstitute, Zahlungsinstitute, Wertpapierfirmen, Versicherungs- und Rückversicherungsunternehmen sowie Anbieter von Krypto-Asset-Dienstleistungen. Sie enthält auch spezifische Bestimmungen für IKT-Drittanbieter. Der gesetzliche Anwendungsbereich ist breiter als diese Beispiele und sollte anhand der vollständigen Liste in Artikel 2 bewertet werden. Bestimmte Finanzunternehmen, die unter Artikel 16 fallen, können ein vereinfachtes IKT-Risikomanagement-Rahmenwerk anwenden, vorbehaltlich der in diesem Artikel festgelegten Kategorien und Bedingungen sowie der geltenden technischen Standards; die Berechtigung wird nicht allein durch Größe oder Verflechtung bestimmt.

Bei einem schwerwiegenden IKT-bezogenen Vorfall muss die erste Meldung so bald wie möglich, spätestens vier Stunden nach der Klassifizierung des Vorfalls als schwerwiegend und in jedem Fall nicht später als 24 Stunden nach Kenntnisnahme durch das Finanzunternehmen erfolgen. Gemäß den detaillierten Meldevorschriften ist der Zwischenbericht in der Regel innerhalb von 72 Stunden nach der ersten Meldung und der Abschlussbericht innerhalb eines Monats nach dem Zwischenbericht fällig, vorbehaltlich der Bedingungen der Verordnung.

Secrato unterstützt die DORA-Bereitschaft, indem es IKT-Risiken, Kontrollen, Nachweise und Governance-Unterlagen in einer verbundenen Ansicht zusammenführt und es einfacher macht, die Aufsicht aufrechtzuerhalten und nachzuweisen, wie die Anforderungen erfüllt werden.

Sehen Sie Ihr DORA-Programm in einer verbundenen Ansicht

Bringen Sie IKT-Risiken, Resilienzmaßnahmen, Nachweise und Governance zusammen. Sehen Sie, wie Secrato DORA als laufendes Governance-Programm statt als wiederkehrende Bereitschaftsübung unterstützen kann.

Secrato
