
IEC 62443-Compliance, die Sie nachweisen können
IEC 62443 verlangt von Ihnen nachzuweisen, dass die Sicherheit Ihres Steuerungssystems standhält, und dies fortlaufend zu belegen. Secrato verbindet die Kontrollen und Nachweise mit den zugrunde liegenden Anforderungen, sodass die erreichte Sicherheitsstufe im Vergleich zur festgelegten Zielstufe sichtbar bleibt.
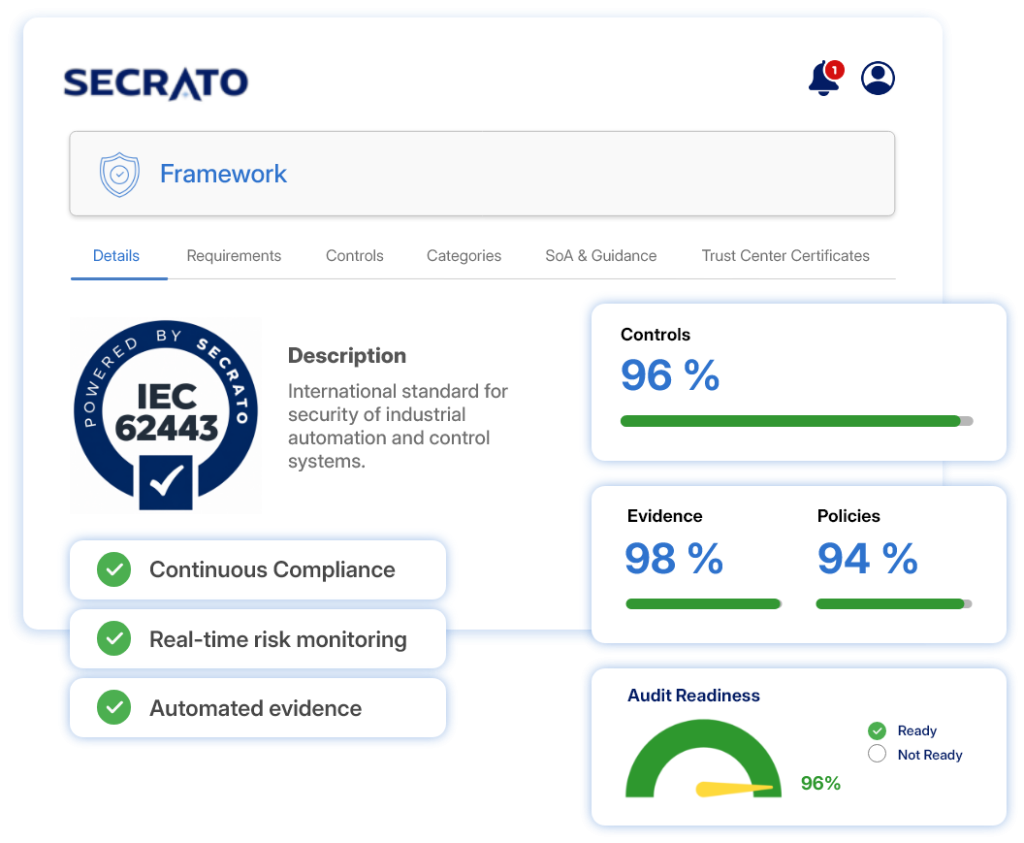




Risiken mit Sicherheitskontrollen verknüpfen
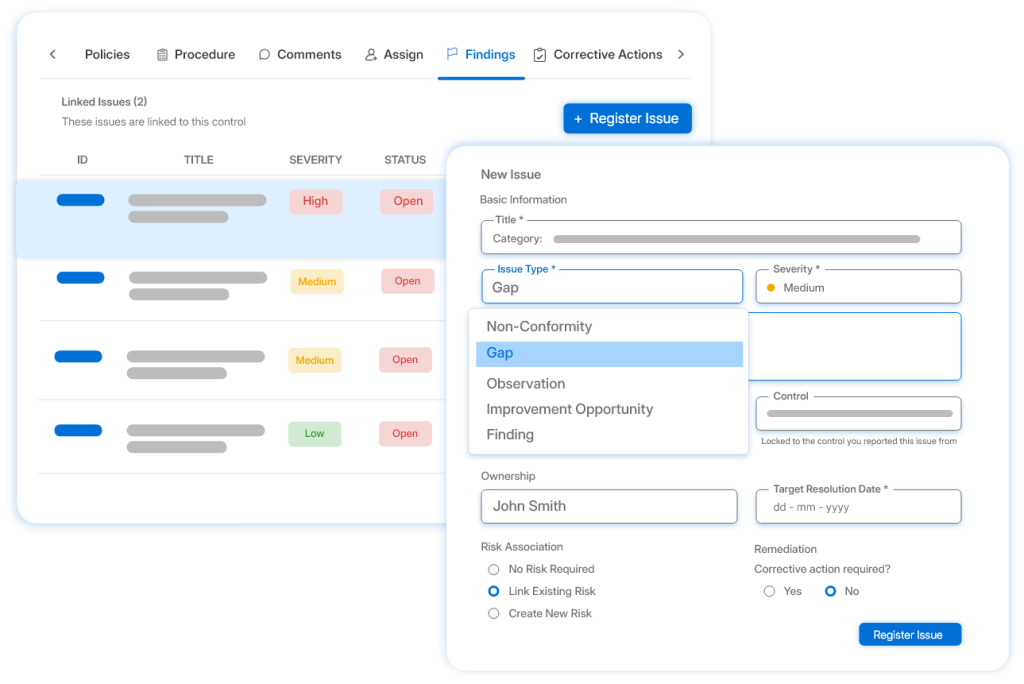
Verknüpfen Sie identifizierte Risiken mit den Kontrollen, die zu ihrer Behandlung eingesetzt werden. Bewerten Sie Kontrollen anhand der angestrebten Sicherheitsstufe und halten Sie Lücken über die relevanten Anforderungen hinweg sichtbar.
Verknüpfen Sie Risiken mit behandelnden Kontrollen.
Bewerten Sie Kontrollen anhand angestrebter Sicherheitsstufen.
Halten Sie Sicherheitslücken sichtbar.
Nachweise geordnet halten
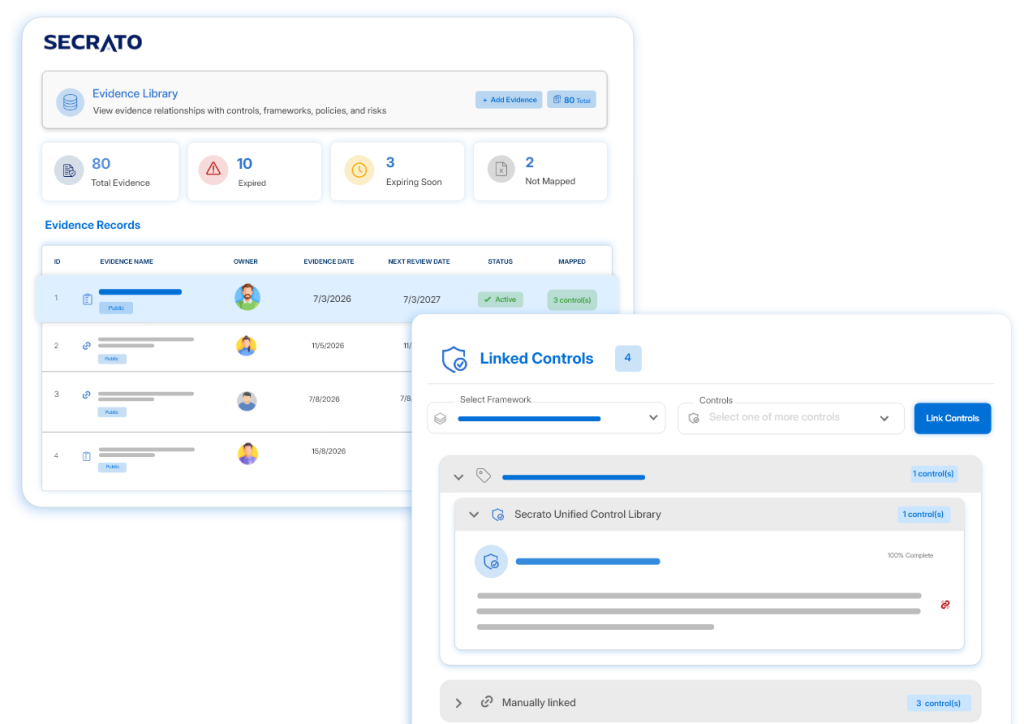
Bewerten Sie Anforderungen und verbinden Sie jede Antwort mit dem Nachweis, der sie unterstützt. Führen Sie Unterlagen zu den zugehörigen Kontrollen, damit unterstützende Informationen strukturiert und überprüfungsbereit bleiben.
Bewertungsantworten mit Nachweisen verknüpfen.
Halten Sie Nachweise zu Kontrollen organisiert.
Bereiten Sie unterstützende Unterlagen für die Überprüfung vor.
Verantwortlichkeiten im Blick
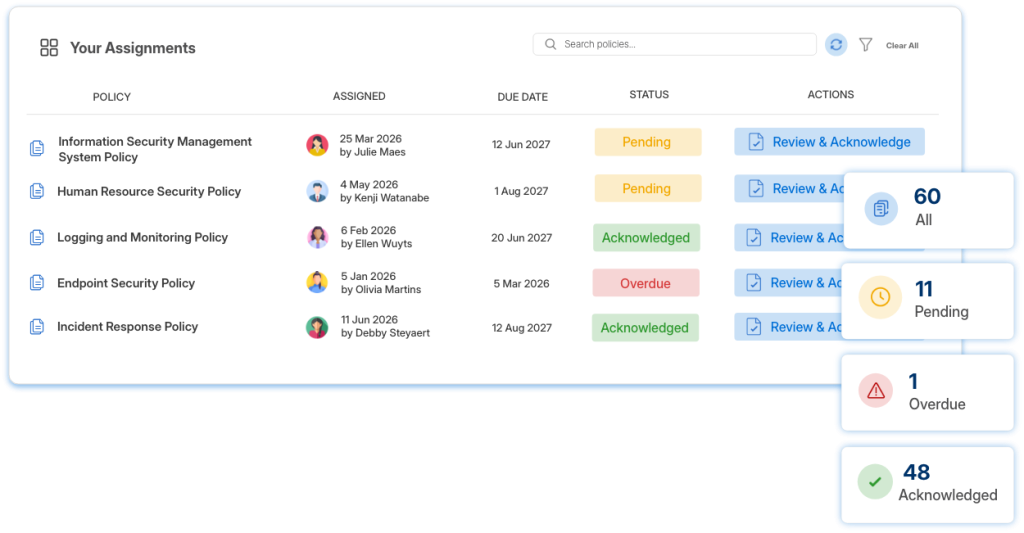
Verbinden Sie Richtlinien, Verfahren, Kontrollen und Nachweise mit klaren Verantwortlichkeiten und Überprüfungszyklen. Erhalten Sie eine gemeinsame Sicht auf die Bereitschaft aller Parteien mit definierten Lebenszyklusverantwortlichkeiten.
- Verbinden Sie Richtlinien, Verfahren und Kontrollen.
- Halten Sie Verantwortlichkeiten und Überprüfungszyklen sichtbar.
- Erhalten Sie eine gemeinsame Bereitschaft über alle verantwortlichen Parteien hinweg.
Weitere Funktionen für IEC 62443
Neben den oben genannten Kernergebnissen unterstützen diese Funktionen das umfassendere IEC 62443-Programm.
Verwalten Sie Anforderungen, Kontrollen, Nachweise, Richtlinien und Status gemeinsam und geben Sie Teams einen aktuellen Überblick über den Stand der Umsetzung.
Organisieren Sie Nachweise, überprüfen Sie die Kontrollbereitschaft und verwalten Sie Feststellungen mit strukturiertem Reviewer-Zugriff, wo angemessen.
Legen Sie den Geltungsbereich fest, bewerten Sie und weisen Sie Bewertungsarbeiten zu, wobei Antworten mit den dahinter stehenden Nachweisen und Aufzeichnungen verknüpft sind.
Risiken mit den dahinterliegenden Kontrollen und Nachweisen verknüpfen – mit Transparenz über Verantwortung, Behandlung und Restrisiko.
Verbinden Sie interne und externe Systeme über APIs und Integrationen, um die Nachweiserfassung zu unterstützen und manuelle Nachverfolgung zu reduzieren.
Teilen Sie relevante Sicherheits- und Compliance-Informationen mit Stakeholdern durch kontrollierten öffentlichen oder geschlossenen Zugriff.
Eine Kontrolle. Mehrere Rahmenwerke.
Viele IEC 62443-Sicherheitsmaßnahmen überschneiden sich mit Kontrollen, die bereits in anderen Cybersicherheits-Rahmenwerken verwaltet werden. Die Einheitliche Kontrollbibliothek ordnet diese gemeinsame Kontrollarbeit den relevanten Anforderungen zu, reduziert Doppelarbeit und hält industriespezifische Anforderungen wie Zonen, Kanäle und Sicherheitsstufen klar erkennbar.
+ Weitere folgen
Häufig gestellte Fragen zur IEC 62443-Compliance-Software
Was ist IEC 62443?
IEC 62443 ist die internationale Normenreihe zur Sicherung industrieller Automatisierungs- und Steuerungssysteme über ihren gesamten Lebenszyklus, mit Verantwortlichkeiten, die sich auf Anlagenbesitzer, Systemintegratoren und Produktlieferanten erstrecken. IEC 62443 ist freiwillig und keine Rechtsvorschrift mit einer einzigen Compliance-Frist; die Einführung wird üblicherweise durch Beschaffung, Verträge oder Branchenanforderungen vorangetrieben. Die einzelnen Normen enthalten die detaillierten Anforderungen für Bereiche wie Zonen und Leitungen, Sicherheitsstufen und Lebenszyklus-Verantwortlichkeiten.
Für wen gilt IEC 62443?
IEC 62443 behandelt gemeinsame Cybersicherheitsverantwortlichkeiten von IACS-Anlagenbesitzern, Automatisierungsproduktlieferanten, Systemintegratoren und Dienstleistern.
Wie unterstützt Secrato IEC 62443?
Secrato unterstützt die Governance- und Nachweisarbeit rund um IEC 62443, indem es Kontrollen, Richtlinien, Risiken und unterstützende Nachweise verbindet und Organisationen einen klareren Überblick darüber gibt, wie Anforderungen und Verantwortungen verwaltet werden.
Sicherheits-Governance verbunden halten
IEC 62443-Verantwortlichkeiten erstrecken sich über Systeme, Standorte und Lebenszyklusrollen, was die Übersicht erschwert, wenn die zugehörigen Aufgaben fragmentiert sind. Erfahren Sie, wie Secrato Kontrollen, Risiken, Nachweise und Governance-Aufzeichnungen zusammenführt, damit die Bereitschaft leichter nachgewiesen werden kann.
