




BSI IT-GRUNDSCHUTZ

BSI IT-Grundschutz-Compliance, jede Modulanforderung an einem Ort

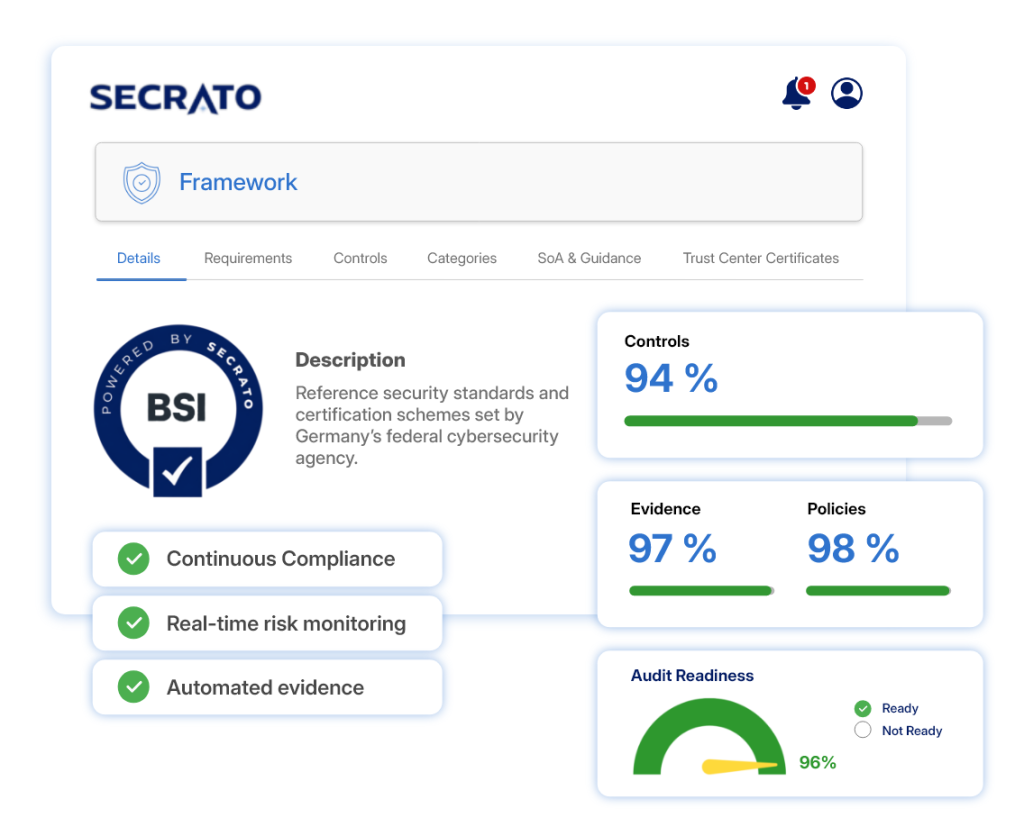
Secrato organisiert die Governance-Arbeit hinter BSI IT-Grundschutz und gibt Teams einen nachverfolgbaren Überblick über die Umsetzung, Lücken und Bereitschaft, während sich das ISMS und seine Maßnahmen weiterentwickeln.

BSI IT-Grundschutz-Compliance in Secrato
DSGVO by design
DSGVO BY DESIGN
In Belgien gehostet
IN BELGIEN GEHOSTET
EU-Datensouveränität
EU-DATENSOUVERÄNITÄT
Enterprise-Sicherheit
ENTERPRISE-SICHERHEIT
ANFORDERUNGSMANAGEMENT

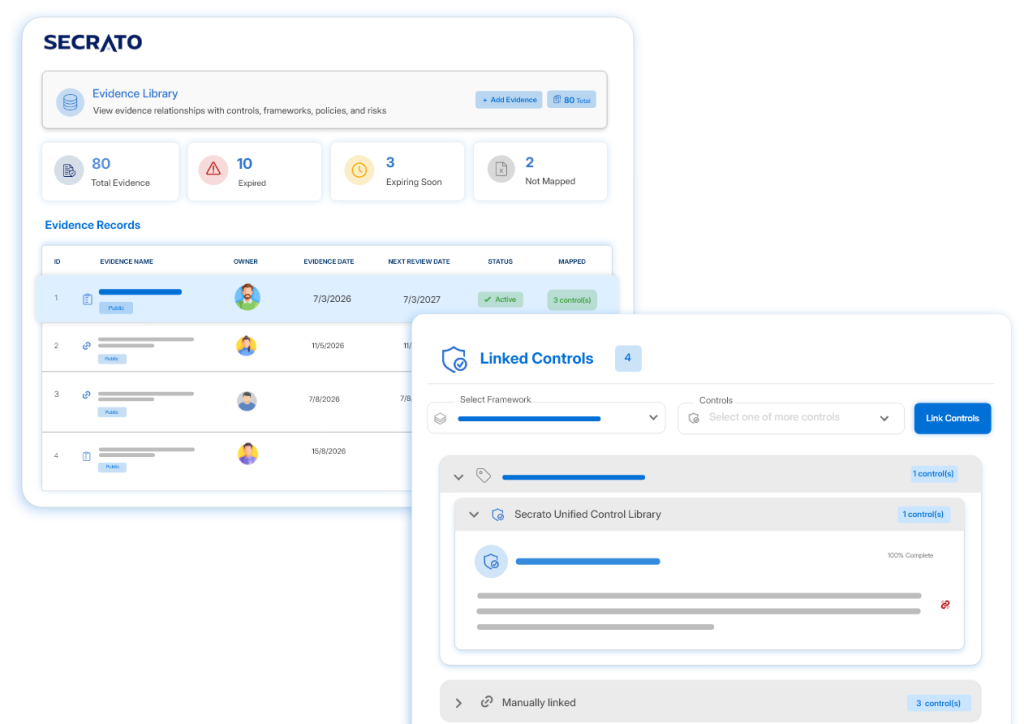
Jede Anforderung im Blick

Verwalten Sie jede Modulanforderung mit ihrem Status, Verantwortlichen, Verfahren und unterstützenden Nachweisen. Bringen Sie Kontrollen, Richtlinien und Nachweise in gemeinsame Bibliotheken, damit Teams sehen können, was umgesetzt ist und was Aufmerksamkeit benötigt.

  • Anforderungsstatus und Verantwortung nachverfolgen.
  • Verbinden Sie Verfahren und unterstützende Nachweise.
  • Zeigen Sie, was umgesetzt ist und Aufmerksamkeit benötigt.
Secrato-Plattform: Nachweisbibliothek
Secrato-Plattform: Feststellungen
VORFALLMELDUNG

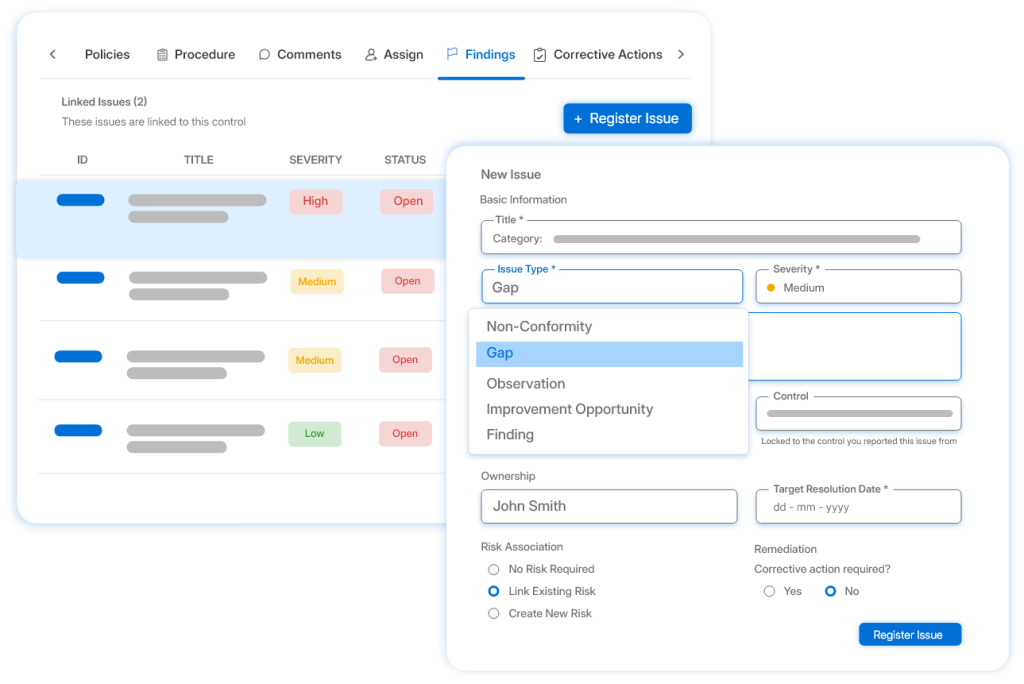
Risikoentscheidungen mit Kontrollen verknüpfen

Binden Sie identifizierte Risiken und Schutzbedarfe an die Kontrollen, die sie adressieren. Halten Sie die Begründung, Richtlinien und unterstützenden Nachweise verbunden, damit Teams nachvollziehen können, wie Risiken gehandhabt werden.

  • Verknüpfen Sie identifizierte Risiken mit unterstützenden Kontrollen.

  • Verbinden Sie Richtlinien und unterstützende Nachweise.

  • Halten Sie Risikoentscheidungen sichtbar und nachverfolgbar.

Secrato-Plattform: Feststellungen
GOVERNANCE & VERANTWORTLICHKEIT

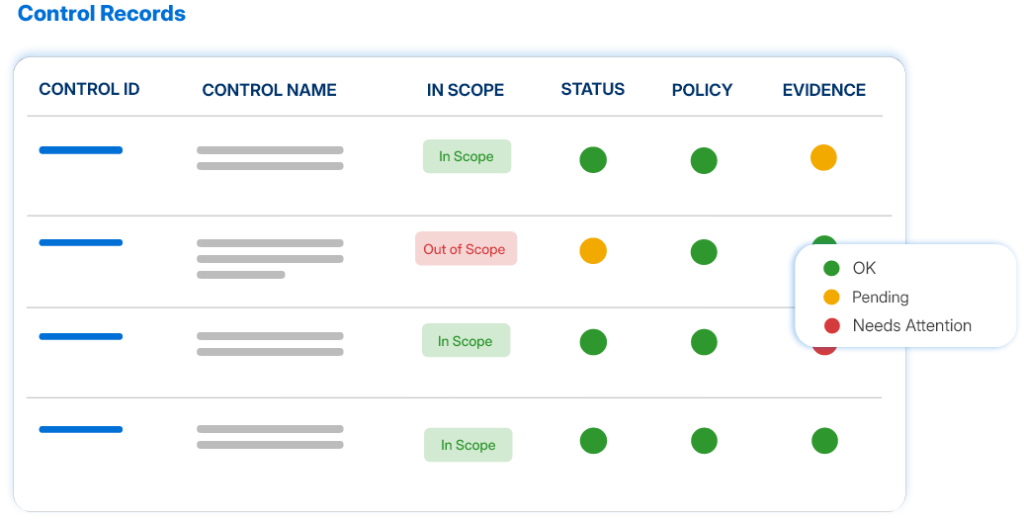
Ein System, dem Prüfer folgen können

Organisieren Sie Compliance-Status, Nachweise und Feststellungen in einen nachverfolgbaren Überblick über die Bereitschaft. Halten Sie Aufzeichnungen aktuell und strukturiert, damit Prüfer nachvollziehen können, wie das dokumentierte Sicherheitskonzept unterstützt wird.

  • Halten Sie Compliance-Status und Feststellungen nachverfolgbar.
  • Verwalten Sie aktuelle und strukturierte Aufzeichnungen.
  • Unterstützen Sie eine klare Prüfungsspur.
Secrato-Plattform: Tabelle der Kontrolldatensätze
DER REST DER PLATTFORM

Weitere Funktionen für BSI IT-Grundschutz

Über die oben genannten Kernfunktionen hinaus unterstützen diese Funktionen das umfassendere IT-Grundschutz-Programm.

Verwalten Sie Anforderungen, Kontrollen, Nachweise, Richtlinien und Status gemeinsam und geben Sie Teams einen aktuellen Überblick über den Stand der Umsetzung.

Verbinden Sie Richtlinien mit den Kontrollen, Risiken, Nachweisen und Audits, die sie unterstützen, während Sie Verantwortlichkeit, Überprüfungszyklen und Versionsverlauf verwalten.

Strukturieren und weisen Sie Bewertungsarbeiten Anforderungen oder Kontrollen zu, mit Antworten, die mit den sie unterstützenden Aufzeichnungen verknüpft sind.

Halten Sie Risiken mit den Kontrollen und Nachweisen ihrer Behandlung verbunden, mit Transparenz über Verantwortlichkeit, Status und Restrisiko.

Verbinden Sie interne und externe Systeme über APIs und Integrationen, um die Nachweiserfassung zu unterstützen und manuelle Nachverfolgung zu reduzieren.

Sehen Sie, wo sich IT-Grundschutz-Anforderungen mit anderen Standards und Vorschriften überschneiden, um gemeinsame Abdeckung und verbleibende Lücken zu identifizieren.

RAHMENWERK-ABDECKUNG

Eine Kontrolle. Mehrere Rahmenwerke.

IT-Grundschutz ist so konzipiert, dass es mit ISO/IEC 27001 kompatibel ist, daher kann sich ein großer Teil der Sicherheitskontrollarbeit mit anderen Cybersicherheits-Rahmenwerken überschneiden. Die Einheitliche Kontrollbibliothek ordnet gemeinsame Kontrollen den relevanten Anforderungen zu, sodass bestehende Umsetzungs- und Nachweisarbeiten wiederverwendet werden können, während IT-Grundschutz-spezifische Anforderungen sichtbar bleiben.

Häufig gestellte Fragen zur BSI IT-Grundschutz-Compliance-Software

Was ist BSI IT-Grundschutz?

BSI IT-Grundschutz ist die Methodik des Bundesamtes für Sicherheit in der Informationstechnik zum Aufbau und zur Aufrechterhaltung eines Informationssicherheitsmanagementsystems, unterstützt durch die BSI-Standards und das IT-Grundschutz-Kompendium. 

BSI IT-Grundschutz kann von Behörden, Unternehmen und anderen Organisationen jeder Größe und Branche verwendet werden. Es ist besonders relevant für Organisationen, die in Deutschland tätig sind oder die IT-Grundschutz-Methodik wählen, um ihr ISMS zu strukturieren und eine ISO/IEC 27001-Zertifizierung auf der Grundlage von IT-Grundschutz anzustreben.

Secrato verbindet BSI IT-Grundschutz-Anforderungen mit den dahinter stehenden Kontrollen, Risiken, Richtlinien, Nachweisen und Bewertungen. Dies gibt Teams einen besseren Überblick über die Umsetzung, Lücken und Bereitschaft, während die unterstützende GRC-Arbeit strukturiert und nachverfolgbar bleibt, während sich das ISMS weiterentwickelt.

Sehen Sie, wo Ihre IT-Grundschutz-Bereitschaft steht

Sehen Sie, wie Secrato IT-Grundschutz-Anforderungen, Nachweise und Governance-Unterlagen verbunden halten kann, während sich Ihr Informationssicherheitsprogramm weiterentwickelt.

Secrato
