
EU AI Act Compliance mit demonstrationsbereiter KI-Governance
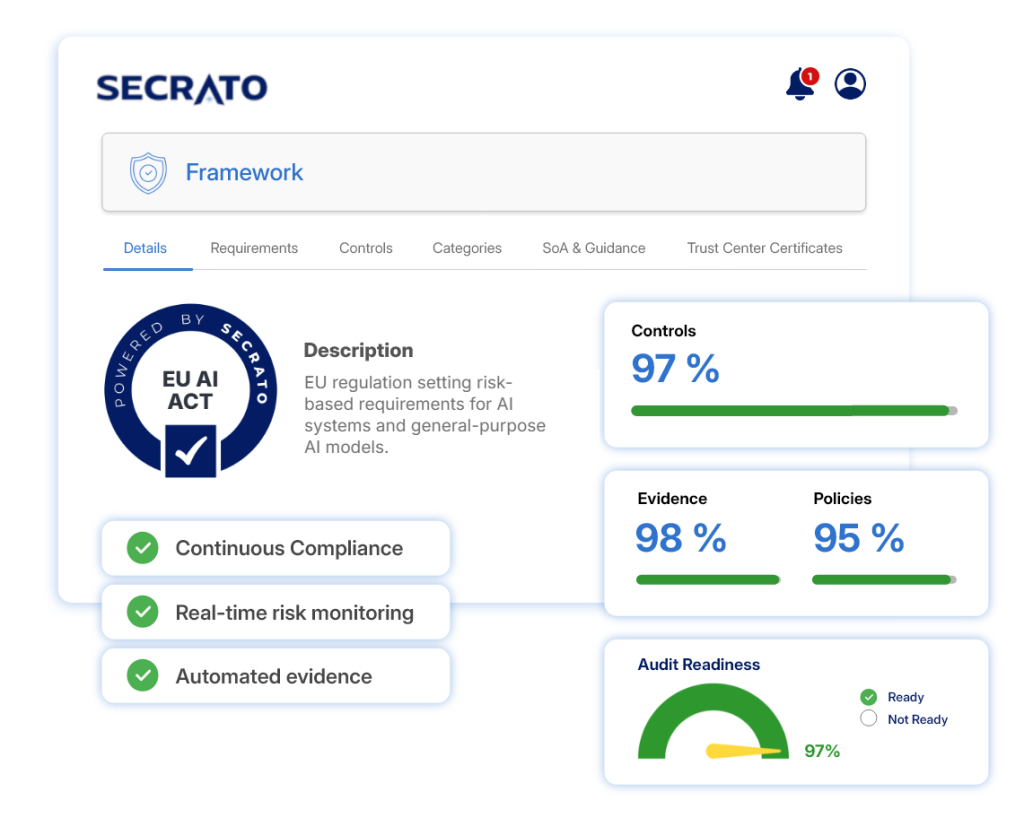
Der EU AI Act verlangt von Organisationen, KI gemäß ihrer Rolle und den damit verbundenen Risiken zu steuern. Secrato hält KI-Risiken, Kontrollen, Richtlinien und Nachweise mit den Anforderungen verbunden, die sie erfüllen. Governance-Entscheidungen und Bereitschaft bleiben sichtbar, wenn Verpflichtungen wirksam werden.




KI-Risiken mit Governance-Kontrollen verbinden
Verknüpfen Sie identifizierte KI-Risiken mit den Kontrollen, die zu ihrer Behandlung eingesetzt werden, und halten Sie die unterstützenden Richtlinien, Verfahren und Verantwortlichkeiten sichtbar. Geben Sie Teams einen klareren Überblick darüber, wie Risikomanagement-Entscheidungen in gesteuerte Maßnahmen umgesetzt werden.
KI-Risiken mit den Kontrollen verknüpfen, die sie behandeln.
Richtlinien, Verfahren und Verantwortlichkeiten verbinden.
Risikobewältigung sichtbar und nachverfolgbar halten.

Pflichten mit Nachweisen belegen
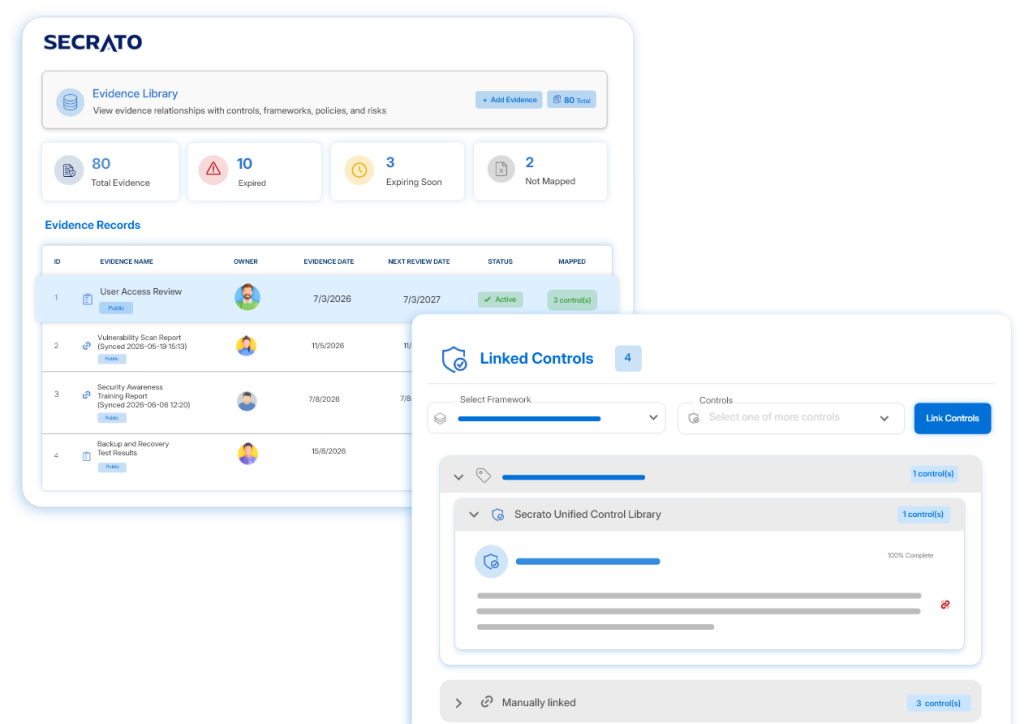
Verbinden Sie unterstützende Nachweise mit den Kontrollen und Anforderungen, die sie belegen. Führen Sie Aufzeichnungen über Governance-Maßnahmen wie Überwachung, Transparenz, Risikomanagement und andere anwendbare Verpflichtungen, ohne das Nachweisbild für jede Überprüfung neu aufzubauen.
Nachweise direkt mit relevanten Kontrollen verknüpfen.
Unterstützende Aufzeichnungen aktuell und nachverfolgbar halten.
Wiederholte Nachweissammlung reduzieren.
Risiken, Kontrollen und Richtlinien verknüpfen
Bringen Sie die Zusammenhänge zwischen Risiken, Kontrollen und Governance-Richtlinien in eine verknüpfte Umgebung. Sehen Sie, wie Risiken behandelt werden und welche Datensätze jede Kontrolle unterstützen, ohne Informationen aus separaten Systemen abgleichen zu müssen.
- Richtlinien, Verfahren und Kontrolleigentümerschaft verbinden.
- Kontrollen mit den Risiken verknüpfen, die sie behandeln sollen.
- Behandlung und Restrisiko sichtbar halten.
Überwachung bei sich ändernden Anforderungen aufrechterhalten
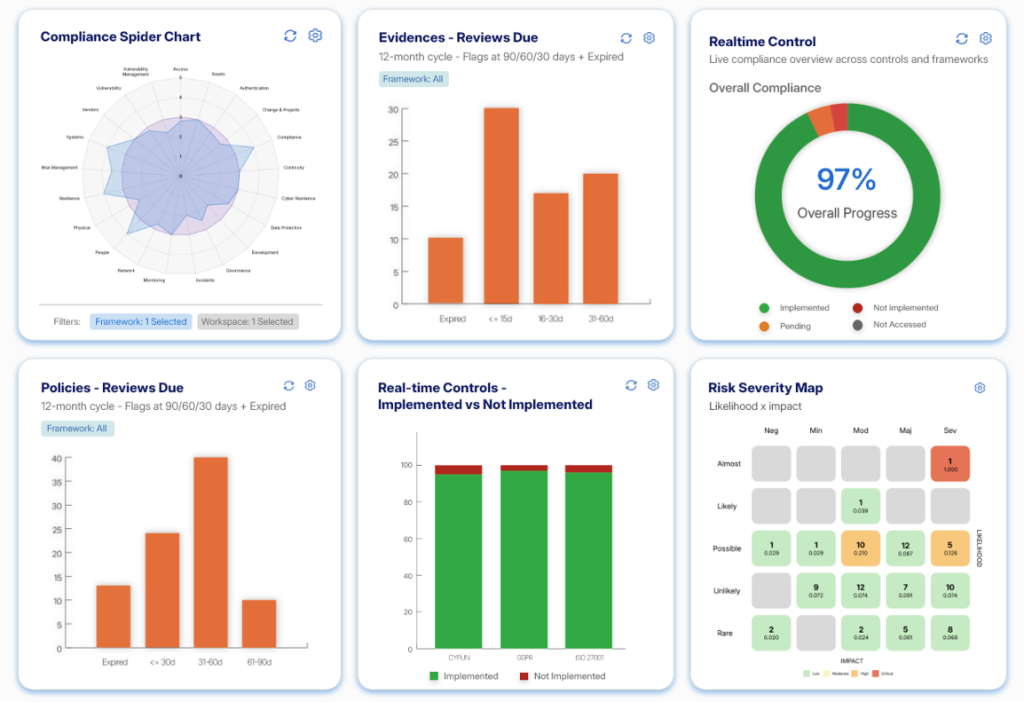
Bringen Sie Bewertungsstatus, Risiken, Kontrollabdeckung und Feststellungen in einen klareren Überblick über die Bereitschaft für den AI Act. Geben Sie Governance-Teams und dem Management Einblick darin, was abgedeckt ist, was Aufmerksamkeit erfordert und wo weitere Maßnahmen erforderlich sind.
Bereitschaft über Anforderungen und Kontrollen hinweg sehen.
Risiken, Feststellungen und Bewertungsfortschritt verfolgen.
Geben Sie dem Management einen klareren Überblick.
Weitere Funktionen für den EU AI Act
Neben den oben genannten Kernleistungen unterstützen diese Funktionen das breitere EU AI Act-Programm.
Verwalten Sie Anforderungen, Kontrollen, Nachweise, Richtlinien und Status gemeinsam und geben Sie Teams einen aktuellen Überblick über den Stand der Umsetzung.
Legen Sie den Geltungsbereich fest, bewerten Sie und weisen Sie Bewertungsarbeiten zu, wobei Antworten mit den dahinter stehenden Nachweisen und Aufzeichnungen verknüpft sind.
Organisieren Sie Nachweise, überprüfen Sie die Kontrollbereitschaft und verwalten Sie Feststellungen mit strukturiertem Reviewer-Zugriff, wo angemessen.
Sehen Sie, wo Kontrollen, die den EU AI Act unterstützen, auch Anforderungen in den anderen Standards und Vorschriften erfüllen, die Ihre Organisation trägt.
Verbinden Sie interne und externe Systeme über APIs und Integrationen, um die Nachweiserfassung zu unterstützen und manuelle Nachverfolgung zu reduzieren.
Teilen Sie relevante Sicherheits- und Compliance-Informationen mit Stakeholdern durch kontrollierten öffentlichen oder geschlossenen Zugriff.
Eine Kontrolle. Mehrere Rahmenwerke.
Viele Kontrollen, die den EU AI Act unterstützen, tragen auch zu anderen Compliance- und Sicherheitsrahmenwerken bei. Die Einheitliche Kontrollbibliothek von Secrato ordnet gemeinsame Kontrollen über die relevanten Anforderungen hinweg zu, damit Teams gemeinsame Governance-Arbeit wiederverwenden können, ohne die Rahmenwerke als gleichwertig zu behandeln.
+ Weitere folgen
Häufig gestellte Fragen zur EU AI Act Compliance-Software
Was ist der EU AI Act?
Der EU AI Act legt harmonisierte Regeln für künstliche Intelligenz fest, die auf der Rolle der Organisation und den mit dem KI-System oder -Modell verbundenen Risiken basieren. Secrato unterstützt die Governance nach dem EU AI Act, indem es KI-Risiken, Kontrollen, Richtlinien, Nachweise und Bewertungen verbindet und Organisationen einen nachverfolgbaren Überblick darüber gibt, wie anwendbare Anforderungen verwaltet und nachgewiesen werden.
Für wen gilt der EU AI Act?
Der EU AI Act gilt für mehrere Akteure in der KI-Wertschöpfungskette. Dazu gehören Anbieter, die KI-Systeme oder KI-Modelle mit allgemeinem Verwendungszweck auf dem EU-Markt in Verkehr bringen, Betreiber mit Sitz in der EU, Importeure und Händler sowie bestimmte Organisationen außerhalb der EU, wenn die Ausgaben ihrer KI-Systeme in der Union verwendet werden.
Wie unterstützt Secrato den EU AI Act?
Secrato unterstützt die Governance-Seite der EU AI Act-Bereitschaft, indem es Risiken, Kontrollen, Richtlinien, Verfahren, Nachweise und Bewertungen mit den Anforderungen verbindet, die eine Organisation verwalten muss. Rechtliche Klassifizierung, technische Umsetzung, Konformitätsbewertung und behördliche Einreichungen bleiben außerhalb der Plattform.
KI-Governance leichter demonstrierbar machen
Organisationen benötigen zudem eine klare Dokumentation der Risiken, Kontrollen, Entscheidungen und Nachweise, die ihrem Governance-Programm zugrunde liegen. Secrato hält diese Arbeit zusammen und gibt Teams und Management einen klareren Überblick darüber, wie sich die KI-Governance im Laufe der Zeit entwickelt.
