
DSGVO-Compliance, jederzeit nachweisbar
Nach der DSGVO ist der Schutz personenbezogener Daten nur die halbe Pflicht. Sie müssen auf Anfrage nachweisen, dass Sie dies tun. Secrato verbindet die Kontrollen, Richtlinien und Nachweise, die personenbezogene Daten regeln, mit den Anforderungen, die sie erfüllen, sodass Rechenschaftspflicht dokumentiert statt behauptet wird.
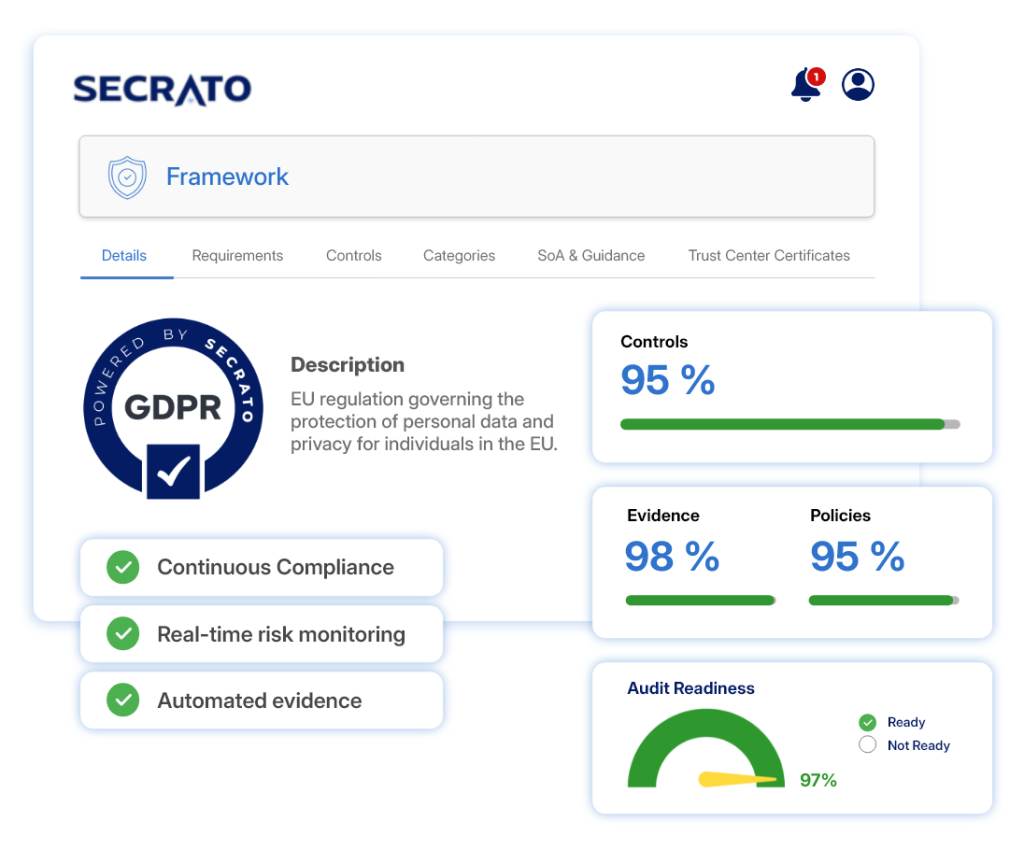




Maßnahmen mit Anforderungen und Risiken verbinden
Ordnen Sie Maßnahmen den DSGVO-Anforderungen zu, die sie adressieren, und verbinden Sie Risiken mit den Kontrollen, die sie behandeln. Halten Sie Richtlinien, Behandlungsentscheidungen und Restexposition miteinander verknüpft.
- Verbinden Sie Maßnahmen mit den Anforderungen, die sie adressieren.
- Verbinden Sie Risiken mit den Kontrollen, die sie behandeln.
- Halten Sie Richtlinien und Restrisiko sichtbar.

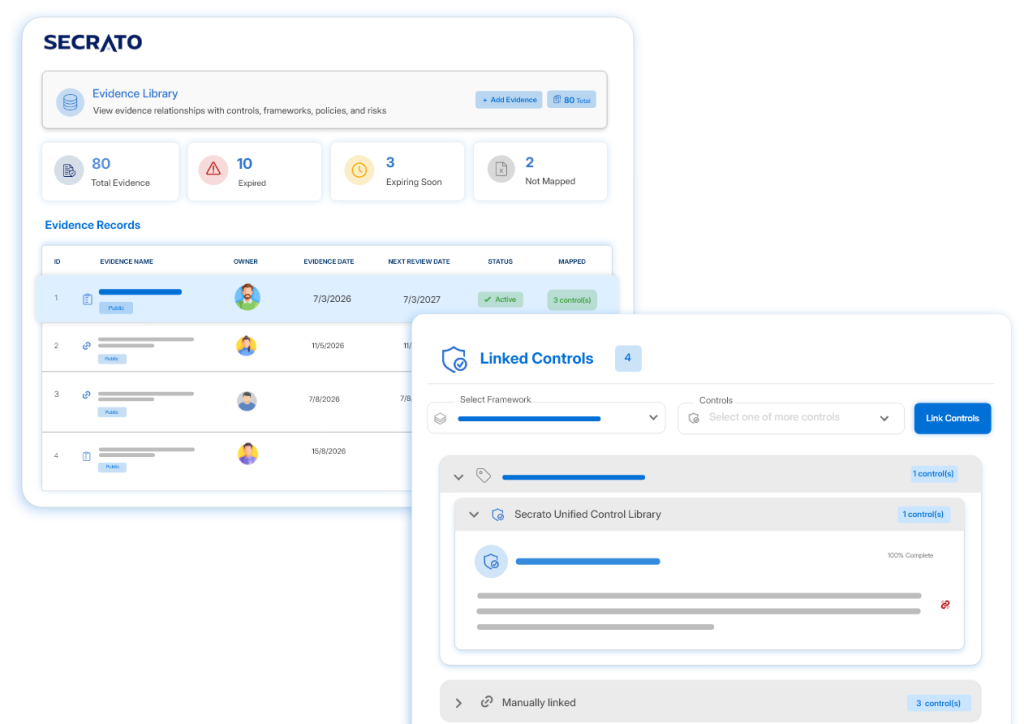
Halten Sie Breach-Nachweise bereit
Führen Sie unterstützende Nachweise für die Kontrollen, die sie belegen, und halten Sie Aufzeichnungen durch automatisierte Erfassung und Validierung aktuell. Wenn ein Verstoß Meldungspflichten auslöst, können Teams von bereits organisierten Nachweisen ausgehen.
- Nachweise mit unterstützenden Kontrollen verknüpfen.
- Halten Sie aktuelle Aufzeichnungen durch Automatisierung.
- Halten Sie sicherheitsvorfallbezogene Nachweise einsatzbereit.
DSGVO-Bereitschaft im Blick
Behalten Sie einen klaren Überblick über den Compliance-Status, unterstützende Aufzeichnungen und ausstehende Feststellungen, während sich das Programm entwickelt. Halten Sie die Informationen, die für interne Überprüfung und behördliche Kontrolle erforderlich sind, organisiert und nachverfolgbar.
Verfolgen Sie den Compliance-Status und offene Feststellungen.
Halten Sie unterstützende Aufzeichnungen organisiert und nachverfolgbar.
Halten Sie die Bereitschaft für interne und externe Überprüfung aufrecht.
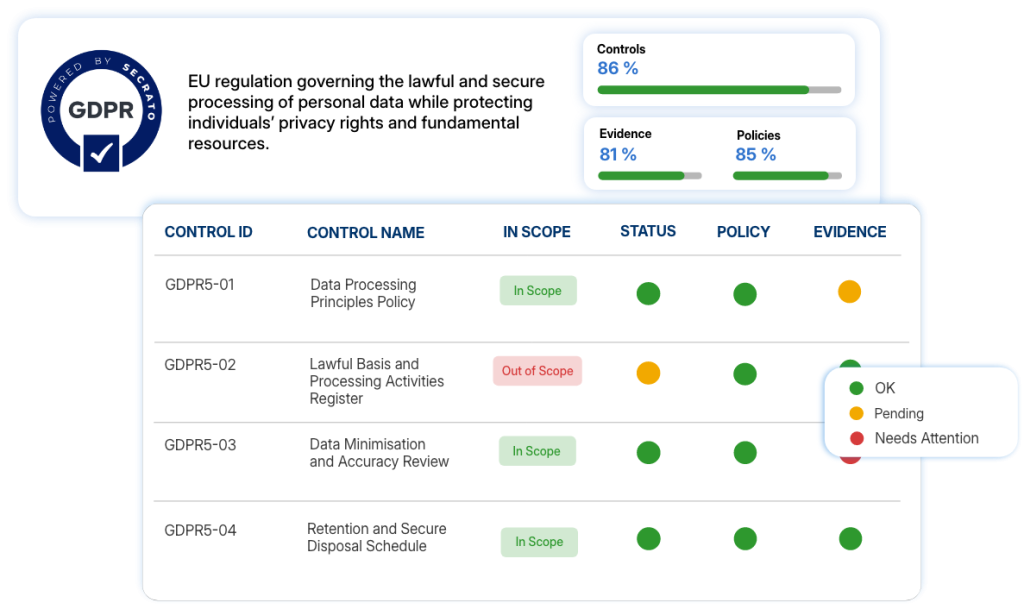
Weitere Funktionen für die DSGVO
Neben den oben genannten Kernergebnissen unterstützen diese Funktionen das breitere DSGVO-Programm.
Verwalten Sie Anforderungen, Kontrollen, Richtlinien, Nachweise und Status zusammen und geben Sie Teams einen besseren Überblick darüber, wie Maßnahmen gepflegt werden.
Verbinden Sie Richtlinien und Nachweise, die DSGVO-Kontrollen und Risiken unterstützen, sodass die Umsetzung durch gepflegte operative Details gestützt wird.
Strukturieren und weisen Sie Bewertungen Anforderungen und Kontrollen zu, wobei Antworten mit ihren unterstützenden Aufzeichnungen verknüpft sind.
Organisieren Sie Nachweise, überprüfen Sie die Kontrollbereitschaft und verwalten Sie Feststellungen, wenn ein Auditor oder eine Aufsichtsbehörde Zusicherung verlangt.
Verbinden Sie relevante interne und externe Systeme über APIs und Integrationen, um aktuellere Nachweisaufzeichnungen zu unterstützen.
Teilen Sie relevante Sicherheits- und Compliance-Informationen mit Stakeholdern durch kontrollierten öffentlichen oder geschlossenen Zugriff.
Eine Kontrolle. Mehrere Rahmenwerke.
Viele DSGVO-Sicherheitsmaßnahmen überschneiden sich mit Kontrollen, die für ISO/IEC 27001 verwendet werden. Die Einheitliche Kontrollbibliothek ordnet gemeinsame Kontrollen über die relevanten Anforderungen hinweg zu, reduziert doppelte Bewertungs- und Nachweisarbeit, ohne die Rahmenwerke als äquivalent zu behandeln.
+ Weitere folgen
Häufig gestellte Fragen zur DSGVO-Compliance-Software
Was ist die DSGVO?
Die DSGVO ist die EU-Verordnung, die die Verarbeitung personenbezogener Daten regelt, wobei Verantwortliche rechenschaftspflichtig sind, nachzuweisen, dass ihre Anforderungen erfüllt werden. Die DSGVO gilt seit dem 25. Mai 2018. Sie regelt die Verarbeitung personenbezogener Daten, ganz oder teilweise mit automatisierten Mitteln und in bestimmten Fällen die nicht automatisierte Verarbeitung in einem Dateisystem. Sie legt unterschiedliche Pflichten für Verantwortliche, gemeinsam Verantwortliche und Auftragsverarbeiter fest.
Für wen gilt die DSGVO?
Vorbehaltlich des sachlichen Anwendungsbereichs und der Ausnahmen der DSGVO erstreckt sich ihr räumlicher Anwendungsbereich auf die Verarbeitung personenbezogener Daten im Zusammenhang mit den Tätigkeiten einer Niederlassung eines Verantwortlichen oder Auftragsverarbeiters in der Union, unabhängig davon, wo die Verarbeitung stattfindet. Sie kann auch für Organisationen außerhalb der Union gelten, wenn ihre Verarbeitung mit dem Angebot von Waren oder Dienstleistungen an betroffene Personen in der Union zusammenhängt oder deren Verhalten dort überwacht wird.
Verlangt die DSGVO eine Meldung von Verstößen innerhalb von 72 Stunden?
Ein Verantwortlicher muss die zuständige Aufsichtsbehörde unverzüglich und, soweit möglich, spätestens 72 Stunden nach Bekanntwerden einer Verletzung des Schutzes personenbezogener Daten benachrichtigen, es sei denn, die Verletzung führt voraussichtlich nicht zu einem Risiko für die Rechte und Freiheiten natürlicher Personen. Ein Auftragsverarbeiter muss den Verantwortlichen unverzüglich benachrichtigen. Wenn die Verletzung voraussichtlich zu einem hohen Risiko für die betroffenen Personen führt, muss der Verantwortliche diese unverzüglich benachrichtigen, vorbehaltlich der Ausnahmen in Artikel 34 Absatz 3.
Wie unterstützt Secrato die DSGVO?
Secrato unterstützt die Governance- und Nachweisseite der DSGVO, indem es Datenschutzrisiken, Kontrollen, Richtlinien und Nachweise verbindet und Organisationen einen klareren und nachverfolgbareren Überblick darüber gibt, wie ihre Rechenschaftspflichten verwaltet werden.
Rechenschaftspflicht leichter nachweisen
Die Rechenschaftspflicht nach der DSGVO hängt davon ab, nachzuweisen, wie Datenschutzmaßnahmen gesteuert werden, nicht nur davon, dass Richtlinien vorhanden sind. Sehen Sie, wie Secrato die Risiken, Kontrollen, Richtlinien und Nachweise hinter dieser Rechenschaftspflicht in einen klareren, nachverfolgbareren Überblick bringen kann.
