





ISO/IEC 42001

ISO/IEC 42001-Compliance, für die Ihr Vorstand einstehen kann

KI-Governance ist jetzt eine Frage auf Vorstandsebene und ISO/IEC 42001 beantwortet sie mit einem zertifizierbaren Managementsystem. Secrato hält die KI-Richtlinie, Risiko- und Auswirkungsbewertungen, Kontrollen und Nachweise mit den Anforderungen verbunden, die sie beantworten, sodass die Aufsicht bestehen bleibt, während der KI-Bestand wächst.

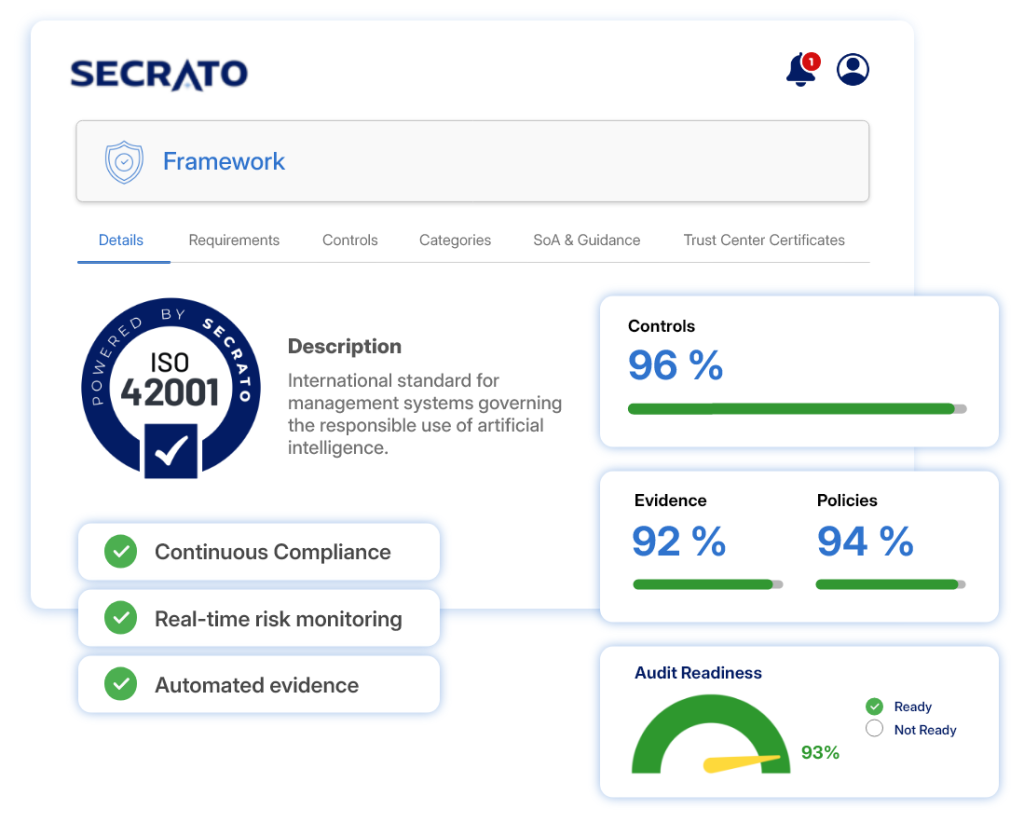
ISO/IEC 42001 Compliance in Secrato
DSGVO by design
DSGVO BY DESIGN
In Belgien gehostet
IN BELGIEN GEHOSTET
EU-Datensouveränität
EU-DATENSOUVERÄNITÄT
Enterprise-Sicherheit
ENTERPRISE-SICHERHEIT
RISIKOMANAGEMENTMASSNAHMEN

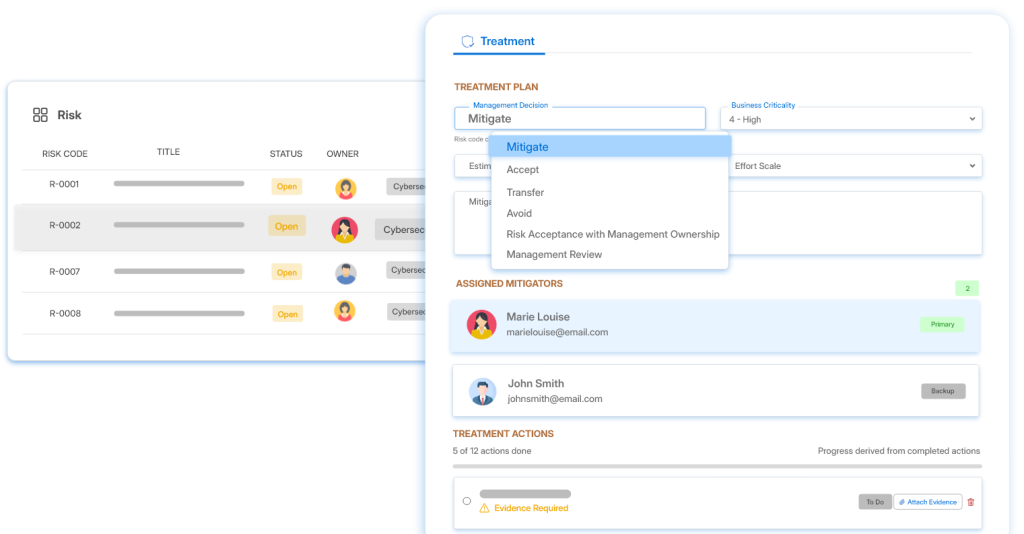
Auswirkungen und Risiken mit Kontrollen verknüpfen

Bestimmen Sie den Geltungsbereich und bewerten Sie Auswirkungen anhand definierter Anforderungen und Ziele. Verknüpfen Sie KI-Risiken mit den Kontrollen, die sie behandeln, mit unterstützenden Nachweisen und Richtlinien, die mit der Bewertung verbunden sind.

  • KI-Auswirkungen anhand definierter Ziele bewerten.
  • KI-Risiken mit den Kontrollen verknüpfen, die sie behandeln.
  • Nachweise und Richtlinien mit der Bewertung verknüpfen
Secrato-Plattform: Behandlungsplan
Secrato-Plattform: Kontrollverbindung
KI-GOVERNANCE

Das KI-Managementsystem vernetzt betreiben

Jede Kontrolle mit ihrem Status, Nachweisen, Verfahren, Richtlinien und Verantwortlichkeit in einer Umgebung verwalten. Governance-Aufzeichnungen versioniert und nachverfolgbar halten, wenn Änderungen auftreten.

  • Kontrollstatus und Verantwortlichkeit zusammen halten.
  • Nachweise, Richtlinien und Verfahren verknüpfen.
  • Versionierte und nachverfolgbare Aufzeichnungen verwalten.
Secrato-Plattform: Kontrollverbindung
MANAGEMENTAUFSICHT

Klarer Überblick für die oberste Leitung

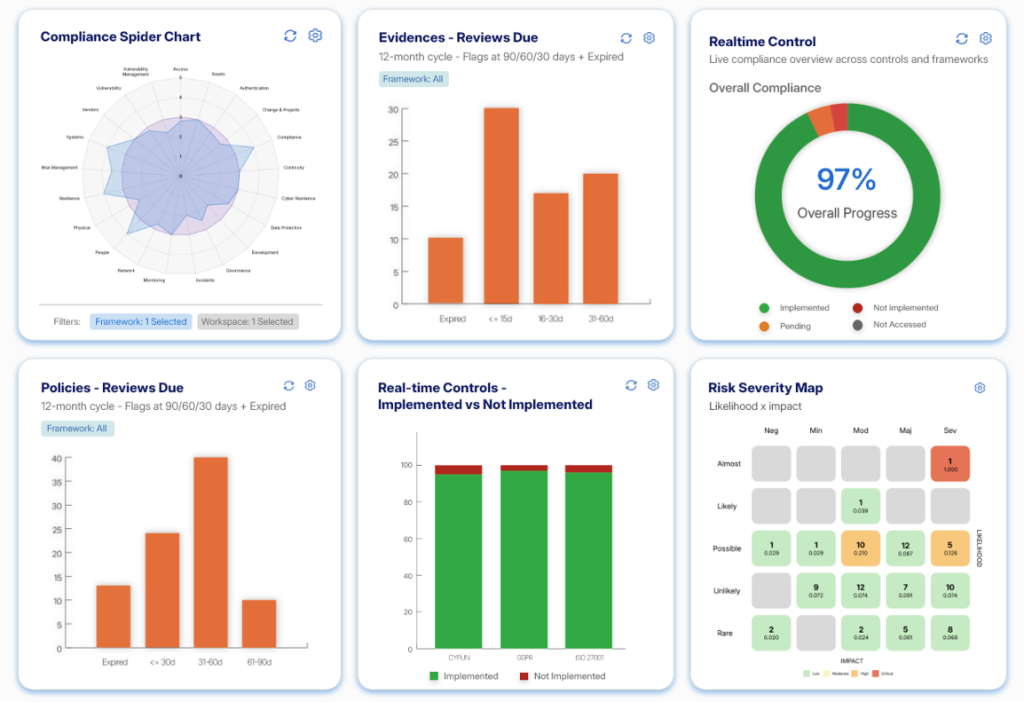
Geben Sie der Führungsebene Einblick in den Compliance-Status, die Sicherheitslage und die Bereitschaft in der gesamten Organisation. Wenden Sie Governance-Entscheidungen auf Einheiten an, während Sie lokale Verantwortlichkeiten beibehalten.

  • Compliance-Status und Sicherheitslage nachverfolgen.
  • Governance-Entscheidungen über Einrichtungen hinweg anwenden.
  • Ermöglichen Sie lokale Anpassungen, wo erforderlich.
Secrato-Plattform: Dashboard
DER REST DER PLATTFORM

Weitere Funktionen für ISO/IEC 42001

Neben den oben genannten Kernergebnissen unterstützen diese Funktionen das breitere ISO/IEC 42001-Programm.

Verwalten Sie Anforderungen, Kontrollen, Nachweise, Richtlinien und Status gemeinsam und geben Sie Teams einen aktuellen Überblick über den Stand der Umsetzung.

Sammeln und wiederverwenden Sie unterstützende Aufzeichnungen, während Sie deren Verbindung zu den Kontrollen, Richtlinien und Bewertungen, die sie belegen, aufrechterhalten.

Legen Sie den Geltungsbereich fest, bewerten Sie und weisen Sie Bewertungsarbeiten zu, wobei Antworten mit den dahinter stehenden Nachweisen und Aufzeichnungen verknüpft sind.

Organisieren Sie Nachweise, überprüfen Sie die Kontrollbereitschaft und verwalten Sie Feststellungen, mit strukturiertem Prüferzugang, wo angemessen.

Verbinden Sie interne und externe Systeme über APIs und Integrationen, um die Nachweiserfassung zu unterstützen und manuelle Nachverfolgung zu reduzieren.

Verknüpfen Sie Kontrollen und Anforderungen über Standards und Vorschriften hinweg, um gemeinsame Abdeckung und verbleibende Lücken zu identifizieren.

RAHMENWERK-ABDECKUNG

Eine Kontrolle. Mehrere Rahmenwerke.

Viele Kontrollen innerhalb eines ISO/IEC 42001-KI-Managementsystems überschneiden sich mit Governance, die bereits für andere Standards gepflegt wird. Die Einheitliche Kontrollbibliothek ordnet gemeinsame Kontrollen den relevanten Anforderungen zu, reduziert doppelte Arbeit und hält KI-spezifische Governance sichtbar.

Häufig gestellte Fragen zur ISO/IEC 42001-Compliance-Software

Was ist ISO/IEC 42001?

ISO/IEC 42001:2023 legt Anforderungen für die Einführung, Implementierung, Aufrechterhaltung und kontinuierliche Verbesserung eines KI-Managementsystems (AIMS) für Organisationen fest, die KI-Systeme entwickeln, bereitstellen oder nutzen. Es bietet ein strukturiertes Management-Rahmenwerk und umfasst einen KI-spezifischen Kontrollsatz in Anhang A; die anwendbaren Kontrollen müssen im Kontext des AIMS der Organisation, der Risikobewertung und der Anwendbarkeitsentscheidungen berücksichtigt werden.

ISO/IEC 42001:2023 gilt für Organisationen jeder Größe, Art und Natur, die Produkte oder Dienstleistungen mit KI-Systemen bereitstellen oder nutzen. Sie folgt der Managementsystem-Struktur, die von Standards wie ISO/IEC 27001 verwendet wird, und fügt einen KI-spezifischen Kontrollsatz in Anhang A hinzu.

Secrato unterstützt die ISO/IEC 42001-Bereitschaft, indem es KI-Risiken, Bewertungen, Kontrollen, Richtlinien und Nachweise verbindet und Teams sowie der Geschäftsleitung eine nachverfolgbare Übersicht darüber gibt, wie KI-Governance implementiert und verwaltet wird.

AI-Governance klarer sichtbar machen

Mit dem Wachstum der KI-Nutzung wächst auch die Notwendigkeit zu verstehen, welche Risiken, Bewertungen, Kontrollen und Verantwortlichkeiten dahinter stehen. Erfahren Sie, wie Secrato Ihr ISO/IEC 42001-Managementsystem verbunden und für die Geschäftsleitung leichter überschaubar halten kann.

Secrato
