
NIS2 für Cloud, Rechenzentren, Managed Services und digitale Dienste
Cloud- und Rechenzentrumsbetreiber, Content-Delivery-Netzwerke, DNS- und TLD-Betreiber, Vertrauensdienstanbieter, MSP und MSSP sowie Online-Marktplätze, Suchmaschinen und soziale Netzwerke unterliegen alle der NIS2. Viele von ihnen folgen zudem einer detaillierten EU-Durchführungsverordnung.
Kurz gesagt: Digitale Infrastruktur und IKT-Dienstleistungsverwaltung sind Sektoren des Anhangs I, und digitale Anbieter sind in Anhang II aufgeführt. Für Cloud-, Rechenzentrum-, CDN-, DNS-, TLD-, Vertrauensdienst-, MSP-, MSSP- und Online-Plattform-Anbieter legt die Durchführungsverordnung (EU) 2024/2690 die Sicherheitsmaßnahmen und Schwellenwerte für Vorfälle fest. Secrato ordnet diese Anforderungen, NIS2 und ISO/IEC 27001 einem Kontrollsatz zu und teilt die Nachweise mit Kunden über ein Trust Centre.
Digitale Anbieter unterliegen den detailliertesten NIS2-Regeln
Einige digitale Einrichtungen unterliegen unabhängig von ihrer Größe dem Geltungsbereich, wie qualifizierte Vertrauensdienstanbieter, TLD-Namensverwaltungen und DNS-Dienstanbieter. Für die in der Durchführungsverordnung aufgeführten digitalen Typen entscheidet in der Regel die Hauptniederlassungsregel, welcher Mitgliedstaat Sie beaufsichtigt. Geltungsbereich prüfen →
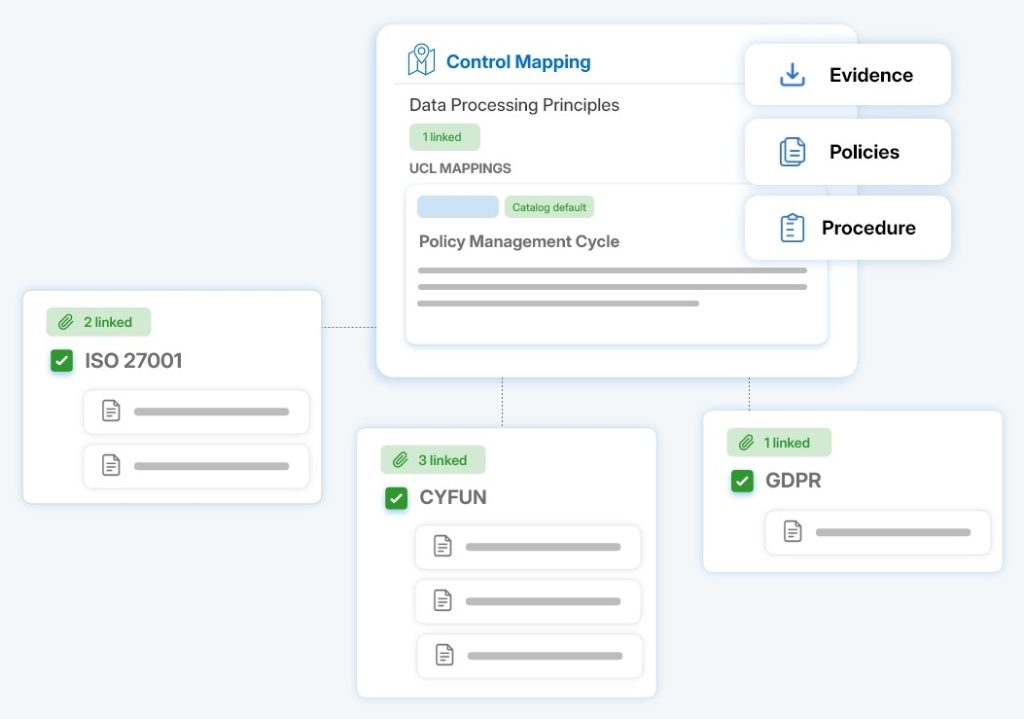
Sicherheit gegenüber Aufsicht und Kunden nachweisen
Durchführungsverordnung 2024/2690, Kontrolle für Kontrolle
Arbeiten Sie die technischen und methodischen Anforderungen der Durchführungsverordnung (EU) 2024/2690 als Kontrollen mit Verantwortlichen und Nachweisen durch, und nutzen Sie wieder, was Sie bereits für ISO/IEC 27001 tun.
Ein Trust Centre für jede Sicherheitsüberprüfung
Ihre Kunden müssen ihre IKT-Lieferanten unter NIS2 und DORA bewerten. Veröffentlichen Sie Richtlinien, Zertifikate und Antworten in einem Trust Centre mit NDA-geschütztem Zugriff, falls erforderlich, und reduzieren Sie wiederholte Fragebögen.
NIS2, ISO/IEC 27001 und Kunden-Rahmenwerke zusammen
Führen Sie NIS2, ISO/IEC 27001, SOC-ähnliche Kundenanforderungen und benutzerdefinierte Rahmenwerke auf Basis gemeinsamer Kontrollen, sodass ein neues Kunden-Rahmenwerk eine Zuordnungsaufgabe ist und kein neues Projekt.
AUS BELGIEN

Was für digitale Anbieter in Benelux gilt
In Belgien beaufsichtigt die CCB; in den Niederlanden beaufsichtigt die RDI digitale Infrastruktur und digitale Anbieter gemäß der Cyberbeveiligingswet. Anbieter, die Banken und Versicherer bedienen, werden auch zu DORA befragt, und die größten können auf EU-Ebene als kritische IKT-Drittanbieter benannt werden.
Secrato ist europäisch ausgerichtet und wird in einem Tier IV-Rechenzentrum in Antwerpen gehostet. Verwalten Sie auch die Compliance Ihrer Kunden? Siehe NIS2 für MSPs und Berater.
Häufig gestellte Fragen
Welche digitalen Anbieter unterliegen der Durchführungsverordnung (EU) 2024/2690?
DNS-Dienstanbieter, TLD-Nameserver-Registries, Cloud-Computing-Dienstanbieter, Rechenzentrum-Dienstanbieter, Content-Delivery-Network-Anbieter, Managed-Service-Provider, Managed-Security-Service-Provider, Online-Marktplätze, Online-Suchmaschinen, Social-Networking-Plattformen und Vertrauensdienstanbieter.
Fallen Managed Service Provider unter NIS2?
Ja. Managed Service Provider und Managed Security Service Provider, die andere Unternehmen bedienen, gehören zum Sektor IKT-Dienstleistungsmanagement mit hoher Kritikalität, wenn sie mindestens mittlerer Größe sind. Große sind in der Regel wesentliche Einrichtungen.
Welches Land beaufsichtigt einen Cloud- oder Rechenzentrum-Dienstanbieter?
Für die digitalen Einrichtungstypen in der Durchführungsverordnung wendet NIS2 grundsätzlich die Hauptniederlassungsregel an: der Mitgliedstaat, in dem Cybersicherheitsentscheidungen hauptsächlich getroffen werden. Öffentliche Anbieter elektronischer Kommunikationsdienste unterliegen jedem Land, in dem sie Dienste erbringen.
Können wir unsere Sicherheitslage von Secrato aus mit Kunden teilen?
Ja. Das Trust Center ermöglicht es Ihnen, Richtlinien, Zertifikate und Sicherheitsantworten öffentlich oder unter NDA zu veröffentlichen, damit Kunden diese überprüfen können, ohne für jeden Deal einen Fragebogen auszufüllen.
So unterstützt Secrato NIS2 und Kundennachweise
Zeigen Sie uns Ihre Dienste und Kundenanforderungen, und wir ordnen sie in Secrato NIS2 und der Durchführungsverordnung 2024/2690 zu.
