




NIS2

NIS2-Compliance, die meldungsbereit ist, bevor die Uhr läuft

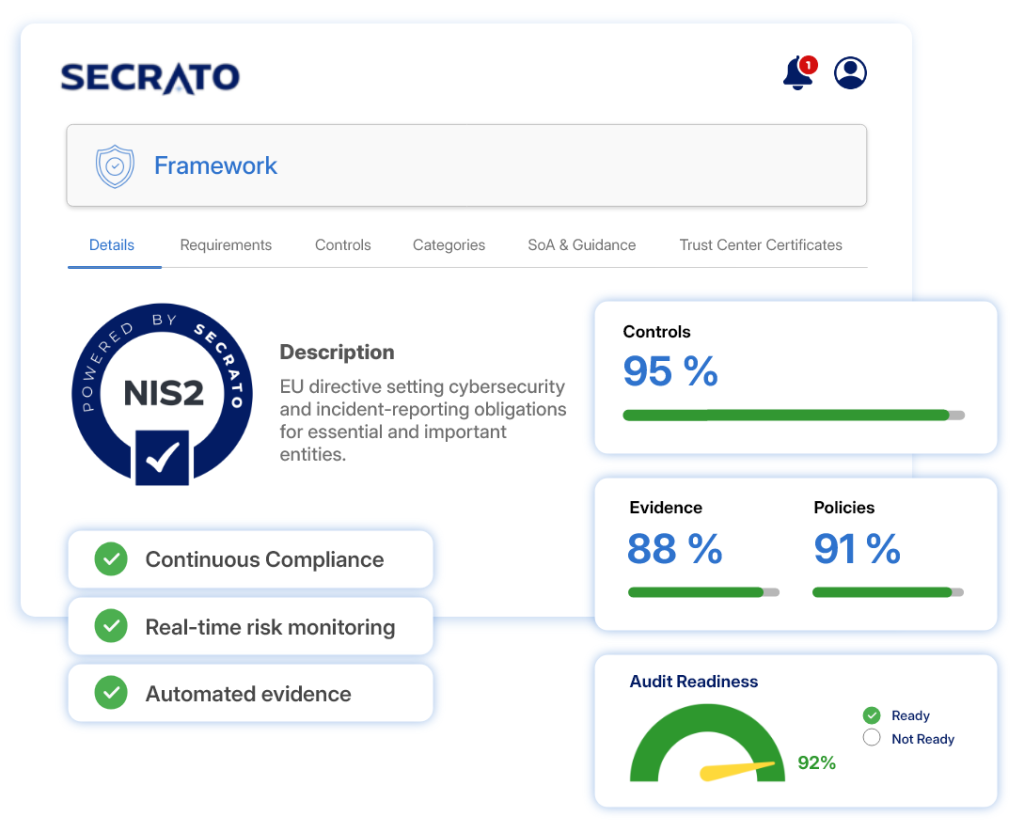
NIS2 verlangt von wesentlichen und wichtigen Einrichtungen, kontinuierlich Risikomanagement nachzuweisen und innerhalb von 24 und 72 Stunden zu melden. Secrato hält die Risikomanagementmaßnahmen und Vorfallsaufzeichnungen mit den Anforderungen verbunden, die sie erfüllen, sodass jede Einreichung auf bereits geordnete Nachweise zurückgreift.

Kurz gesagt: Secrato ist eine europäische GRC-Plattform für NIS2-Compliance, gehostet in Belgien. Sie verbindet die NIS2-Risikomanagement-Maßnahmen mit Kontrollen, Verantwortlichen, Nachweisen und Risiken und hält Vorfallsaufzeichnungen für die 24-Stunden-Frühwarnung, die 72-Stunden-Benachrichtigung und den Abschlussbericht bereit. Belgische Organisationen können kostenlos mit NIS2 Starter beginnen, das auf CyFun® BASIC aufbaut.

NIS2-Compliance in Secrato
DSGVO by design
DSGVO BY DESIGN
In Belgien gehostet
IN BELGIEN GEHOSTET
EU-Datensouveränität
EU-DATENSOUVERÄNITÄT
Enterprise-Sicherheit
ENTERPRISE-SICHERHEIT
KONTROLLVERANTWORTUNG

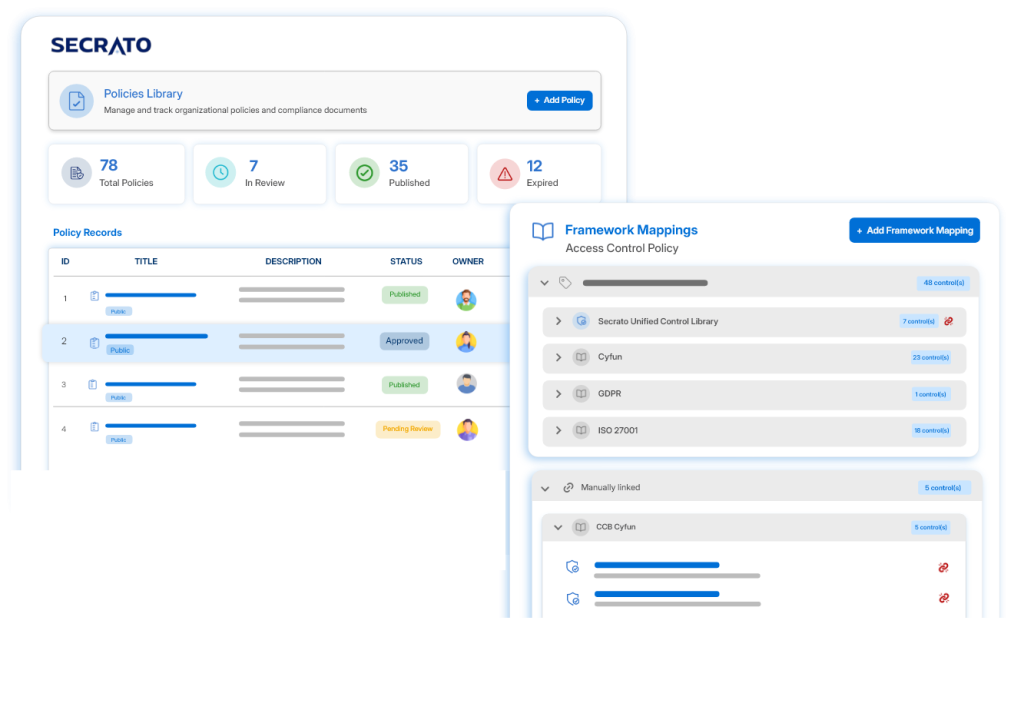
Maßnahmen in verantwortliche Kontrollen umwandeln

Verbinden Sie NIS2-Maßnahmen mit den Risiken, die sie adressieren, den Kontrollen, die sie implementieren, und den Richtlinien, die sie regeln. Halten Sie Verantwortung, Bestätigung und unterstützende Aufzeichnungen sichtbar.

  • Verbinden Sie Richtlinien mit den Kontrollen, die sie regeln.
  • Halten Sie Verantwortung und Bestätigungen sichtbar.
  • Verknüpfen Sie Maßnahmen mit Risiken und unterstützenden Kontrollen.
Secrato-Plattform: Richtlinienbibliothek
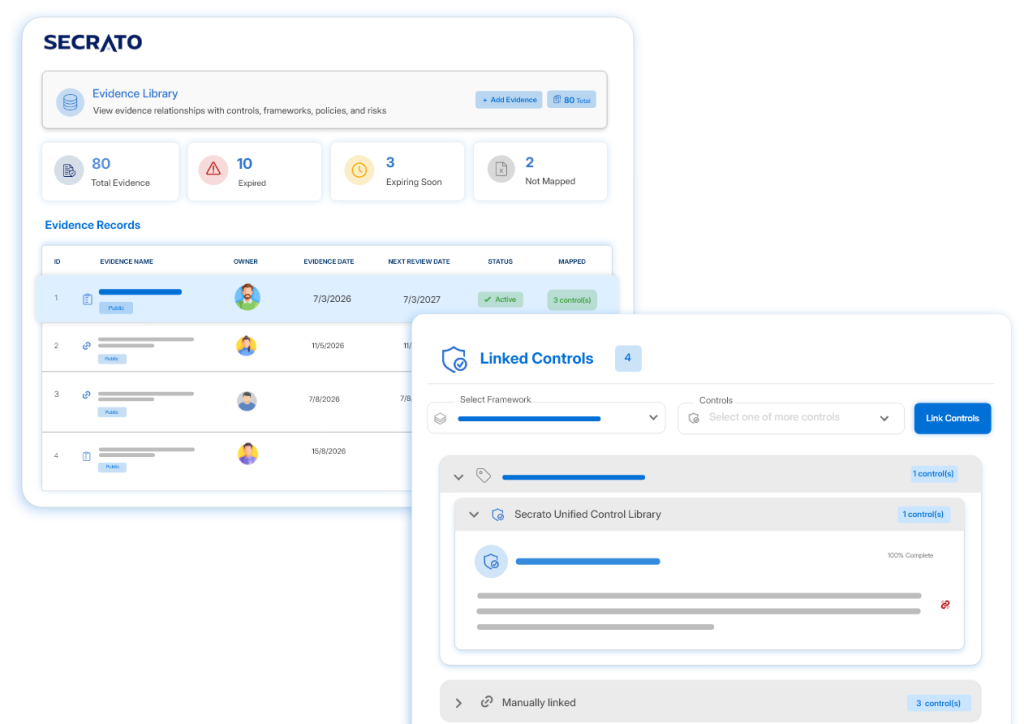
Secrato-Plattform: Nachweisbibliothek
NACHWEISBEREITSCHAFT

Halten Sie die Nachweise bereit, wenn es darauf ankommt

Führen Sie Nachweise für die Kontrollen, die sie unterstützen, und halten Sie Aufzeichnungen zwischen Vorfällen aktuell. Wenn Meldepflichten entstehen, können Teams von bereits geordneten Informationen ausgehen.

  • Nachweise mit unterstützenden Kontrollen verknüpfen.
  • Halten Sie aktuelle Aufzeichnungen zwischen Vorfällen aufrecht.
  • Reduzieren Sie die Nachweisbeschaffung, wenn die Meldung beginnt.
Secrato-Plattform: Nachweisbibliothek
MANAGEMENTAUFSICHT

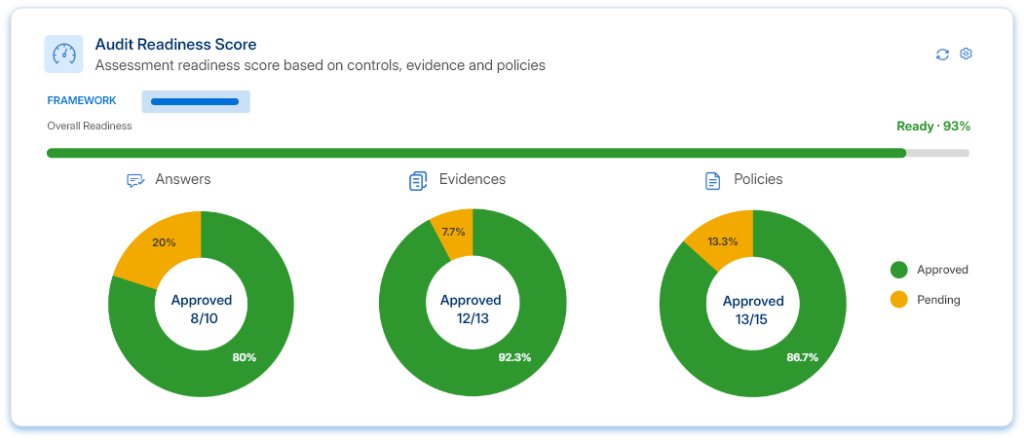
Stärken Sie die Managementaufsicht

Geben Sie dem Leitungsorgan einen aktuellen Überblick über den Compliance-Status, die Sicherheitslage und die Bereitschaft. Halten Sie Bewertungen, Feststellungen und unterstützende Aufzeichnungen für interne und behördliche Überprüfungen geordnet.

  • Verfolgen Sie Compliance-Status und Bereitschaft.
  • Halten Sie Feststellungen und Bewertungen geordnet.
  • Unterstützen Sie Management- und Behördenüberprüfungen.
Secrato-Plattform: Audit-Bereitschaft-Score
DER REST DER PLATTFORM

Weitere Funktionen für NIS2

Neben den oben genannten Kernergebnissen unterstützen diese Funktionen das breitere NIS2-Programm.

Verwalten Sie Anforderungen, Kontrollen, Nachweise, Richtlinien und Status gemeinsam und geben Sie Teams einen aktuellen Überblick über den Stand der Umsetzung.

Bringen Sie die Nachweise mit, die NIS2-Kontrollen, Richtlinien und Risiken unterstützen, sodass die Implementierung durch gepflegte operative Details gestützt wird.

Legen Sie den Geltungsbereich fest, bewerten Sie und weisen Sie Bewertungsarbeiten zu, wobei Antworten mit den dahinter stehenden Nachweisen und Aufzeichnungen verknüpft sind.

Organisieren Sie Nachweise, überprüfen Sie die Kontrollbereitschaft und verwalten Sie Feststellungen mit strukturiertem Reviewer-Zugriff, wo angemessen.

Verbinden Sie interne und externe Systeme über APIs und Integrationen, um die Nachweiserfassung zu unterstützen und manuelle Nachverfolgung zu reduzieren.

Teilen Sie relevante Sicherheits- und Compliance-Informationen mit Stakeholdern durch kontrollierten öffentlichen oder geschlossenen Zugriff.

RAHMENWERK-ABDECKUNG

Eine Kontrolle. Mehrere Rahmenwerke.

Viele NIS2-Risikomanagementmaßnahmen überschneiden sich mit Kontrollen, die bereits für ISO/IEC 27001 und andere Cybersicherheits-Rahmenwerke gepflegt werden. Die Einheitliche Kontrollbibliothek ordnet diese gemeinsamen Kontrollen über die relevanten Anforderungen hinweg zu, reduziert wiederholte Bewertungsarbeit und hält die für NIS2 spezifischen Verpflichtungen sichtbar.

Häufig gestellte Fragen zur NIS2-Compliance-Software

Was ist NIS2?

NIS2 ist die EU-Richtlinie, die Pflichten zum Cybersicherheits-Risikomanagement und zur Meldung von Vorfällen für wesentliche und wichtige Einrichtungen festlegt, wobei Leitungsorgane für die Einhaltung verantwortlich sind. NIS2 gilt seit dem 18. Oktober 2024 und legt Grundpflichten für wesentliche und wichtige Einrichtungen in den Sektoren der Anhänge I und II fest. 

NIS2 gilt für Einrichtungen in den in Anhang I und Anhang II aufgeführten Sektoren, die unter die Definitionen und Größenregeln der Richtlinie fallen, einschließlich im Allgemeinen mittlerer und größerer Einrichtungen. Bestimmte Kategorien sind unabhängig von der Größe erfasst, während auch Ausnahmen und Sonderregeln gelten. Ob eine bestimmte Organisation in den Anwendungsbereich fällt, hängt letztlich von der Richtlinie ab, wie sie im betreffenden Mitgliedstaat umgesetzt und angewendet wird. Überprüfen Sie Ihren Anwendungsbereich mit dem NIS2-Scope-Checker oder siehe alle NIS2-Sektoren.

Bei erheblichen Vorfällen legt NIS2 (Artikel 23) einen gestaffelten Zeitplan fest: eine Frühwarnung an das CSIRT oder die zuständige Behörde innerhalb von 24 Stunden nach Kenntnisnahme des Vorfalls, eine Vorfallsmeldung mit einer ersten Bewertung innerhalb von 72 Stunden, Zwischenberichte auf Anfrage und einen Abschlussbericht spätestens einen Monat nach der Vorfallsmeldung. Nationale Umsetzungsgesetze können weitere Details vorsehen; prüfen Sie daher die Vorschriften des betreffenden Mitgliedstaats.

Secrato unterstützt die NIS2-Bereitschaft, indem es Risikominderungsmaßnahmen, Kontrollen, Nachweise und Meldungsunterlagen mit den Anforderungen verknüpft, die sie erfüllen, sodass eine Organisation diese dauerhaft aufrechterhalten und nachweisen kann.

Es sollte die NIS2-Maßnahmen über ein anerkanntes Rahmenwerk (CyFun® oder ISO/IEC 27001) abbilden, Verantwortliche und Nachweise für jede Kontrolle nachverfolgen, die Meldung von Vorfällen an die CCB innerhalb von 24 Stunden, 72 Stunden und einem Monat unterstützen und Compliance-Daten in der EU speichern. Secrato erfüllt alle vier Anforderungen und wird in einem belgischen Rechenzentrum gehostet. Sehen Sie auf unserer Vergleichsseite, wie es sich mit anderen Plattformen vergleicht.

Überprüfen Sie Ihren NIS2-Bereitschaftsstand

Verschaffen Sie sich einen besseren Überblick über Risikominderungsmaßnahmen, Kontrollen, Nachweise und Verantwortlichkeiten, um zu sehen, was abgedeckt ist und wo noch Handlungsbedarf besteht. Erfahren Sie, wie Secrato die Überwachung, Aufrechterhaltung und Nachweisführung von NIS2 in der gesamten Organisation vereinfachen kann.

Secrato
