





NIST CSF 2.0

NIST CSF 2.0-Compliance, jedes Ergebnis nachgewiesen

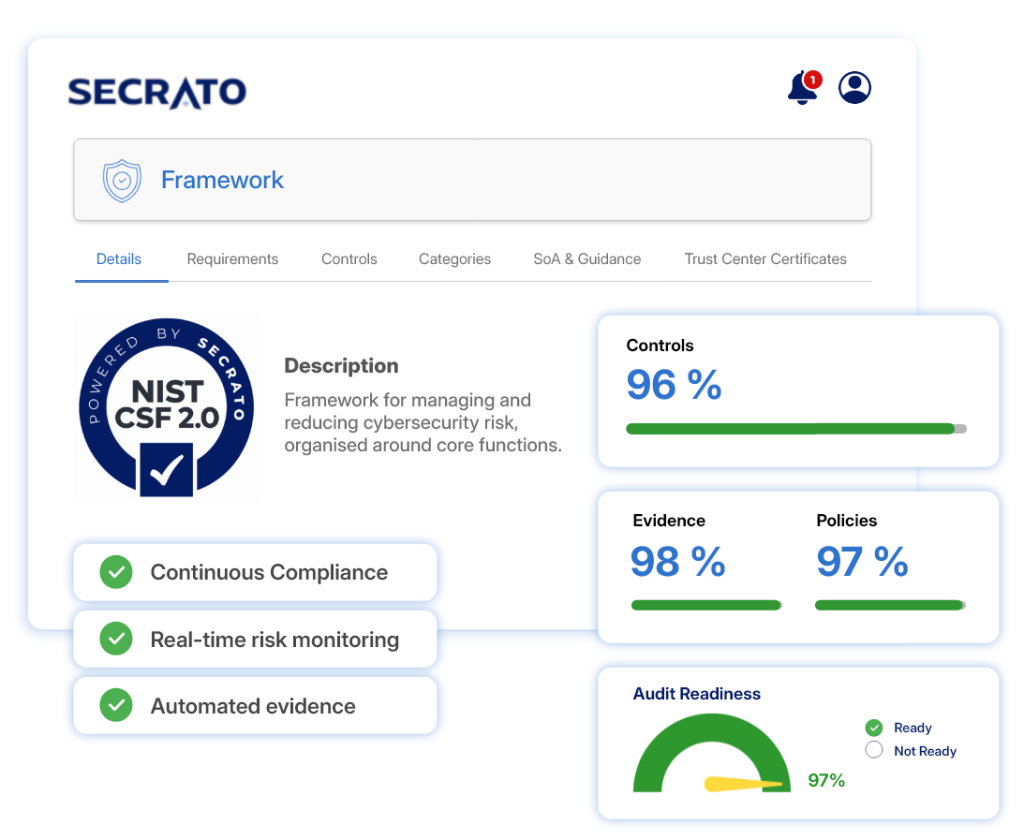
NIST CSF 2.0 legt Cybersicherheit als Ergebnisse fest, die Sie über seine sechs Funktionen hinweg bewerten und nachweisen. Secrato hält die Kontrollen, Richtlinien und Nachweise hinter jedem Ergebnis mit der Unterkategorie, der es dient, verbunden, sodass Ihr aktuelles Profil zwischen Überprüfungen aktuell bleibt.

NIST CSF 2.0-Compliance in Secrato
DSGVO by design
DSGVO BY DESIGN
In Belgien gehostet
IN BELGIEN GEHOSTET
EU-Datensouveränität
EU-DATENSOUVERÄNITÄT
Enterprise-Sicherheit
ENTERPRISE-SICHERHEIT
GOVERNANCE-FUNKTION

Governance in der gesamten Organisation umsetzen

Verbinden Sie Cybersicherheitsstrategie, Richtlinien, Risiken und Kontrollen über Arbeitsbereiche und Einheiten hinweg. Wenden Sie zentrale Governance-Entscheidungen an, während Sie genehmigte lokale Abweichungen, wo erforderlich, zulassen.

  • Verbinden Sie Strategie, Richtlinien, Risiken und Kontrollen.
  • Wenden Sie zentrale Governance über Einheiten hinweg an.
  • Lassen Sie genehmigte lokale Abweichungen zu.
Secrato-Plattform: Kontrollverbindung
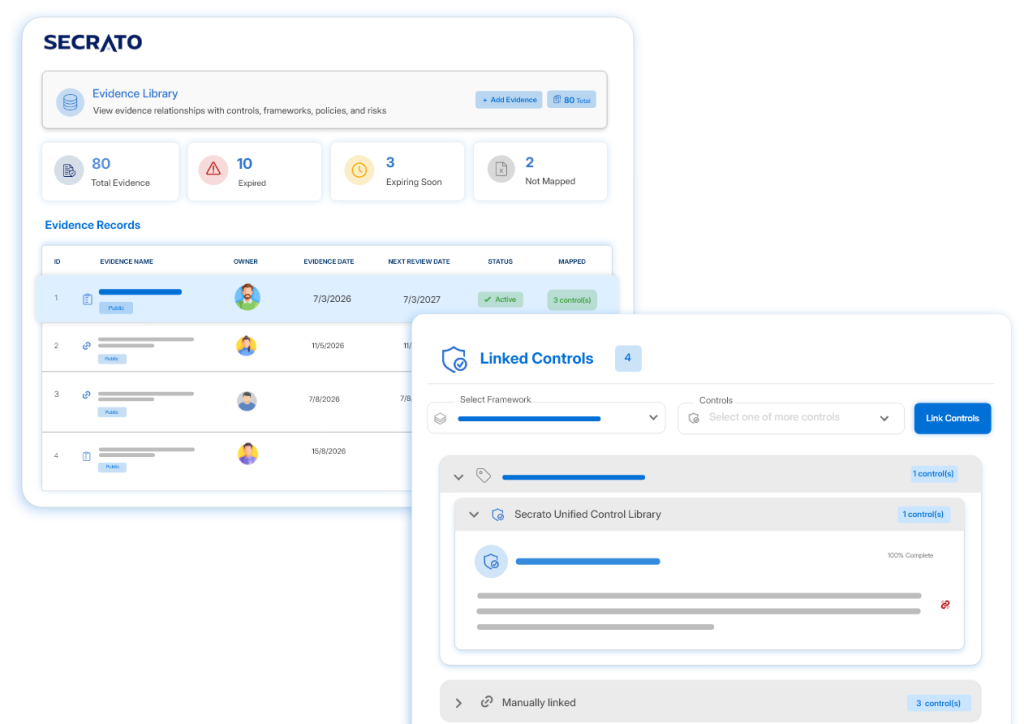
Secrato-Plattform: Nachweisbibliothek
NACHWEISE UND ERGEBNISSE

Ergebnisse mit Nachweisen belegen

Verbinden Sie Nachweise direkt mit den Kontrollen und CSF-Ergebnissen, die sie unterstützen. Halten Sie Aufzeichnungen durch Uploads, Importe und Integrationen aktuell, damit Teams nachweisen können, wie Cybersicherheitsergebnisse erreicht werden.

  • Verknüpfen Sie Nachweise mit Kontrollen und CSF-Ergebnissen.
  • Halten Sie Aufzeichnungen durch Integrationen aktuell.
  • Unterstützen Sie die nachweisgestützte Ergebnisüberprüfung.
Secrato-Plattform: Nachweisbibliothek
ZIEL-SICHERHEITSLAGE

Ist-Stand gegenüber Zielprofil anzeigen

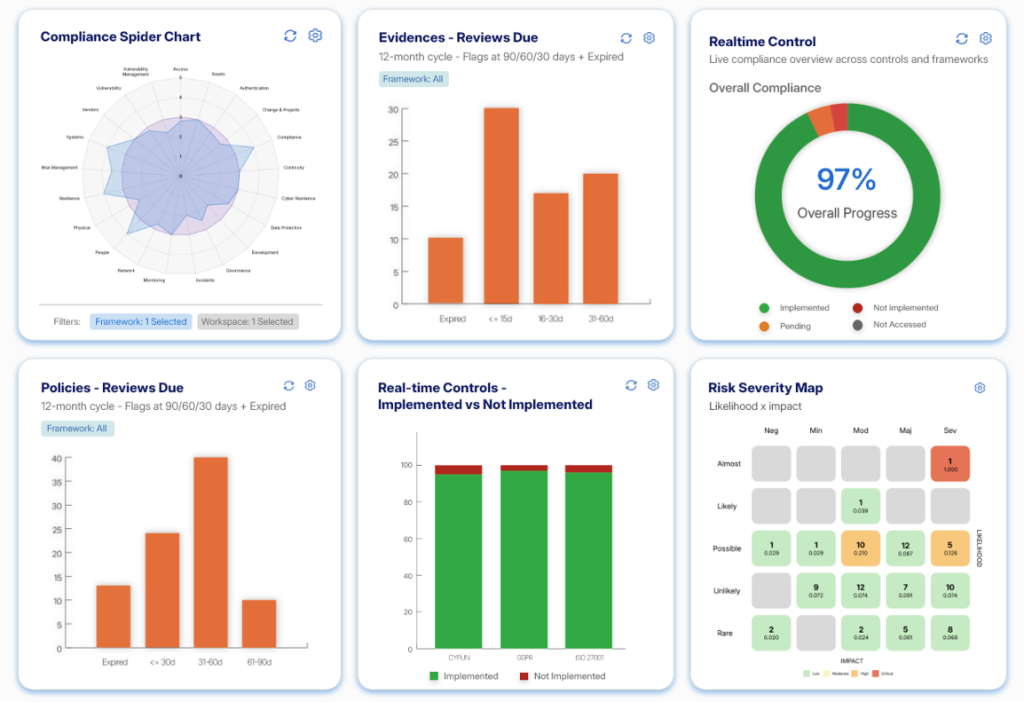
Vergleichen Sie die aktuelle Leistung mit Zielergebnissen und halten Sie Lücken über die CSF-Funktionen hinweg sichtbar. Verwalten Sie Compliance-Status, Feststellungen und Bereitschaft in einer Ansicht, damit Teams die erforderliche Arbeit priorisieren können.

  • Vergleichen Sie aktuelle und Zielergebnisse.
  • Halten Sie Lücken über CSF-Funktionen hinweg sichtbar.
  • Verfolgen Sie Status, Feststellungen und Bereitschaft zusammen.
Secrato-Plattform: Dashboard
DER REST DER PLATTFORM

Weitere Funktionen für NIST CSF 2.0

Neben den oben genannten Kernergebnissen unterstützen diese Funktionen das breitere NIST CSF 2.0-Programm.

Verwalten Sie Anforderungen, Kontrollen, Nachweise, Richtlinien und Status gemeinsam und geben Sie Teams einen aktuellen Überblick über den Stand der Umsetzung.

Risiken mit den dahinterliegenden Kontrollen und Nachweisen verknüpfen – mit Transparenz über Verantwortung, Behandlung und Restrisiko.

Legen Sie den Geltungsbereich fest, bewerten Sie und weisen Sie Bewertungsarbeiten zu, wobei Antworten mit den dahinter stehenden Nachweisen und Aufzeichnungen verknüpft sind.

Organisieren Sie Nachweise, überprüfen Sie die Kontrollbereitschaft und verwalten Sie Feststellungen mit strukturiertem Reviewer-Zugriff, wo angemessen.

Sehen Sie, wo Kontrollen, die CSF-Ergebnisse unterstützen, auch Anforderungen in den anderen Rahmenwerken erfüllen, die Ihre Organisation verwendet.

Teilen Sie relevante Sicherheits- und Compliance-Informationen mit Stakeholdern durch kontrollierten öffentlichen oder geschlossenen Zugriff.

RAHMENWERK-ABDECKUNG

Eine Kontrolle. Mehrere Rahmenwerke.

NIST CSF 2.0 ist so konzipiert, dass es neben anderen Cybersicherheitsstandards funktioniert, daher können viele CSF-Ergebnisse durch Kontrollen unterstützt werden, die eine Organisation bereits aufrechterhält. Die Einheitliche Kontrollbibliothek bildet diese Kontrollen über die relevanten Ergebnisse und Anforderungen ab und hilft Teams, bestehende Arbeiten wiederzuverwenden und gleichzeitig zu sehen, was noch erforderlich ist, um ihr CSF Target Profile zu erreichen.

Häufig gestellte Fragen zur NIST CSF 2.0-Compliance-Software

Was ist NIST CSF 2.0?

NIST CSF 2.0 ist ein freiwilliges Cybersicherheits-Rahmenwerk, das Ergebnisse über sechs Funktionen organisiert: Govern, Identify, Protect, Detect, Respond und Recover. NIST CSF 2.0, veröffentlicht als finales NIST CSWP 29 am 26. Februar 2024, ist die gültige Ausgabe des NIST Cybersecurity Framework. Es bietet nicht-präskriptive Orientierung und eine Taxonomie übergeordneter Cybersicherheitsergebnisse, die von Organisationen unabhängig von Größe, Sektor oder Reifegrad genutzt werden können.

CSF 2.0 ist für Organisationen jeder Größe, jedes Sektors und jeder Cybersicherheits-Reifegradestufe konzipiert. Es handelt sich grundsätzlich um freiwillige Orientierungshilfen, aber externe rechtliche, behördliche, vertragliche, Kunden- oder Lieferkettenvorgaben können ihre Anwendung für bestimmte Organisationen erforderlich machen. 

Secrato unterstützt NIST CSF 2.0, indem es Governance, Kontrollen, Richtlinien, Nachweise und Bewertungen mit diesen Ergebnissen verbindet und Organisationen einen klareren Überblick über ihre aktuelle Sicherheitslage, den Zielzustand und die Lücken dazwischen gibt.

Ihr CSF-Profil als lebendige Fortschrittsansicht

Ein aktuelles Profil ist am nützlichsten, wenn es weiterhin widerspiegelt, wie Cybersecurity tatsächlich gesteuert und verbessert wird. Sehen Sie, wie Secrato CSF-Ergebnisse mit den Kontrollen, Risiken und Nachweisen dahinter verbinden kann.

Secrato
