
CIS Controls

Conformité CIS Controls : des mesures de protection hiérarchisées que vous pouvez suivre

Les CIS Critical Security Controls fournissent un ensemble hiérarchisé de mesures contre les attaques les plus courantes. Secrato relie chaque safeguard à son responsable, son état et ses preuves, pour que vous puissiez visualiser votre progression à travers les Implementation Groups en un coup d'œil.

Bannière du référentiel CIS Controls v8.1
RGPD dès la conception
RGPD DÈS LA CONCEPTION
Hébergé en Belgique
HÉBERGÉ EN BELGIQUE
Souveraineté des données de l'UE
SOUVERAINETÉ DES DONNÉES EN UE
Sécurité de niveau entreprise
SÉCURITÉ DE NIVEAU ENTREPRISE
IMPLEMENTATION GROUPS

Parcourez les safeguards dans l'ordre

Commencez par les safeguards de l'Implementation Group 1, puis ajoutez l'IG2 et l'IG3 en fonction de vos risques et de vos ressources. Gardez le groupe cible, le responsable et l'état visibles pour chaque safeguard.

  • Définissez l'Implementation Group cible.
  • Désignez un responsable par safeguard.
  • Suivez l'état au fil de l'avancement.
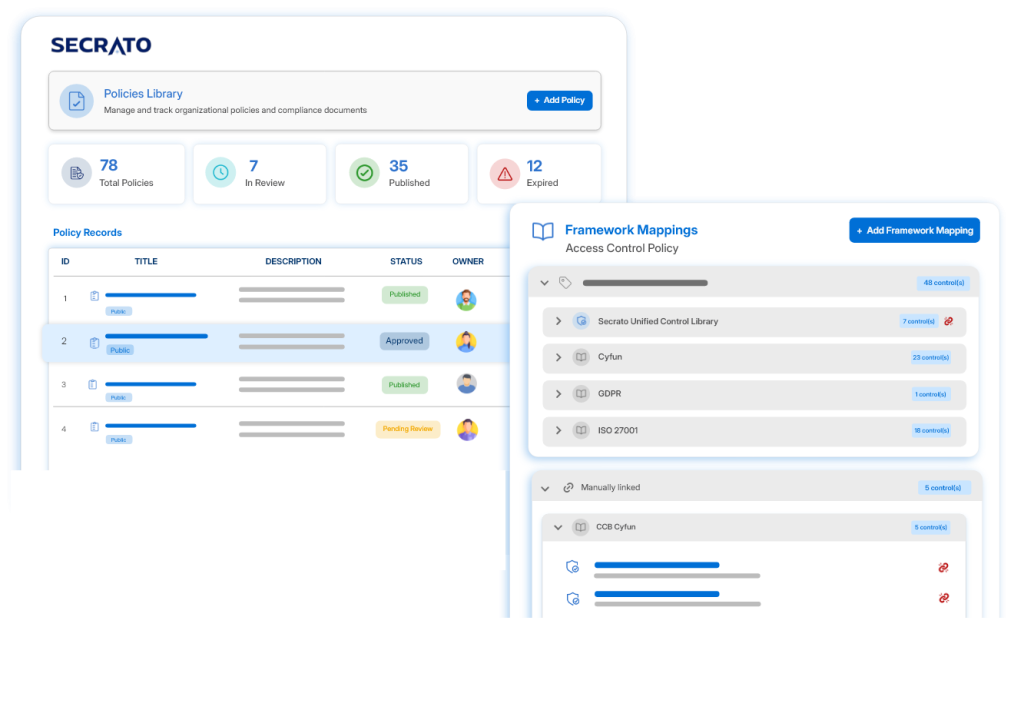
Plateforme Secrato : Bibliothèque de politiques
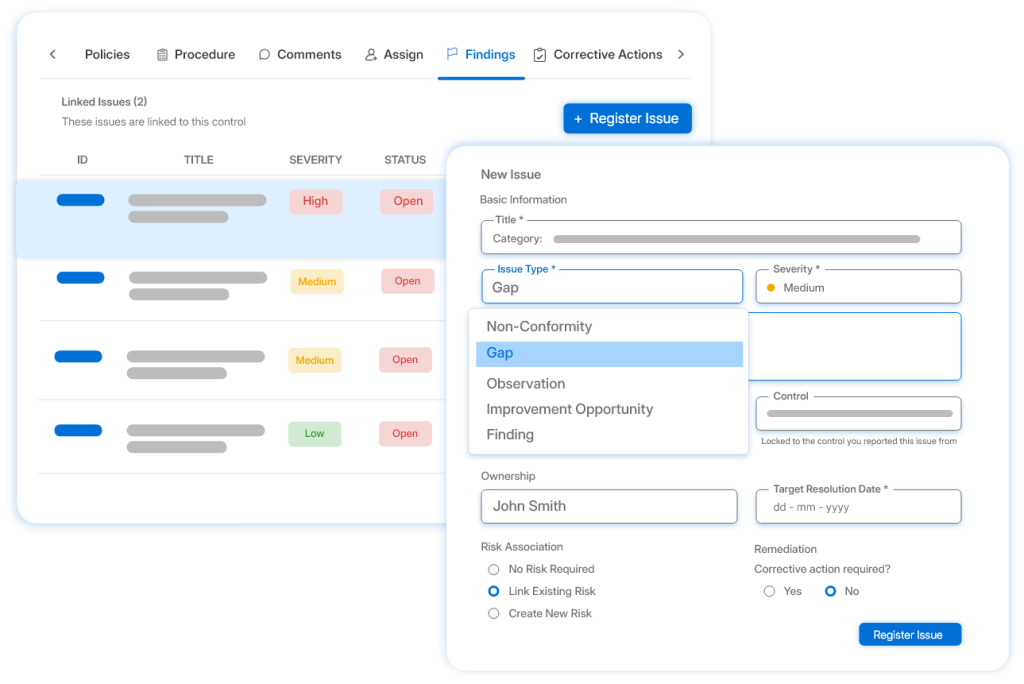
Plateforme Secrato : Constats
PREUVES

Étayez chaque safeguard par des preuves

Reliez chaque safeguard aux politiques, configurations et enregistrements attestant de sa mise en place. Utilisez les intégrations pour collecter les preuves et les maintenir à jour.

  • Associez des preuves à chaque safeguard.
  • Collectez les preuves via les intégrations.
  • Maintenez les enregistrements à jour dans le temps.
PREUVES

Étayez chaque safeguard par des preuves

Reliez chaque safeguard aux politiques, configurations et enregistrements attestant de sa mise en place. Utilisez les intégrations pour collecter les preuves et les maintenir à jour.

  • Associez des preuves à chaque safeguard.
  • Collectez les preuves via les intégrations.
  • Maintenez les enregistrements à jour dans le temps.
Plateforme Secrato : Constats
POSTURE DE SÉCURITÉ

Communiquez les progrès à la direction

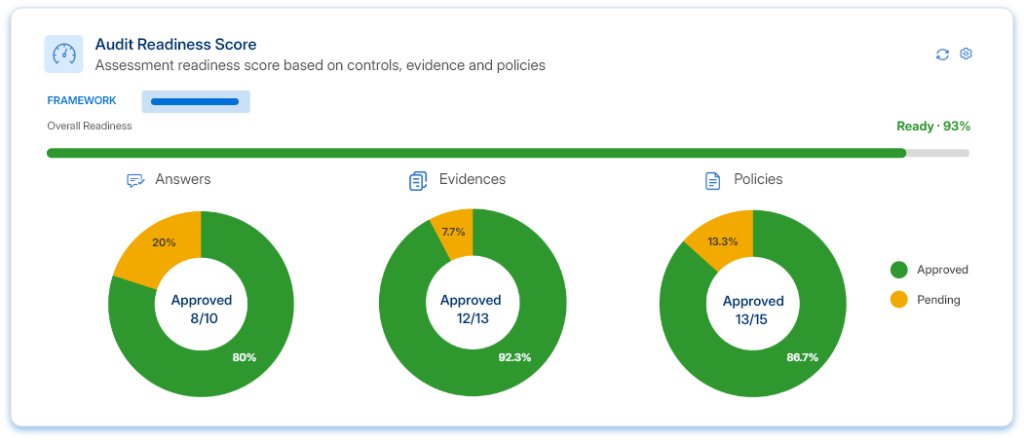
Offrez à la direction une vue actualisée de la couverture, des lacunes et des constats sur les 18 Controls. Montrez comment le programme s'améliore au fil du temps et où des efforts restent nécessaires.

  • Visualisez la couverture par contrôle.
  • Centralisez constats et actions.
  • Communiquez les progrès en termes clairs.
Plateforme Secrato : score de préparation aux audits
LE RESTE DE LA PLATEFORME

Autres façons dont Secrato accompagne les CIS Controls

Au-delà des résultats clés ci-dessus, ces fonctionnalités soutiennent l'ensemble du programme CIS Controls.

Gérez ensemble les exigences, les contrôles, les preuves, les politiques et le statut, offrant aux équipes une vue actuelle de l'état de mise en œuvre.

Identifiez les recoupements entre les mesures de protection CIS et NIST CSF 2.0, ISO/IEC 27001 ainsi que les autres référentiels gérés par votre organisation.

Définissez le périmètre, évaluez et attribuez les travaux d'évaluation, avec les réponses liées aux preuves et aux enregistrements qui les soutiennent.

Organisez les preuves, examinez la préparation des contrôles et gérez les constats, avec un accès structuré des examinateurs le cas échéant.

Connectez les systèmes internes et externes via des API et des intégrations pour soutenir la collecte de preuves et réduire les relances manuelles.

Partagez les informations pertinentes en matière de sécurité et de conformité avec les parties prenantes via un accès public contrôlé ou restreint.

COUVERTURE DES RÉFÉRENTIELS

Un contrôle. Plusieurs référentiels.

CIS Controls v8.1 est aligné sur NIST CSF 2.0 et recoupe de nombreux autres référentiels de cybersécurité. La Bibliothèque unifiée de contrôles met en correspondance ces contrôles communs avec les exigences concernées, afin que les équipes puissent réutiliser le travail déjà réalisé sans considérer les référentiels comme équivalents.

Questions fréquentes sur les logiciels de conformité CIS Controls

Que sont les CIS Controls ?

Les CIS Critical Security Controls sont un ensemble hiérarchisé de mesures de cybersécurité publié par le Center for Internet Security. La version 8.1, publiée en juin 2024, comprend 18 Controls et 153 Safeguards. Elle ajoute Govern comme fonction de sécurité, en cohérence avec NIST CSF 2.0, et clarifie les classes d'actifs et les définitions.

Les Implementation Groups aident les organisations à prioriser. L'IG1 comprend 56 Safeguards et est considéré comme l'hygiène cyber essentielle pour toute organisation. L'IG2 ajoute 74 Safeguards pour les organisations disposant d'un environnement IT plus complexe, et l'IG3 ajoute les 23 restants pour celles confrontées à des attaques plus sophistiquées.

Secrato facilite la mise en œuvre des CIS Controls v8.1 en reliant chaque safeguard à son responsable, son état, ses preuves et les risques qu'il couvre. Les équipes peuvent suivre leur progression par Implementation Group et réutiliser le même travail pour NIST CSF 2.0, ISO/IEC 27001 et NIS2.

Gardez vos mesures de protection sur la bonne voie

Les programmes de sécurité dérivent lorsque les responsabilités et les preuves sont dispersées. Découvrez comment Secrato peut centraliser vos mesures de protection CIS, vos preuves et votre suivi de progression en un seul endroit.

Secrato
