
J-SOX

Conformité J-SOX, un contrôle interne que vous pouvez attester chaque année

J-SOX impose à la direction des sociétés cotées au Japon d'évaluer et de rendre compte du contrôle interne relatif à l'information financière. Secrato relie les processus, contrôles, tests et preuves aux exigences auxquelles ils répondent, y compris au niveau des filiales incluses dans le périmètre.

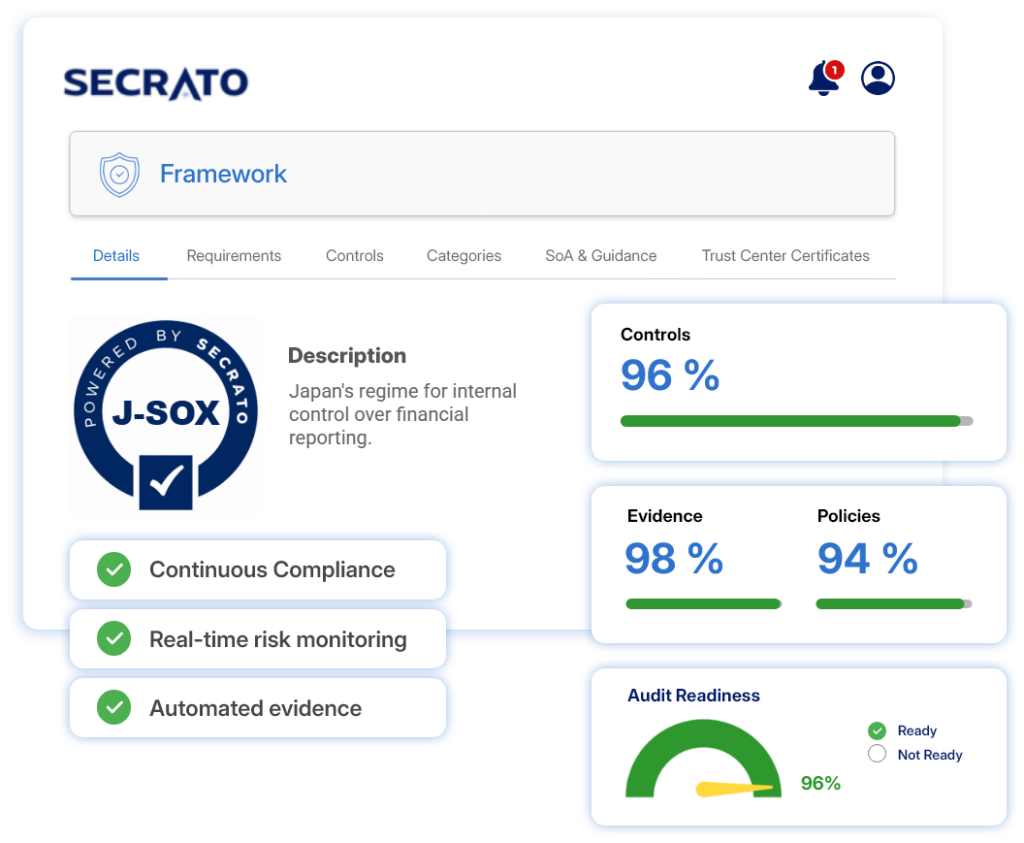
Bannière du référentiel J-SOX
RGPD dès la conception
RGPD DÈS LA CONCEPTION
Hébergé en Belgique
HÉBERGÉ EN BELGIQUE
Souveraineté des données de l'UE
SOUVERAINETÉ DES DONNÉES EN UE
Sécurité de niveau entreprise
SÉCURITÉ DE NIVEAU ENTREPRISE
DOCUMENTATION DES CONTRÔLES

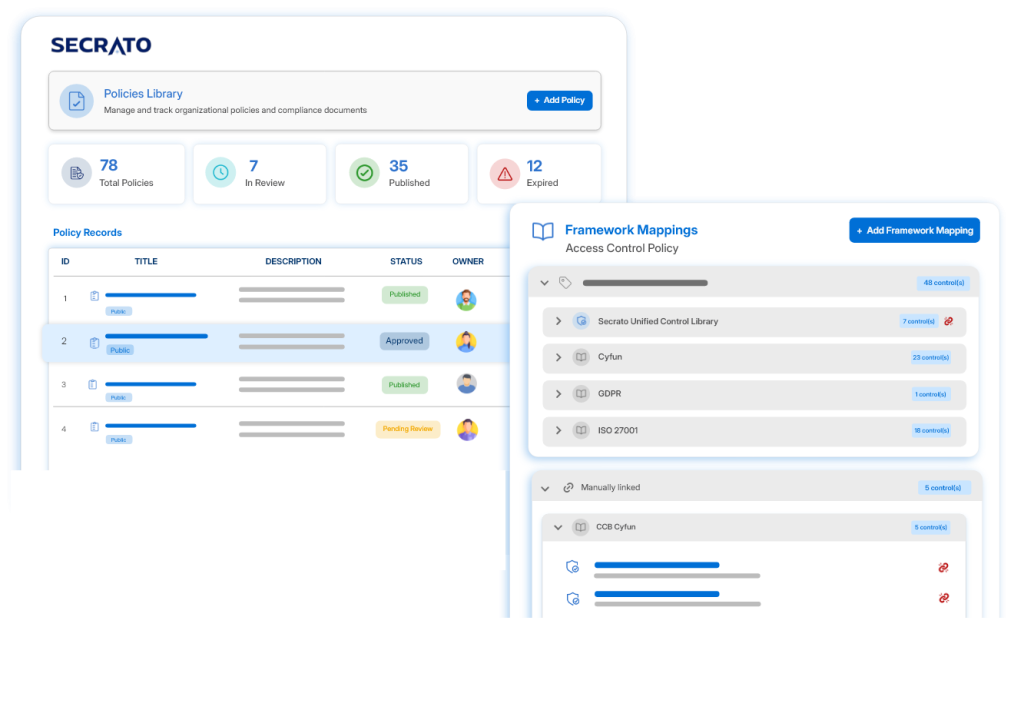
Documentez vos processus et vos contrôles

Maintenez les processus métier, les contrôles clés et leurs responsables sous forme d'enregistrements gouvernés. Reliez chaque contrôle aux risques qu'il couvre et aux preuves attestant de son fonctionnement.

  • Documentez les processus et les contrôles clés.
  • Désignez des responsables dans chaque entité.
  • Associez des preuves à chaque contrôle.
Plateforme Secrato : Bibliothèque de politiques
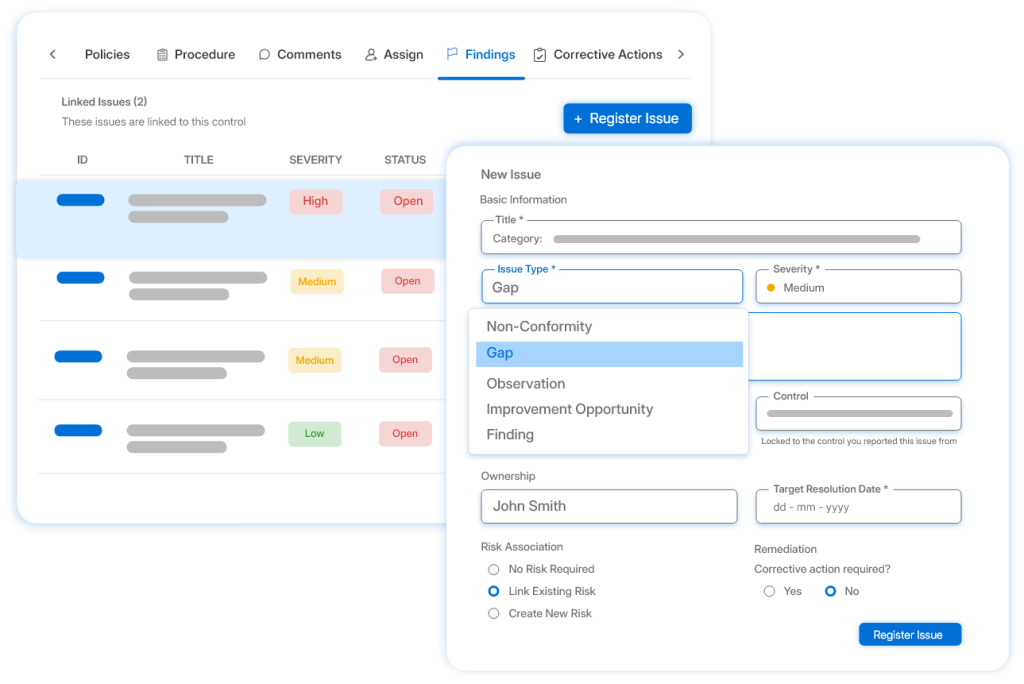
Plateforme Secrato : Constats
CONTRÔLES IT

Reliez les contrôles IT aux risques liés au reporting

Maintenez les contrôles généraux IT et les contrôles applicatifs en lien avec les risques d'information financière qu'ils couvrent. Suivez les contrôles d'accès, de changement et d'exploitation avec des preuves prêtes pour les tests.

  • Mettez en correspondance les contrôles généraux IT avec les systèmes du périmètre.
  • Reliez les contrôles aux risques liés au reporting.
  • Gardez les preuves de test organisées.
CONTRÔLES IT

Reliez les contrôles IT aux risques liés au reporting

Maintenez les contrôles généraux IT et les contrôles applicatifs en lien avec les risques d'information financière qu'ils couvrent. Suivez les contrôles d'accès, de changement et d'exploitation avec des preuves prêtes pour les tests.

  • Mettez en correspondance les contrôles généraux IT avec les systèmes du périmètre.
  • Reliez les contrôles aux risques liés au reporting.
  • Gardez les preuves de test organisées.
Plateforme Secrato : Constats
PRÉPARATION AUX ÉVALUATIONS

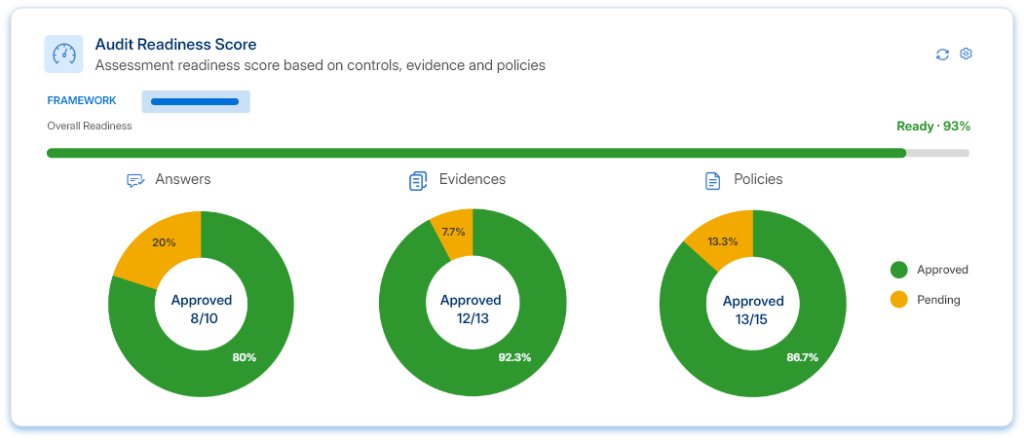
Facilitez l'évaluation de la direction

Disposez d'une vue actualisée de l'état des contrôles, des déficiences et de la remédiation à l'échelle du groupe. Gardez les évaluations et les preuves organisées pour l'évaluation de la direction et la revue de l'auditeur externe.

  • Suivez les déficiences et la remédiation.
  • Visualisez l'état à travers les filiales.
  • Préparez des preuves structurées pour les auditeurs.
Plateforme Secrato : score de préparation aux audits
LE RESTE DE LA PLATEFORME

Autres façons dont Secrato facilite J-SOX

Au-delà des résultats clés ci-dessus, ces fonctionnalités appuient le programme J-SOX dans son ensemble.

Gérez ensemble les exigences, les contrôles, les preuves, les politiques et le statut, offrant aux équipes une vue actuelle de l'état de mise en œuvre.

Identifiez les recoupements entre les contrôles IT J-SOX et ISO/IEC 27001, SOC 2 ou d'autres référentiels gérés par votre organisation.

Définissez le périmètre, évaluez et attribuez les travaux d'évaluation, avec les réponses liées aux preuves et aux enregistrements qui les soutiennent.

Organisez les preuves, examinez la préparation des contrôles et gérez les constats, avec un accès structuré des examinateurs le cas échéant.

Connectez les systèmes internes et externes via des API et des intégrations pour soutenir la collecte de preuves et réduire les relances manuelles.

Partagez les informations pertinentes en matière de sécurité et de conformité avec les parties prenantes via un accès public contrôlé ou restreint.

COUVERTURE DES RÉFÉRENTIELS

Un contrôle. Plusieurs référentiels.

De nombreux contrôles généraux IT utilisés pour J-SOX, comme la gestion des accès et le contrôle des changements, servent également d'autres référentiels. La Bibliothèque unifiée de contrôles met en correspondance ces contrôles partagés avec les exigences concernées, permettant aux équipes de réutiliser le travail effectué sans considérer les référentiels comme équivalents.

FAQ sur le logiciel de conformité J-SOX

Qu'est-ce que J-SOX ?

J-SOX est le nom courant du régime japonais de contrôle interne relatif à l'information financière, prévu par la loi sur les instruments financiers et les marchés (Financial Instruments and Exchange Act). La direction d'une société cotée évalue l'efficacité du contrôle interne et dépose un rapport de contrôle interne, qui fait l'objet d'un audit par un auditeur externe. Les normes ont été révisées en 2023, avec des modifications portant sur la définition du périmètre, les contrôles IT et la gouvernance, applicables aux exercices ouverts à compter du 1er avril 2024.

Oui. J-SOX s'évalue sur une base consolidée : les filiales situées hors du Japon d'une société cotée au Japon peuvent entrer dans le périmètre de l'évaluation de la direction lorsqu'elles sont significatives pour l'information financière du groupe. La société mère détermine le périmètre, généralement en fonction de l'importance de chaque site et de chaque processus métier.

Secrato facilite le travail lié à J-SOX en reliant processus, risques, contrôles et preuves au même endroit, offrant aux équipes une vue actualisée de l'état des contrôles et des déficiences à travers les entités. Secrato ne réalise ni l'évaluation de la direction ni l'audit externe ; ceux-ci restent de la responsabilité de votre organisation et de son auditeur.

Gardez le contrôle interne prêt pour la clôture annuelle

Les processus, les systèmes et les personnes évoluent tout au long de l'année. Découvrez comment Secrato peut maintenir vos contrôles, tests et preuves connectés, pour que l'évaluation de la direction ne reparte pas de zéro.

Secrato
