
CIS Controls

CIS-Controls-Compliance – priorisierte Safeguards, die Sie nachverfolgen können

Die CIS Critical Security Controls bieten einen priorisierten Satz von Schutzmaßnahmen gegen die häufigsten Angriffe. Secrato verknüpft jede Safeguard mit ihrem Verantwortlichen, Status und Nachweisen, sodass Sie Ihren Fortschritt durch die Implementation Groups auf einen Blick sehen können.

CIS Controls v8.1 Rahmenwerk-Banner
DSGVO by design
DSGVO BY DESIGN
In Belgien gehostet
IN BELGIEN GEHOSTET
EU-Datensouveränität
EU-DATENSOUVERÄNITÄT
Enterprise-Sicherheit
ENTERPRISE-SICHERHEIT
IMPLEMENTATION GROUPS

Safeguards der Reihe nach abarbeiten

Beginnen Sie mit den Safeguards der Implementation Group 1 und ergänzen Sie IG2 und IG3, wenn Ihr Risiko und Ihre Ressourcen es erfordern. Halten Sie Zielgruppe, Verantwortlichen und Status für jede Safeguard sichtbar.

  • Die Ziel-Implementation-Group festlegen.
  • Verantwortliche pro Safeguard zuweisen.
  • Status im Verlauf der Arbeit nachverfolgen.
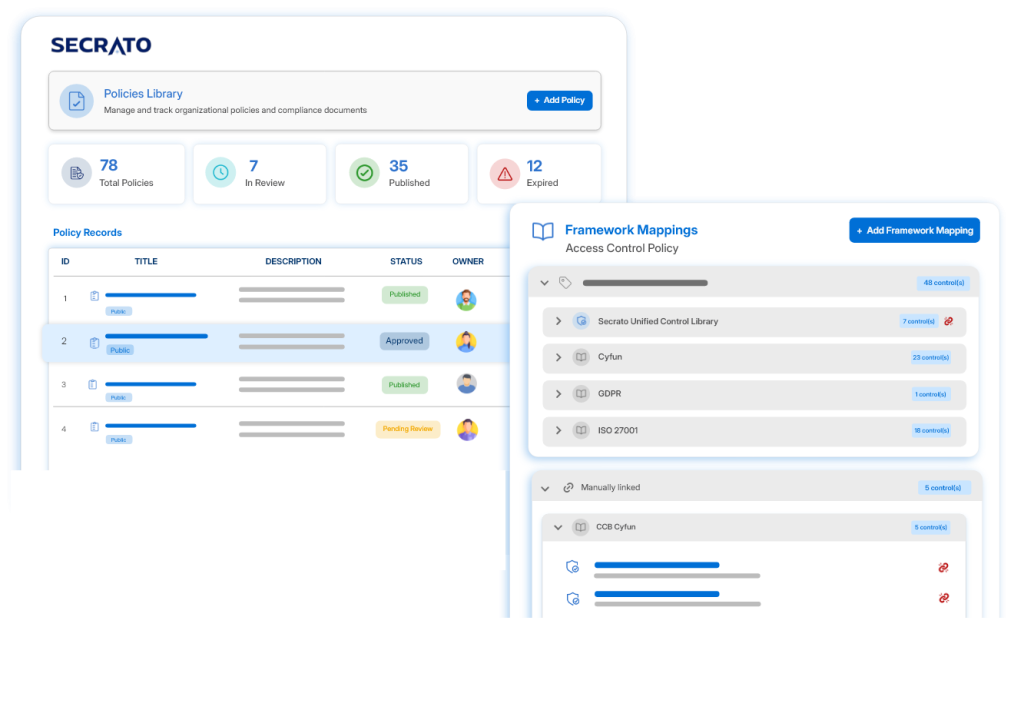
Secrato-Plattform: Richtlinienbibliothek
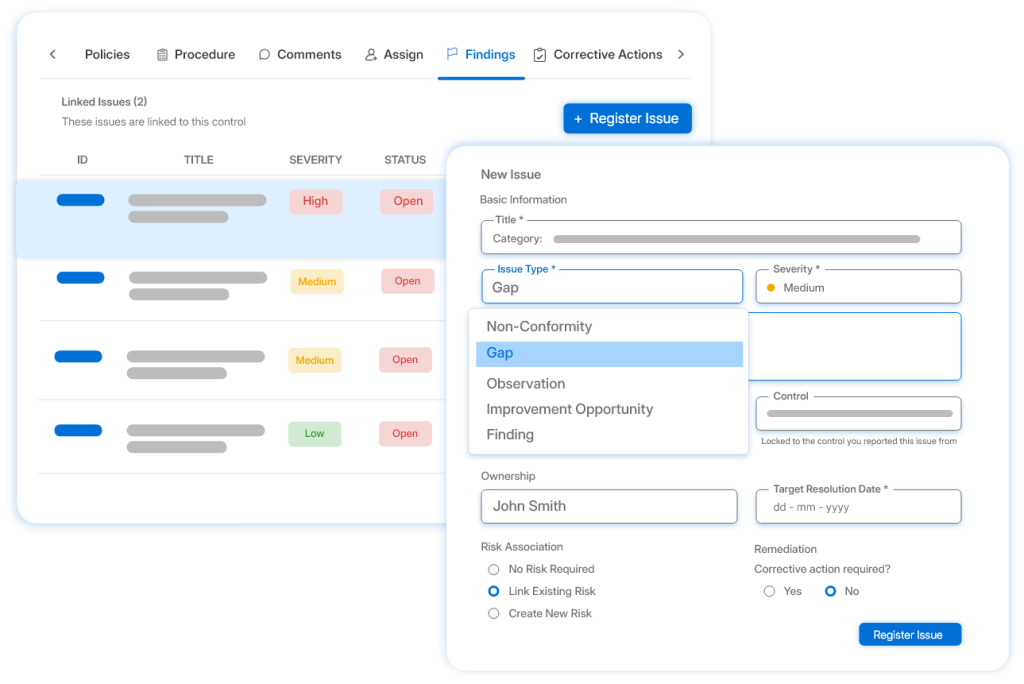
Secrato-Plattform: Feststellungen
NACHWEISE

Jede Safeguard mit Nachweisen belegen

Verknüpfen Sie jede Safeguard mit den Richtlinien, Konfigurationen und Aufzeichnungen, die ihre Umsetzung belegen. Nutzen Sie Integrationen, um Nachweise zu sammeln und aktuell zu halten.

  • Nachweise mit jeder Safeguard verknüpfen.
  • Nachweise über Integrationen sammeln.
  • Aufzeichnungen im Laufe der Zeit aktuell halten.
NACHWEISE

Jede Safeguard mit Nachweisen belegen

Verknüpfen Sie jede Safeguard mit den Richtlinien, Konfigurationen und Aufzeichnungen, die ihre Umsetzung belegen. Nutzen Sie Integrationen, um Nachweise zu sammeln und aktuell zu halten.

  • Nachweise mit jeder Safeguard verknüpfen.
  • Nachweise über Integrationen sammeln.
  • Aufzeichnungen im Laufe der Zeit aktuell halten.
Secrato-Plattform: Feststellungen
SICHERHEITSLAGE

Fortschritte an die Geschäftsleitung berichten

Geben Sie der Geschäftsleitung einen aktuellen Überblick über Abdeckung, Lücken und Feststellungen in allen 18 Controls. Zeigen Sie, wie sich das Programm im Laufe der Zeit verbessert und wo noch Handlungsbedarf besteht.

  • Abdeckung pro Control einsehen.
  • Feststellungen und Maßnahmen an einem Ort bündeln.
  • Fortschritte verständlich berichten.
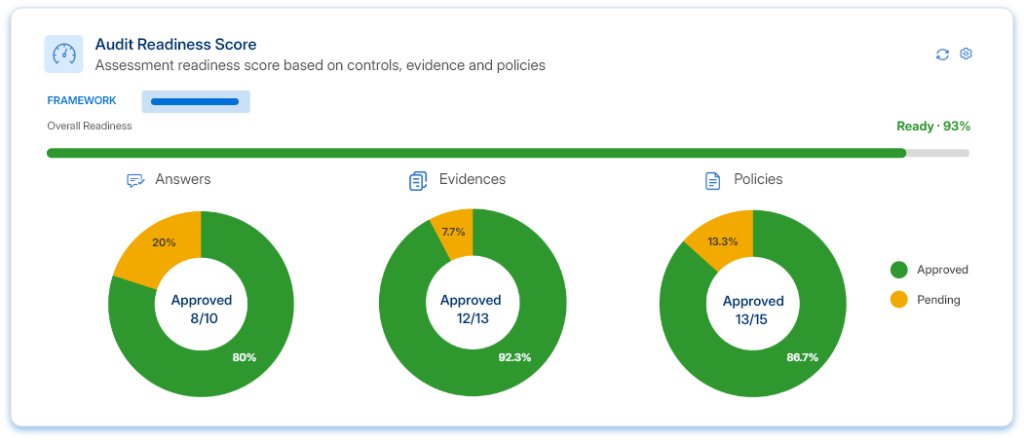
Secrato-Plattform: Auditbereitschafts-Score
DER REST DER PLATTFORM

Weitere Möglichkeiten, wie Secrato CIS Controls unterstützt

Über die oben genannten Kernergebnisse hinaus unterstützen diese Funktionen das gesamte CIS-Controls-Programm.

Verwalten Sie Anforderungen, Kontrollen, Nachweise, Richtlinien und Status gemeinsam und geben Sie Teams einen aktuellen Überblick über den Stand der Umsetzung.

Sehen Sie, wo sich CIS-Safeguards mit NIST CSF 2.0, ISO/IEC 27001 und anderen Rahmenwerken Ihrer Organisation überschneiden.

Legen Sie den Geltungsbereich fest, bewerten Sie und weisen Sie Bewertungsarbeiten zu, wobei Antworten mit den dahinter stehenden Nachweisen und Aufzeichnungen verknüpft sind.

Organisieren Sie Nachweise, überprüfen Sie die Kontrollbereitschaft und verwalten Sie Feststellungen mit strukturiertem Reviewer-Zugriff, wo angemessen.

Verbinden Sie interne und externe Systeme über APIs und Integrationen, um die Nachweiserfassung zu unterstützen und manuelle Nachverfolgung zu reduzieren.

Teilen Sie relevante Sicherheits- und Compliance-Informationen mit Stakeholdern durch kontrollierten öffentlichen oder geschlossenen Zugriff.

RAHMENWERK-ABDECKUNG

Eine Kontrolle. Mehrere Rahmenwerke.

CIS Controls v8.1 ist auf NIST CSF 2.0 abgestimmt und überschneidet sich mit vielen anderen Cybersicherheits-Rahmenwerken. Die Einheitliche Kontrollbibliothek ordnet diese gemeinsamen Kontrollen den jeweiligen Anforderungen zu, sodass Teams Arbeit wiederverwenden können, ohne die Rahmenwerke als gleichwertig zu behandeln.

Häufig gestellte Fragen zur CIS-Controls-Compliance-Software

Was sind die CIS Controls?

Die CIS Critical Security Controls sind ein priorisierter Satz von Cybersicherheitsmaßnahmen, veröffentlicht vom Center for Internet Security. Version 8.1, erschienen im Juni 2024, umfasst 18 Controls und 153 Safeguards. Sie fügt Govern als Sicherheitsfunktion hinzu – im Einklang mit NIST CSF 2.0 – und präzisiert Asset-Klassen und Definitionen.

Die Implementation Groups helfen Organisationen bei der Priorisierung. IG1 umfasst 56 Safeguards und gilt als grundlegende Cyberhygiene für jede Organisation. IG2 ergänzt 74 Safeguards für Organisationen mit komplexerer IT, und IG3 fügt die verbleibenden 23 für Organisationen hinzu, die ausgefeilteren Angriffen ausgesetzt sind.

Secrato unterstützt CIS Controls v8.1, indem jede Safeguard mit ihrem Verantwortlichen, Status, Nachweisen und den adressierten Risiken verknüpft wird. Teams können den Fortschritt pro Implementation Group nachverfolgen und dieselbe Arbeit für NIST CSF 2.0, ISO/IEC 27001 und NIS2 wiederverwenden.

Behalten Sie Ihre Sicherheitsmaßnahmen im Blick

Sicherheitsprogramme geraten ins Stocken, wenn Verantwortlichkeiten und Nachweise verstreut sind. Erfahren Sie, wie Secrato Ihre CIS-Safeguards, Nachweise und Fortschritte an einem Ort zusammenführen kann.

Secrato
