
J-SOX

J-SOX-Compliance – interne Kontrolle, die Sie jedes Jahr nachweisen können

J-SOX verpflichtet das Management von in Japan börsennotierten Unternehmen, die interne Kontrolle der Finanzberichterstattung zu beurteilen und darüber zu berichten. Secrato verknüpft Prozesse, Kontrollen, Tests und Nachweise mit den Anforderungen, die sie erfüllen – einschließlich der Tochtergesellschaften im Geltungsbereich.

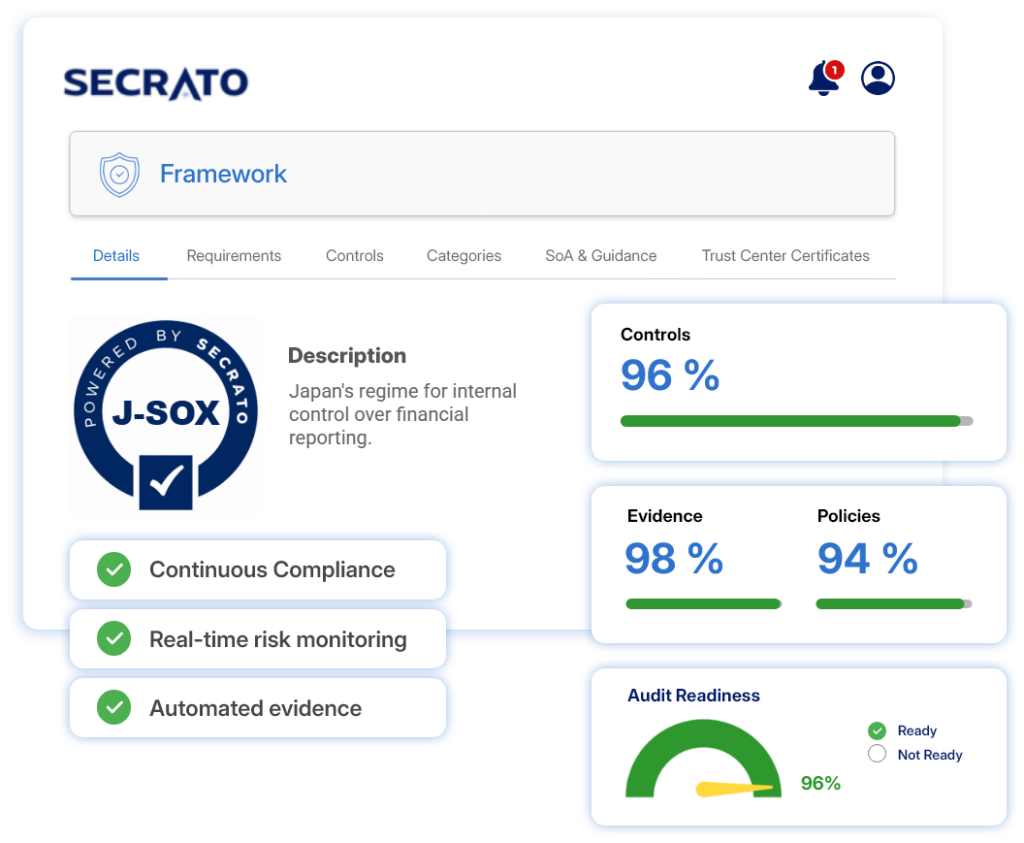
J-SOX-Rahmenwerk-Banner
DSGVO by design
DSGVO BY DESIGN
In Belgien gehostet
IN BELGIEN GEHOSTET
EU-Datensouveränität
EU-DATENSOUVERÄNITÄT
Enterprise-Sicherheit
ENTERPRISE-SICHERHEIT
KONTROLLDOKUMENTATION

Prozesse und Kontrollen dokumentiert halten

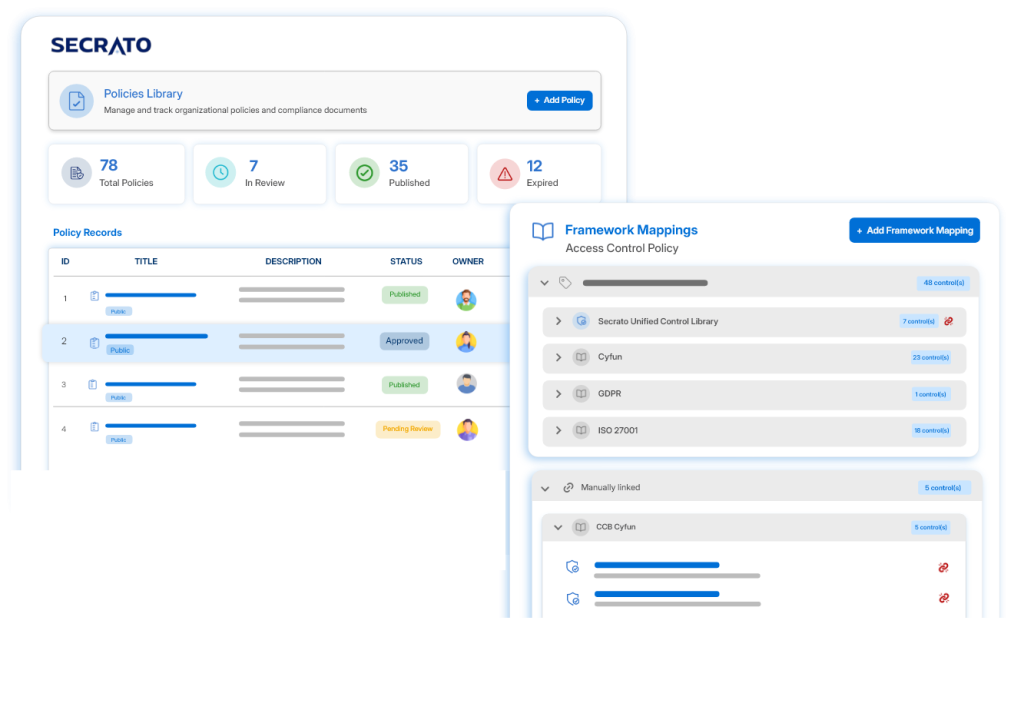
Pflegen Sie Geschäftsprozesse, Schlüsselkontrollen und deren Verantwortliche als verwaltete Datensätze. Verknüpfen Sie jede Kontrolle mit den Risiken, die sie adressiert, und den Nachweisen, die ihre Wirksamkeit belegen.

  • Prozesse und Schlüsselkontrollen dokumentieren.
  • Verantwortliche über alle Einheiten hinweg zuweisen.
  • Nachweise mit jeder Kontrolle verknüpfen.
Secrato-Plattform: Richtlinienbibliothek
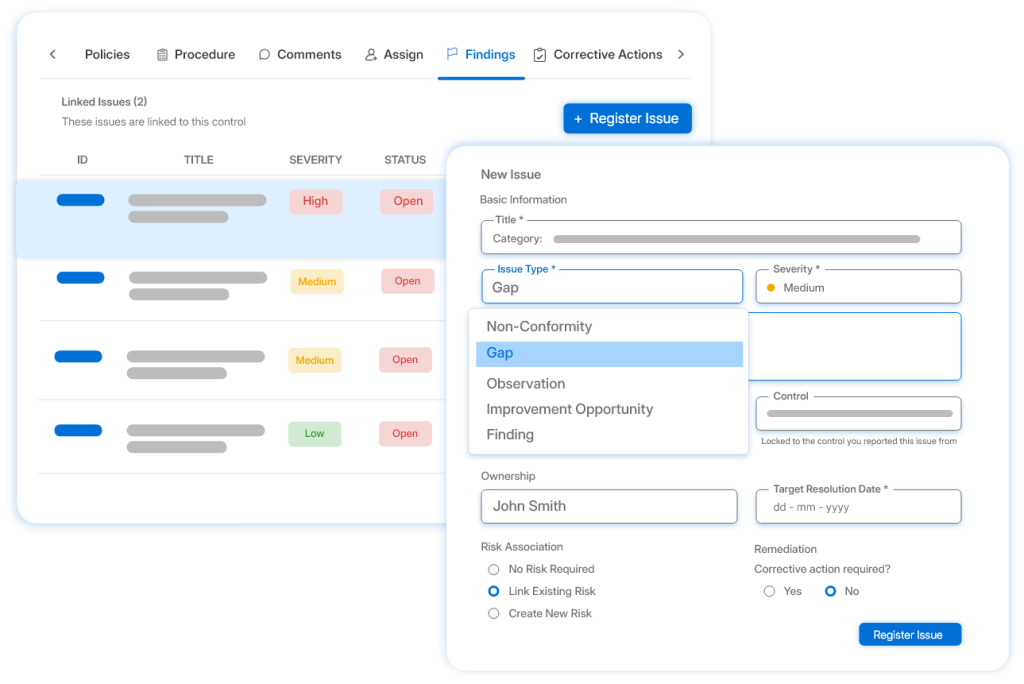
Secrato-Plattform: Feststellungen
IT-KONTROLLEN

IT-Kontrollen mit Berichtsrisiken verknüpfen

Halten Sie IT-Basiskontrollen und Anwendungskontrollen mit den Risiken der Finanzberichterstattung verknüpft, die sie adressieren. Verfolgen Sie Zugriffs-, Änderungs- und Betriebskontrollen mit Nachweisen, die für Tests bereitstehen.

  • IT-Basiskontrollen den Systemen im Geltungsbereich zuordnen.
  • Kontrollen mit Berichtsrisiken verknüpfen.
  • Testnachweise organisiert halten.
IT-KONTROLLEN

IT-Kontrollen mit Berichtsrisiken verknüpfen

Halten Sie IT-Basiskontrollen und Anwendungskontrollen mit den Risiken der Finanzberichterstattung verknüpft, die sie adressieren. Verfolgen Sie Zugriffs-, Änderungs- und Betriebskontrollen mit Nachweisen, die für Tests bereitstehen.

  • IT-Basiskontrollen den Systemen im Geltungsbereich zuordnen.
  • Kontrollen mit Berichtsrisiken verknüpfen.
  • Testnachweise organisiert halten.
Secrato-Plattform: Feststellungen
BEREITSCHAFT ZUR BEWERTUNG

Die Beurteilung durch das Management unterstützen

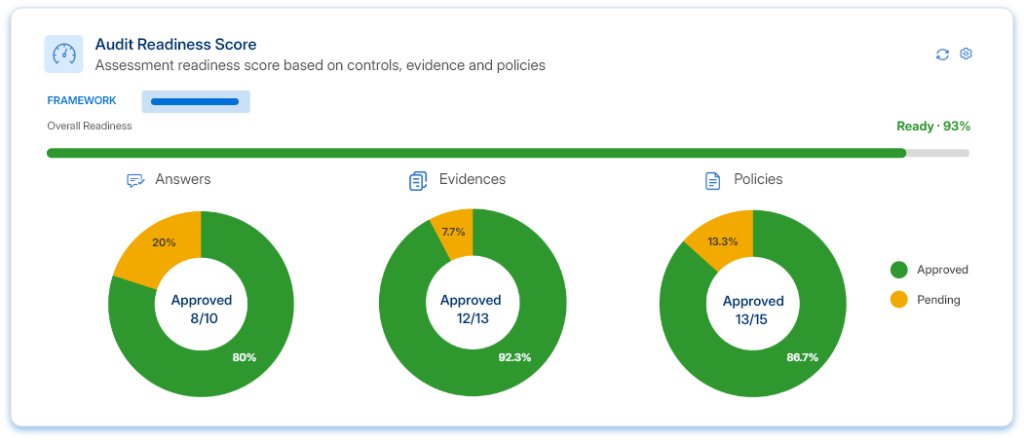
Behalten Sie eine aktuelle Übersicht über Kontrollstatus, Schwachstellen und Behebung in der gesamten Gruppe. Halten Sie Bewertungen und Nachweise für die Beurteilung durch das Management und die Prüfung durch den externen Prüfer organisiert.

  • Schwachstellen und Behebung nachverfolgen.
  • Status über alle Tochtergesellschaften hinweg einsehen.
  • Strukturierte Nachweise für Auditoren vorbereiten.
Secrato-Plattform: Auditbereitschafts-Score
DER REST DER PLATTFORM

Weitere Möglichkeiten, wie Secrato J-SOX unterstützt

Über die oben genannten Kernergebnisse hinaus unterstützen diese Funktionen das umfassendere J-SOX-Programm.

Verwalten Sie Anforderungen, Kontrollen, Nachweise, Richtlinien und Status gemeinsam und geben Sie Teams einen aktuellen Überblick über den Stand der Umsetzung.

Sehen Sie, wo sich J-SOX-IT-Kontrollen mit ISO/IEC 27001, SOC 2 und anderen Rahmenwerken Ihres Unternehmens überschneiden.

Legen Sie den Geltungsbereich fest, bewerten Sie und weisen Sie Bewertungsarbeiten zu, wobei Antworten mit den dahinter stehenden Nachweisen und Aufzeichnungen verknüpft sind.

Organisieren Sie Nachweise, überprüfen Sie die Kontrollbereitschaft und verwalten Sie Feststellungen mit strukturiertem Reviewer-Zugriff, wo angemessen.

Verbinden Sie interne und externe Systeme über APIs und Integrationen, um die Nachweiserfassung zu unterstützen und manuelle Nachverfolgung zu reduzieren.

Teilen Sie relevante Sicherheits- und Compliance-Informationen mit Stakeholdern durch kontrollierten öffentlichen oder geschlossenen Zugriff.

RAHMENWERK-ABDECKUNG

Eine Kontrolle. Mehrere Rahmenwerke.

Viele IT-Basiskontrollen, die für J-SOX verwendet werden – etwa Zugriffsmanagement und Änderungskontrolle –, unterstützen auch andere Rahmenwerke. Die Einheitliche Kontrollbibliothek ordnet diese gemeinsamen Kontrollen den jeweiligen Anforderungen zu, sodass Teams Arbeit wiederverwenden können, ohne die Rahmenwerke als gleichwertig zu behandeln.

Häufige Fragen zur J-SOX-Compliance-Software

Was ist J-SOX?

J-SOX ist die gängige Bezeichnung für Japans Regelwerk zur internen Kontrolle der Finanzberichterstattung gemäß dem Financial Instruments and Exchange Act. Das Management eines börsennotierten Unternehmens beurteilt die Wirksamkeit der internen Kontrolle und reicht einen internen Kontrollbericht ein, der von einem externen Prüfer geprüft wird. Die Standards wurden 2023 überarbeitet, mit Änderungen bei der Festlegung des Geltungsbereichs, den IT-Kontrollen und der Governance, die für Geschäftsjahre gelten, die am oder nach dem 1. April 2024 beginnen.

Ja. J-SOX wird auf konsolidierter Basis beurteilt, sodass Tochtergesellschaften außerhalb Japans eines in Japan börsennotierten Unternehmens in den Geltungsbereich der Beurteilung durch das Management fallen können, wenn sie für die Finanzberichterstattung der Gruppe wesentlich sind. Die Muttergesellschaft legt den Geltungsbereich fest, in der Regel basierend auf der Bedeutung jedes Standorts und Geschäftsprozesses.

Secrato unterstützt die J-SOX-Arbeit, indem Prozesse, Risiken, Kontrollen und Nachweise an einem Ort verknüpft werden. So erhalten Teams eine aktuelle Übersicht über den Kontrollstatus und Mängel über alle Einheiten hinweg. Secrato führt weder die Beurteilung durch das Management noch die externe Prüfung durch – diese verbleiben bei Ihrem Unternehmen und seinem Prüfer.

Interne Kontrolle bereit für den Jahresabschluss halten

Prozesse, Systeme und Personen ändern sich im Laufe des Jahres. Erfahren Sie, wie Secrato Ihre Kontrollen, Tests und Nachweise verknüpft halten kann, damit die Beurteilung durch das Management nicht bei null beginnt.

Secrato
