

ÜBER SECRATO

Wir hatten genug davon, dieselbe Kontrolle fünfmal nachzuweisen.

Das ging auch den Menschen so, für die wir Secrato gebaut haben. Wir brachten führende europäische Compliance- und Sicherheitsexperten zusammen, die jahrelang mit Rahmenwerken gearbeitet haben, die nie miteinander verbunden waren – und beschlossen, das System zu bauen, das wir uns immer gewünscht haben. 

WOFÜR WIR DA SIND

Unsere Mission

Vertrauen in Governance aufbauen.

Wir möchten, dass Organisationen über fragmentierte Compliance hinausgehen und zu einer Governance gelangen, die klar, verbunden und leichter zu kontrollieren ist. Teams und Führungskräfte sollten das Vertrauen haben, ihren aktuellen Stand zu verstehen und ihn zu beweisen, wenn es darauf ankommt.

WORAN SIE UNS MESSEN KÖNNEN

Was wir glauben

Vier Verpflichtungen, die jede Entscheidung über die Plattform prägen.

EUROPÄISCH VON GRUND AUF

Souveränität beginnt bei der Grundlage

Secrato wurde in Europa für Organisationen entwickelt, die unter europäischer Governance, Sicherheit und Datenschutz tätig sind. Souveränität ist kein Add-on der Plattform. Sie ist Teil der Art, wie wir sie gebaut haben.

KLARHEIT STATT KOMPLEXITÄT

Das Komplizierte verständlich machen

Die Regulierung wird sich weiter entwickeln. Wir gestalten Secrato so, dass Beziehungen, Verantwortlichkeiten und Compliance-Status leichter erkennbar und handhabbar sind.

AUS ERFAHRUNG GEWACHSEN

Gestaltet um die Arbeit selbst

Secrato wird von Menschen geprägt, die Compliance, Sicherheit und Vertrauen aus eigener Erfahrung kennen. Diese Erfahrung hält die Plattform auf die Realitäten hinter den Rahmenwerken ausgerichtet.

NACHWEISE ZÄHLEN

Vertrauen muss nachweisbar sein

Eine Compliance-Aussage ist nur so stark wie die Nachweise dahinter. Secrato ist auf Nachverfolgbarkeit, Rechenschaftspflicht und Verteidigbarkeit ausgelegt, damit Organisationen nicht nur zeigen können, wo sie stehen, sondern auch, was dies stützt.

FÜHRUNGSTEAM

Das Führungsteam von Secrato

Secrato wird von Menschen mit Erfahrung in Compliance, Technologie und Wirtschaft geleitet, die gemeinsam davon überzeugt sind, dass Governance-Technologie viel besser funktionieren kann als heute.

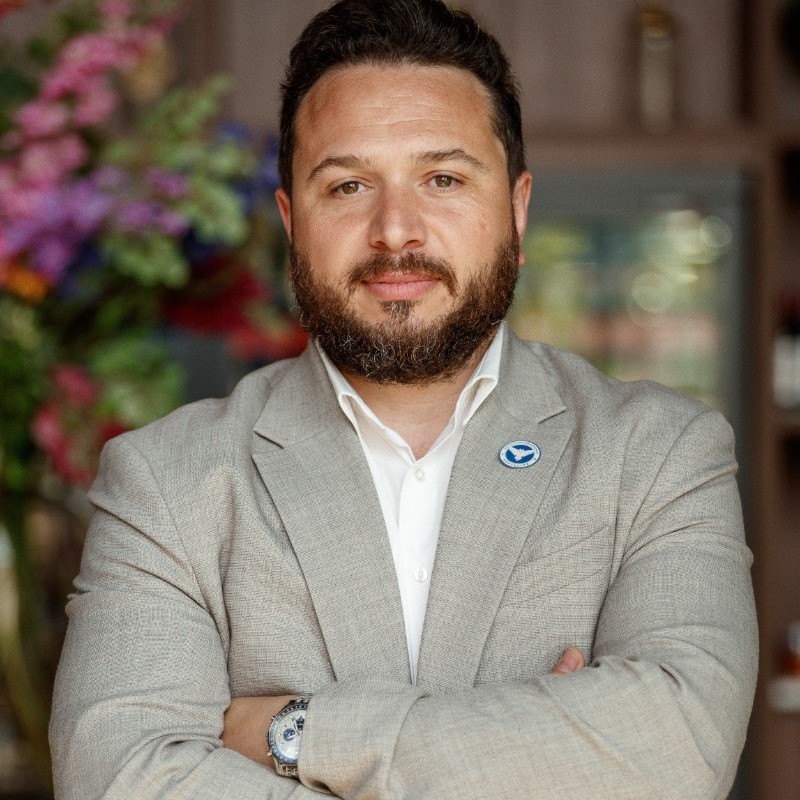
Selim Outani

Selim Ourtani

Gründer und Chief Executive Officer

Selim ist Cybersecurity-Strategist und Unternehmer mit MBA der Vlerick Business School und Senior-Positionen bei Dell, Fujitsu, Varonis, Acronis und Cyxtera. Er war zuvor CISO für Organisationen wie Aluminium Duffel und Daoust und bringt praktische Erfahrung in Enterprise Security und Governance mit. Als Gründer von Sertalink BV, einem Cybersecurity-Beratungsunternehmen im Benelux-Raum, prägt er Vision und Wachstum von Secrato.

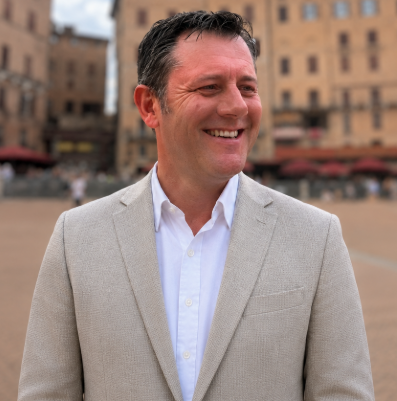
Christoph Schamphelaere, Chief Financial Officer bei Secrato

Christoph Schamphelaere

Chief Financial Officer

Christoph ist Finanz- und Risk-Management-Fachmann mit Senior-Erfahrung im Relationship Management bei KBC Bank und Belfius. Er hat Unternehmer und Konzerne über den gesamten Business-Lebenszyklus beraten und verfügt über tiefe Kenntnisse in Corporate Finance, Governance und Investor Relations. Bei Secrato nutzt er sein umfassendes Netzwerk in Banking und Kapitalmärkten, um nachhaltiges Wachstum und Fundraising voranzutreiben.

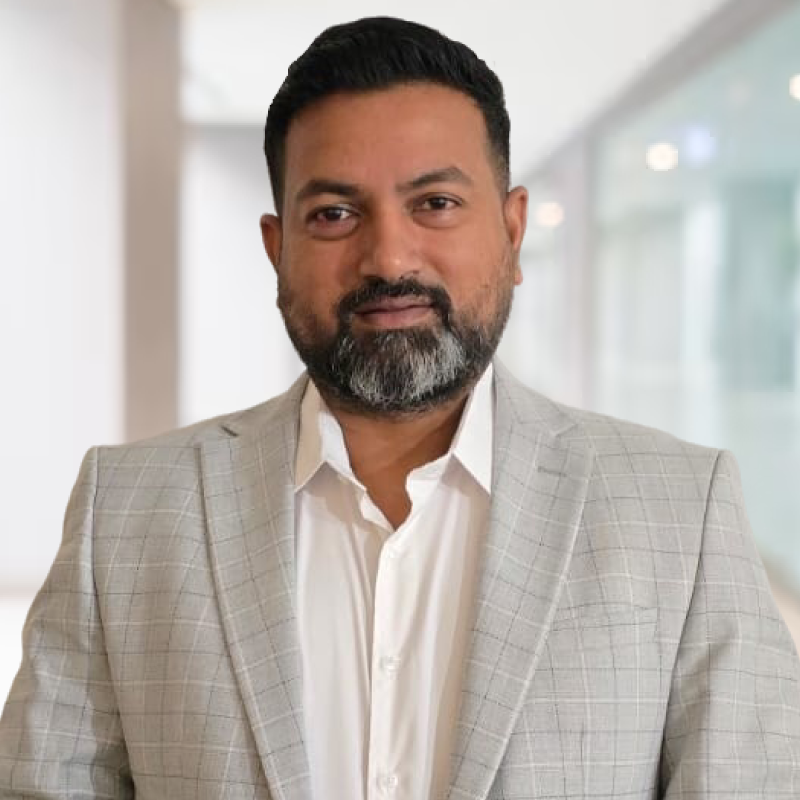
Jimmy Beekaree, Chief Technology Officer bei Secrato

Jimmy Beekaree

Chief Technology Officer

Jimmy ist zertifizierter ISO/IEC 27001 Lead Auditor mit mehr als 20 Jahren Erfahrung in Cybersicherheit und sicherer Infrastruktur und hat einen Master in Network Security Audit der City University London. Er hat zuvor umfangreiche Enterprise-Systeme und die Sicherheit bei Standard Bank, ICPS (MCB Bank) und SD Worx geleitet. Bei Secrato verantwortet er die Architektur, Skalierbarkeit, Integrationen und die gesamte Sicherheitsstrategie der Plattform.

AUS BELGIEN

Belgische Flagge

Europäisch im Kern

Secrato hat seinen Sitz in Belgien, im Zentrum einer der weltweit anspruchsvollsten Regulierungsumgebungen.

Das gibt uns eine klare Perspektive auf das, was europäische Organisationen von ihrer GRC-Technologie brauchen: starke Governance, aussagekräftige Rechenschaftspflicht, regulatorische Ausrichtung und Vertrauen darüber, wo ihre Daten gespeichert sind.

DAS IST NUR DER ANFANG

Wir haben die GRC-Plattform gebaut, die uns gefehlt hat.

Jetzt bauen wir das, was als Nächstes kommt. Wenn Sie glauben, dass Compliance verbundener, transparenter und leichter zu beweisen sein sollte, würden wir Ihnen gerne zeigen, was wir schaffen.

Secrato
