




TISAX

TISAX®-Compliance bereit für jeden Partner, der fragt

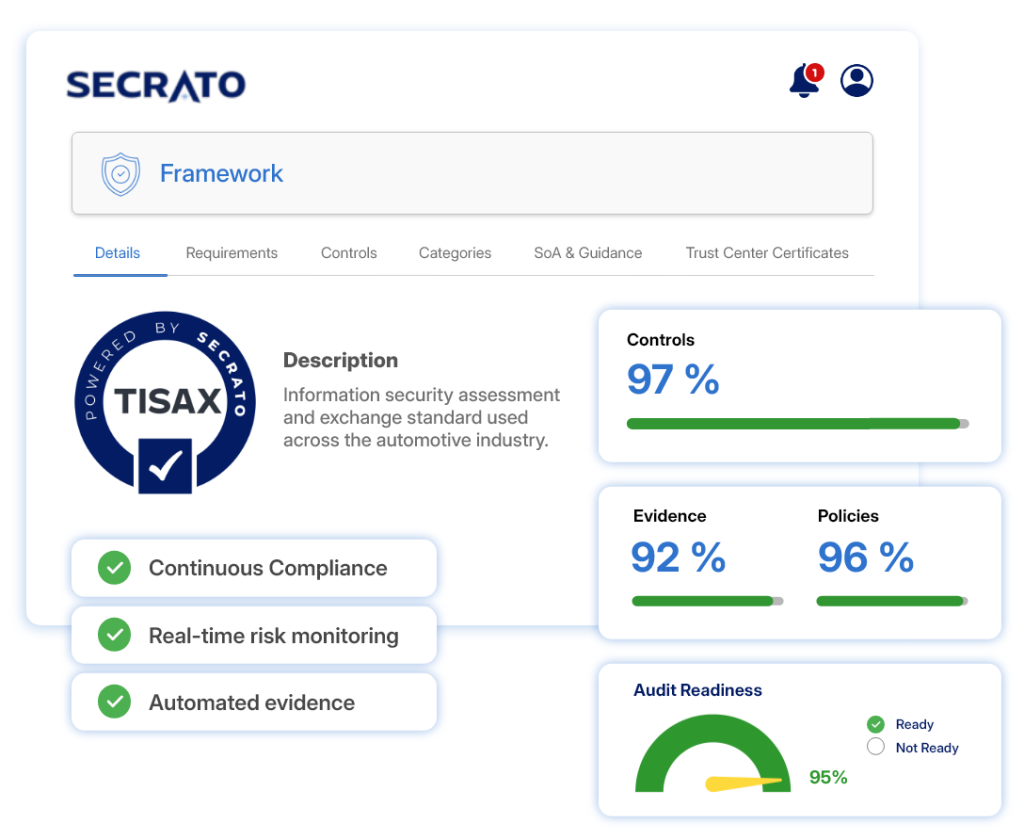
Secrato verbindet TISAX-Kontrollen, Richtlinien, Nachweise und Bewertungsarbeiten und hilft Automobilunternehmen, die Bereitschaft zu wahren und ihre Informationssicherheitslage nachzuweisen.

TISAX-Konformität in Secrato
DSGVO by design
DSGVO BY DESIGN
In Belgien gehostet
IN BELGIEN GEHOSTET
EU-Datensouveränität
EU-DATENSOUVERÄNITÄT
Enterprise-Sicherheit
ENTERPRISE-SICHERHEIT
REIFEGRADMANAGEMENT

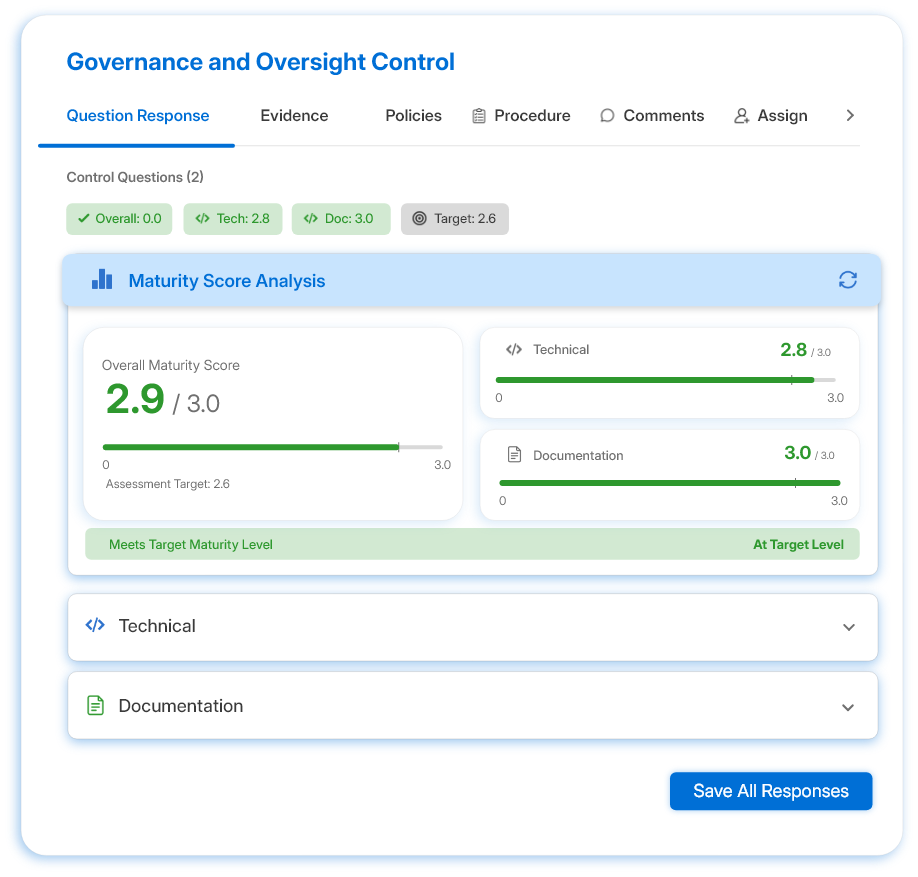
Sehen Sie Reifegradlücken deutlich

Bewerten Sie Kontrollen anhand ihres Zielreifegrads und sehen Sie, wo Verbesserungen erforderlich sind. Verbinden Sie jede Antwort mit den zugehörigen Nachweisen, Richtlinien und Schutzanforderungen, sodass der Fortschritt nachverfolgbar bleibt.

  • Bewerten Sie Kontrollen anhand des Zielreifegrads.
  • Verknüpfen Sie Reaktionen mit Nachweisen und Richtlinien.
  • Halten Sie Reifegradlücken und Fortschritt sichtbar.
Secrato-Plattform: Reifegrad-Score
Secrato-Plattform: Audit-Bereitschaft-Score
BEWERTUNGSBEREITSCHAFT

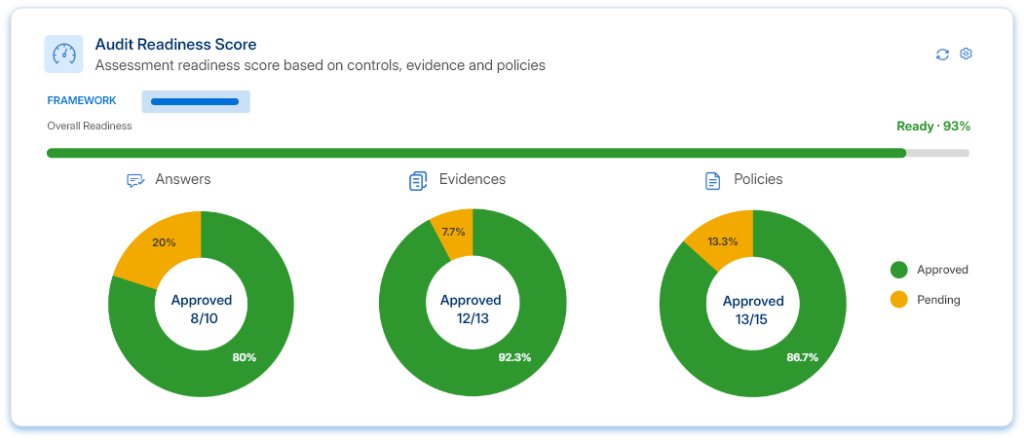
Nachweise vor der Bewertung vorbereiten

Pflegen Sie unterstützende Nachweise für jede Kontrolle und führen Sie die Bewertungsarbeiten vom Entwurf über die aktive Bewertung bis zur Audit-Bereitschaft. Halten Sie die Aufzeichnungen für den Bewertungsanbieter organisiert.

  • Halten Sie Nachweise mit jeder Kontrolle verknüpft.
  • Führen Sie Bewertungen bis zur Audit-Bereitschaft.
  • Organisieren Sie Aufzeichnungen für die Bewertungsüberprüfung.
Secrato-Plattform: Audit-Bereitschaft-Score
KONTINUIERLICHE BEREITSCHAFT

Wahren Sie die Bereitschaft zwischen den Bewertungen

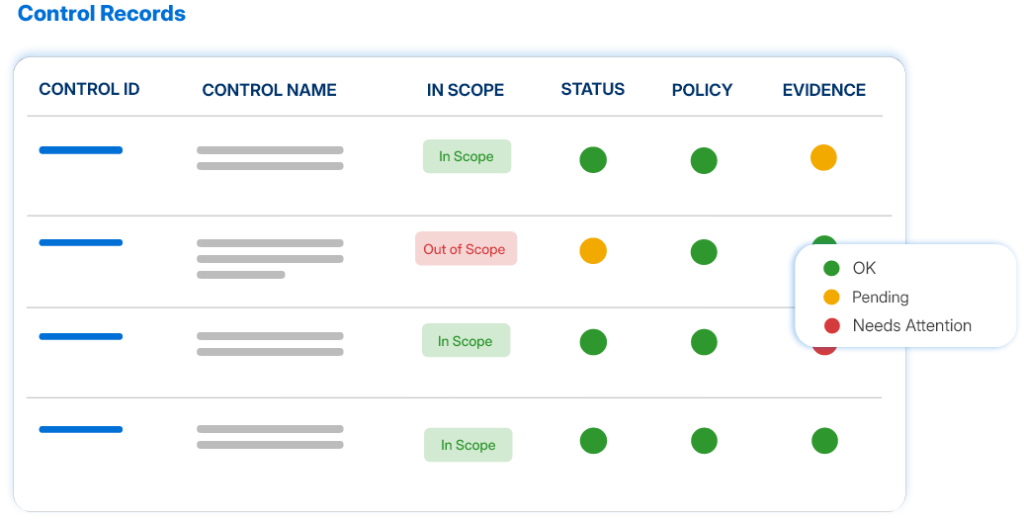
Halten Sie Anforderungen, Kontrollen, Nachweise und Status während des Gültigkeitszeitraums aktuell. Teilen Sie ausgewählte Sicherheitsinformationen mit autorisierten Partnern durch kontrollierten Zugriff, wenn Gewährleistung erforderlich ist.

  • Halten Sie Kontrollen, Nachweise und Status aktuell.
  • Wahren Sie die Bereitschaft während des Gültigkeitszeitraums.
  • Teilen Sie ausgewählte Zusicherungsinformationen sicher.
Secrato-Plattform: Tabelle der Kontrolldatensätze
DER REST DER PLATTFORM

Weitere Funktionen für TISAX

Über die oben genannten Kernfunktionen hinaus unterstützen diese Funktionen das umfassendere TISAX-Programm.

Halten Sie Risiken mit den Kontrollen und Nachweisen ihrer Behandlung verbunden, mit Transparenz über Verantwortlichkeit, Behandlungsstatus und Restrisiko.

Verwalten Sie Verantwortlichkeit, Überprüfungszyklen, Versionen und Bestätigungen, während Sie Richtlinien mit den Kontrollen und Nachweisen verbinden, die sie unterstützen.

Legen Sie den Geltungsbereich fest, bewerten Sie und weisen Sie Bewertungsarbeiten zu, wobei Antworten mit den dahinter stehenden Nachweisen und Aufzeichnungen verknüpft sind.

Überprüfen Sie die Kontrollbereitschaft, bringen Sie Nachweise zusammen und verwalten Sie Feststellungen, mit strukturiertem Zugriff für den Prüfungsanbieter, soweit angemessen.

Verwalten Sie Anforderungen, Kontrollen, Nachweise, Richtlinien und Status gemeinsam und geben Sie Teams einen aktuellen Überblick über den Stand der Umsetzung.

Teilen Sie relevante Sicherheits- und Compliance-Informationen mit Stakeholdern durch kontrollierten öffentlichen oder geschlossenen Zugriff.

RAHMENWERK-ABDECKUNG

Eine Kontrolle. Mehrere Rahmenwerke.

TISAX teilt viele Grundlagen der Informationssicherheit mit anderen Cybersicherheits-Rahmenwerken. Die Einheitliche Kontrollbibliothek ordnet gemeinsame Kontrollen den relevanten Anforderungen zu, sodass bestehende Sicherheitsmaßnahmen die TISAX-Bereitschaft unterstützen können, ohne dort, wo sich die Anforderungen überschneiden, erneut bewertet und separat gepflegt zu werden.

Häufig gestellte Fragen zur TISAX-Compliance-Software

Was ist TISAX?

TISAX (Trusted Information Security Assessment Exchange) ist ein Mechanismus zur Bewertung und zum Austausch von Informationssicherheit, der von Organisationen in der Automobilzulieferkette verwendet wird. Der VDA-Ausschuss für Informationssicherheit verwaltet die Anforderungen des Automotive Information Security Assessment (ISA), während die ENX Association das TISAX-Schema regelt, einschließlich Teilnehmerprozesse, zugelassener Audit-Anbieter und des Austauschs von Bewertungsergebnissen. Registrierte TISAX-Teilnehmer können Ergebnisse über TISAX Exchange austauschen, wenn das bewertete Unternehmen das Ergebnis dem anfragenden Teilnehmer ausdrücklich freigibt.

TISAX ist in erster Linie für Organisationen in der Automobilindustrie und ihrer Lieferkette relevant, die sensible Informationen für Hersteller, Zulieferer oder Partner verarbeiten. Dies kann Unternehmen umfassen, die mit vertraulichen Entwicklungsdaten, Prototypen, personenbezogenen Daten oder anderen Informationen arbeiten, die die Informationssicherheitsanforderungen des Automobilsektors erfüllen müssen.

Secrato macht die TISAX-Vorbereitung leichter zu verwalten, indem es VDA-ISA-Anforderungen mit den Kontrollen, Nachweisen und Bewertungsarbeiten dahinter verbindet. Teams erhalten einen klareren Überblick über die Bereitschaft und ausstehende Lücken, wobei unterstützende Informationen für die Bewertung organisiert und über überlappende Rahmenwerke hinweg wiederverwendbar bleiben.

Bleiben Sie bereit für die nächste TISAX-Bewertung

Ein TISAX-Ergebnis kann zeitlich begrenzt sein, aber die Kontrollen und die Reife dahinter müssen zwischen den Bewertungen Bestand haben. Erfahren Sie, wie Secrato die ISA-Bereitschaft sichtbar halten kann, damit die nächste Bewertung von einem aktuellen Bild ausgeht und nicht von einer Rekonstruktion.

Secrato
