
Secrato mit Ihren Systemen verbinden
Tauschen Sie Compliance-Daten zwischen Secrato und den Systemen aus, auf die Ihre Organisation bereits angewiesen ist. Über eine dokumentierte API können Teams Daten in Secrato einbringen, verbundene Datensätze aktuell halten und Governance-Informationen über die breitere Technologieumgebung verfügbar machen.
Machen Sie Secrato zu einem Teil Ihrer Technologieumgebung
Nachweise, Sicherheitsinformationen und operative Daten existieren bereits über die Systeme, die Ihre Teams täglich nutzen. Die Secrato API bietet eine strukturierte Möglichkeit, diese Systeme mit der Plattform zu verbinden. Daten können durch dokumentierte Endpunkte ein- und ausgehen, während sie mit den Kontrollen, Risiken und Governance-Aktivitäten verbunden bleiben, die sie unterstützen.
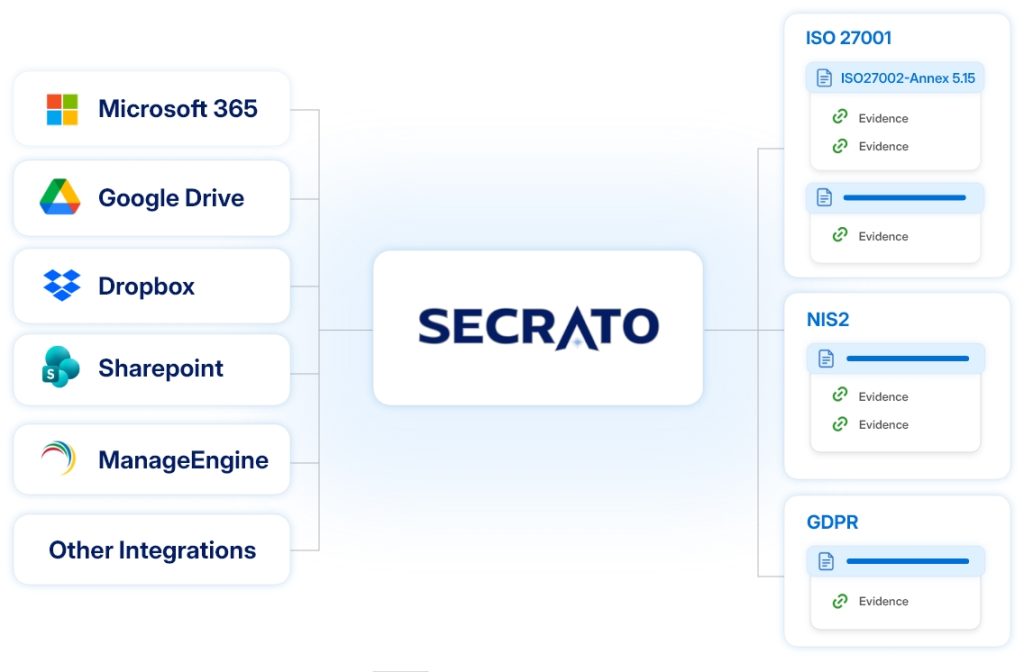
Alle Tools und APIs für nahtlose Integration
Leichte, sichere Token-basierte Authentifizierung für APIs und Single-Page-Anwendungen.
Burst-freundliche Pro-Mandant-Kontingente. Backoff-Hinweise werden über Header zurückgegeben.
Cursor-basierte Pagination über List-Endpunkte mit konsistenten Seitengrößen.
Betriebliche Garantien
Unsere APIs sind durch End-to-End-Verschlüsselung, Authentifizierung und Überwachung geschützt und bieten kontinuierliche Sicherheits- und Compliance-Zusicherung für jeden Vorgang.
Zuverlässigkeit bedeutet konsistente Verfügbarkeit, robuste Infrastruktur und kontinuierliche Leistung – damit Ihre Abläufe stets reibungslos funktionieren.
SLAs setzen klare, messbare Zusicherungen für Plattformverfügbarkeit, Antwort und Lösung und gewährleisten Zuverlässigkeit und Rechenschaftspflicht, auf die Sie sich verlassen können.
Aufgebaut auf der Arbeit, die zählt
Token-basierte Authentifizierung
Authentifizieren Sie API-Verbindungen mit Tokens, die für Maschinenzugriff konzipiert sind, getrennt von den Identitätsanbietern, die für die Anmeldung von Personen verwendet werden.
Erstellen Sie mit klareren Grenzen
Pro-Mandant-Kontingente und Antwortleitlinien geben Entwicklungsteams größere Vorhersehbarkeit bei der Verwaltung von Anfragevolumina.
Cursor-basierte Pagination
List-Endpunkte verwenden Cursor-basierte Pagination, um strukturierten Abruf von Datensätzen über größere Datenmengen hinweg zu unterstützen.
Ereignisse signieren und protokollieren
Events können mit signierten Payloads bereitgestellt und für Audit-Nachverfolgung protokolliert werden, was Transparenz darüber bietet, was ausgetauscht wurde und wann.
Verbinden Sie sich über Ihre gesamte Umgebung
Unterstützen Sie Verbindungen mit Systemen in Cloud- und lokalen Umgebungen über die sichere Connector-Architektur von Secrato.
Bauen Sie auf definierte Verfügbarkeit
Secrato läuft unter einer 99,98-%-Verfügbarkeits-SLA und bietet eine definierte Verfügbarkeitszusage für die Services, die Teams darauf aufbauen.
GRC-Daten werden auf selbstverwalteter Infrastruktur in einem belgischen Rechenzentrum innerhalb des EU-Rechts- und Regulierungsrahmens verarbeitet.
Belgien · EU
Häufig gestellte Fragen
Welche Daten kann die Secrato API austauschen?
Die API unterstützt den Austausch von Compliance-Daten und Nachweisen zwischen Secrato und verbundenen Systemen. Teams können Daten über dokumentierte Endpoints abrufen, übertragen und synchronisieren, während API-gestützte Nachweiserfassung kontinuierliche Aktualisierung und Validierung ermöglicht.
Kann die API sich mit lokalen Systemen verbinden?
Ja. Die API unterstützt Verbindungen über Cloud- und lokale Umgebungen durch die sichere Connector-Architektur von Secrato.
Wie werden API-Verbindungen authentifiziert?
API-Verbindungen verwenden tokenbasierte Authentifizierung für Maschinenzugriff. Dies ist unabhängig von den Identity Providern und Zugriffskontrollen, die für Personen verwendet werden, die sich bei Secrato anmelden.
Verbinden Sie die Plattform mit der Art, wie Ihre Organisation arbeitet
Ihre Technologieumgebung sollte nicht um Ihre GRC-Plattform herum funktionieren müssen. Sehen Sie, wie Secrato sich mit Ihren Systemen verbinden kann und Teil eines integrierten Ansatzes für Governance, Risiko und Compliance wird.
