
NIS2-Compliance aller Kunden auf einer Plattform
Managed Service Provider, Beratungsunternehmen und Prüfer führen NIS2- und CyFun®-Programme häufig für Dutzende von Kunden durch. Secrato gibt jedem Kunden seinen eigenen isolierten Arbeitsbereich, während Sie eine Methode, eine Übersicht des Fortschritts und einen zentralen Ort für Nachweise behalten.
Kurz gesagt: MSPs und Berater können die NIS2-Compliance für viele Kunden in Secrato von einem Partner-Mandanten aus verwalten. Jeder Kunde erhält einen isolierten Arbeitsbereich mit eigenen Rahmenwerken, Kontrollen und Nachweisen; Globale Governance rollt Ihre Methode einmalig aus, und Dashboards zeigen die Bereitschaft aller Kunden auf einen Blick. Die Daten werden in Belgien gehostet.
Ein eigener Arbeitsbereich pro Kunde
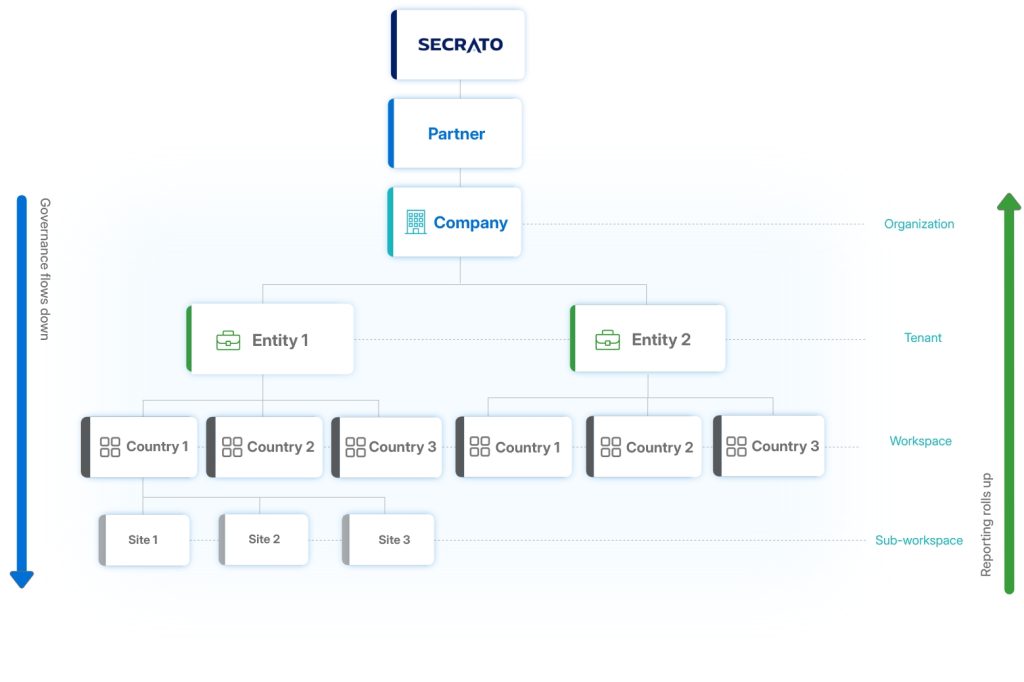
Erstellen Sie einen Arbeitsbereich pro Kunde und Unter-Arbeitsbereiche für deren Einheiten, Standorte oder Geschäftsbereiche. Die Grenzen zwischen Kunden bleiben erhalten, sodass Nachweise, Risiken und Bewertungen sich nie vermischen, während Ihr Team den Status und offene Maßnahmen über das gesamte Portfolio hinweg sieht.
Entwickelt für Anbieter, die viele Kunden verwalten
Klare Grenzen pro Kunde
Ein Partner-Tier kann eine oder mehrere Kundengruppen innerhalb der Plattform verwalten, wobei die Grenzen zwischen ihnen erhalten bleiben. Jeder Kunde behält seine eigenen Kontrollen, Nachweise, Benutzer und seinen Audit-Trail.
Legen Sie Ihre Methode einmalig fest
Definieren Sie Rahmenwerke, Attribute und Governance-Entscheidungen auf oberster Ebene und kaskadieren Sie diese zu Kunden-Arbeitsbereichen, sodass jedes Engagement von demselben bewährten Ansatz ausgeht und die Berichterstattung sich nach oben zusammenfasst.
Arbeiten über Kunden hinweg wiederverwenden
Nutzen Sie den CyFun®-Auswahlassistenten, importieren und exportieren Sie CyFun®-Bewertungen und ordnen Sie NIS2, ISO/IEC 27001 und DORA denselben Kontrollen zu, sodass eine Arbeit mehrere Rahmenwerke unterstützt.
AUS BELGIEN

Bauen Sie Ihre NIS2-Praxis mit dem Partner-Programm aus
Das Secrato-Partnerprogramm steht MSPs, Beratungsunternehmen, Auditoren und Assessoren offen. Partner arbeiten über ein Partnerportal mit Deal-Registrierung, und der Enterprise-Plan ist für Organisationen konzipiert, die Compliance über viele Einheiten hinweg verwalten.
GRC-Daten werden auf selbstverwalteter Infrastruktur in einem Tier IV-Rechenzentrum in Antwerpen unter EU-Recht verarbeitet – eine Antwort auf die Datenspeicherungsfragen, die Ihre Kunden stellen. Erkunden Sie das Partner-Programm →
Häufig gestellte Fragen
Kann ein MSP NIS2-Compliance für viele Kunden auf einer Plattform verwalten?
Ja. In Secrato kann ein Partner-Mandant für jeden Kunden einen separaten Arbeitsbereich mit Unter-Arbeitsbereichen für Einheiten oder Standorte anlegen. Die Grenzen zwischen Kunden bleiben erhalten, und Dashboards fassen die Bereitschaft über das gesamte Portfolio zusammen.
Welcher Secrato-Plan passt zu einem Managed Service Provider?
Der Enterprise-Plan ist für große Organisationen und MSPs konzipiert: Er umfasst fünf Rahmenwerke im Hauptarbeitsbereich und unbegrenzte Rahmenwerke pro Arbeitsbereich. Siehe Pläne vergleichen, oder buchen Sie eine Demo, um Ihre Kundenbasis zu besprechen. Für Ihre eigene Gruppenstruktur siehe GRC für Unternehmen und Gruppen.
Unterstützt Secrato CyFun® für belgische Kunden?
Ja. Alle Pläne enthalten den CyFun®-Auswahlassistenten und CyFun®-Import und -Export, und die kostenpflichtigen Pläne enthalten CyFun® IMPORTANT und ESSENTIAL. Lesen Sie mehr über CyFun®-Compliance-Software.
Wo werden Kundendaten gehostet?
Alle GRC-Daten werden auf selbstverwalteter Infrastruktur in einem Tier IV-Rechenzentrum in Antwerpen, Belgien, unter EU-Recht verarbeitet. Siehe souveräne Enterprise-Sicherheit.
Bringen Sie das NIS2-Programm jedes Kunden an einen Ort
Zeigen Sie uns, wie Sie heute mit Kunden arbeiten, und wir ordnen das Ihren Mandanten, Arbeitsbereichen und Governance in Secrato zu.
