





CYBERBEVEILIGINGSWET

Cyberbeveiligingswet (Cbw)Cbw-Compliance, nachweisbar gegenüber der Aufsicht

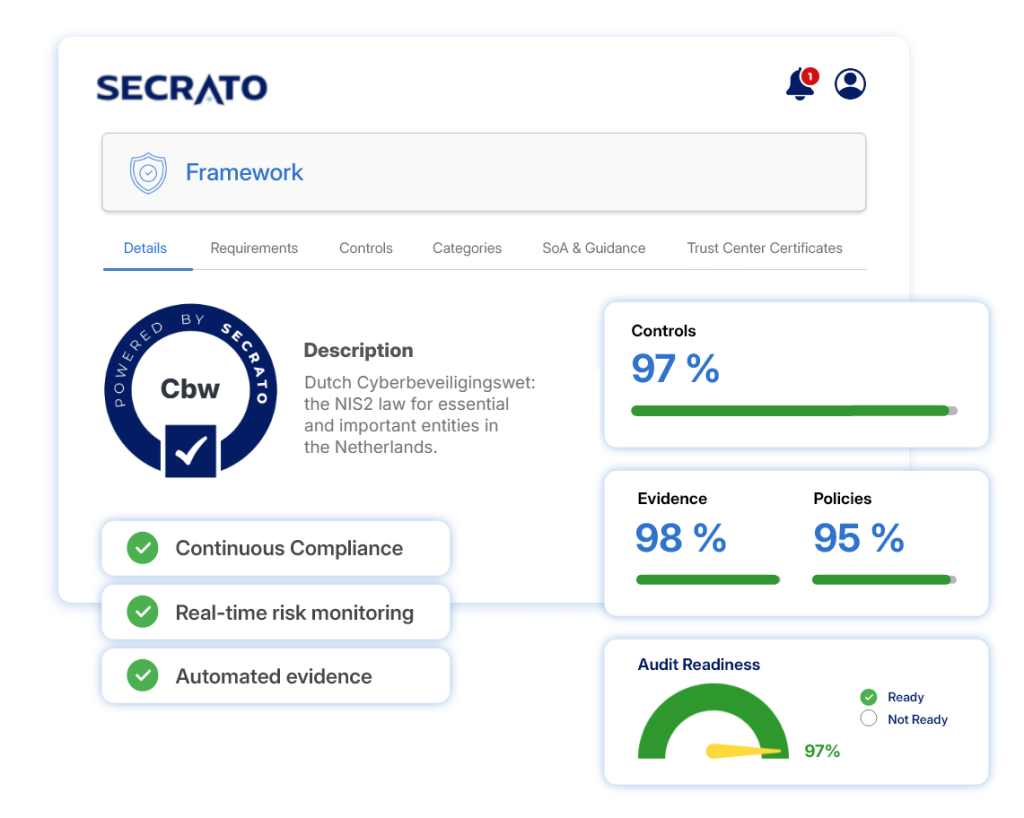
Die Cyberbeveiligingswet (Cbw) gilt in den Niederlanden seit dem 15. August 2026 und setzt NIS2 um. Secrato verbindet Ihre Zorgplicht-Maßnahmen, Vorfallsmeldungen und Vorstandsentscheidungen mit den dahinterstehenden Kontrollen und Nachweisen, sodass Sie Ihrer Aufsichtsbehörde jederzeit zeigen können, wo Sie stehen.

Kurz gesagt: Secrato hilft niederländischen Organisationen, die Cbw zu erfüllen. Überprüfen Sie, ob Sie eine wesentliche oder wichtige Einrichtung sind, registrieren Sie sich über MijnNCSC beim NCSC, setzen Sie die Mindestmaßnahmen des Cyberbeveiligingsbesluit (Cbb, Artikel 6 bis 18) um, melden Sie erhebliche Vorfälle innerhalb von 24 Stunden, 72 Stunden und einem Monat, und geben Sie dem Leitungsorgan, was es benötigt, um die Maßnahmen zu genehmigen und zu überwachen.

Cyberbeveiligingswet (Cbw)-Compliance in Secrato
DSGVO by design
DSGVO BY DESIGN
In Belgien gehostet
IN BELGIEN GEHOSTET
EU-Datensouveränität
EU-DATENSOUVERÄNITÄT
Enterprise-Sicherheit
ENTERPRISE-SICHERHEIT
ZORGPLICHT

Erfüllen Sie die Zorgplicht, Maßnahme für Maßnahme

Übersetzen Sie die Mindestmaßnahmen des Cyberbeveiligingsbesluit in eigene Kontrollen – von der Risikoanalyse und Vorfallbehandlung bis zur Sicherheit der Lieferkette, Kryptografie und Multi-Faktor-Authentifizierung. Sehen Sie, welche Maßnahmen vorhanden sind und wo noch Handlungsbedarf besteht.

  • Ordnen Sie die Cbb-Artikel 6 bis 18 Kontrollen und Verantwortlichen zu.
  • Verfolgen Sie den Implementierungsstatus pro Maßnahme.
  • Verknüpfen Sie jede Maßnahme mit ihren Risiken und Nachweisen.
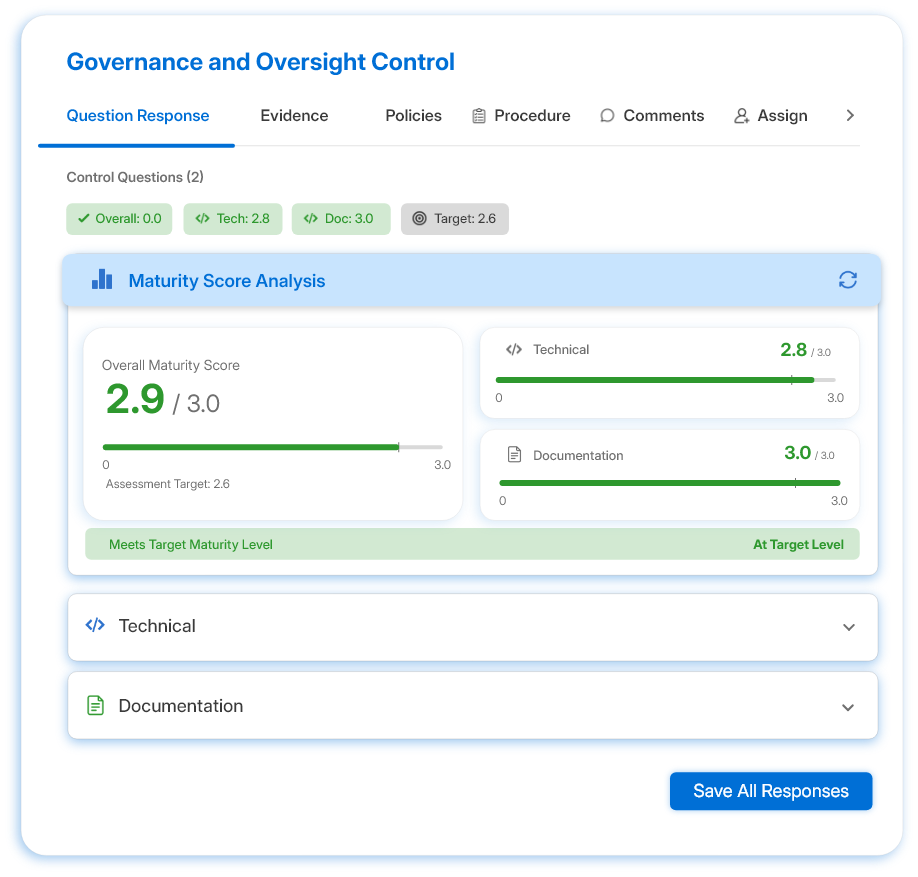
Secrato-Plattform: Reifegrad-Score
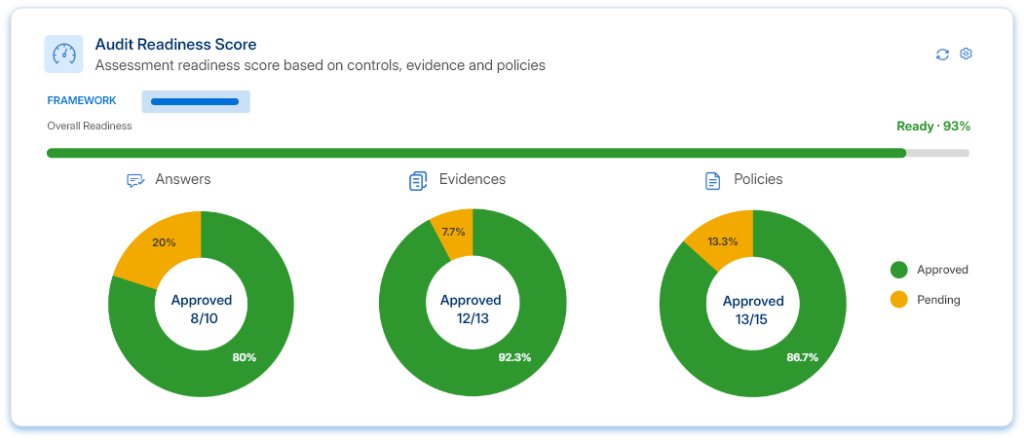
Secrato-Plattform: Audit-Bereitschaft-Score
VORFALLMELDUNG

Erhebliche Vorfälle fristgerecht melden

Erfassen Sie Vorfälle, bewerten Sie, ob sie erheblich sind, und behalten Sie die Meldefrist im Blick. Bereiten Sie die Frühwarnung, die Vorfallmeldung und den Abschlussbericht für MijnNCSC mit Fakten, Auswirkungen und Maßnahmen an einem Ort vor.

  • Die Fristen von 24 Stunden, 72 Stunden und einem Monat nachverfolgen.
  • Halten Sie Vorfallsdaten, Auswirkungen und Maßnahmen zusammen.
  • Ein Verzeichnis darüber führen, was gemeldet wurde und wann.
Secrato-Plattform: Audit-Bereitschaft-Score
VORSTANDSVERANTWORTUNG

Geben Sie dem Vorstand, was er genehmigen und überwachen muss

Nach dem Cbw genehmigt der Vorstand die Cybersicherheitsmaßnahmen, überwacht deren Umsetzung und absolviert Schulungen. Geben Sie Direktoren einen aktuellen Überblick über Maßnahmen, Risiken und Vorfälle, und dokumentieren Sie ihre Entscheidungen und Schulungen.

  • Präsentieren Sie Maßnahmen und Risikostand dem Vorstand.
  • Dokumentieren Sie Genehmigungen und Überwachungsentscheidungen.
  • Verfolgen Sie Vorstandsschulungen.
Secrato-Plattform: Kontrollverbindung
DER REST DER PLATTFORM

Weitere Funktionen für die Cbw

Neben den oben genannten Kernergebnissen unterstützen diese Funktionen das breitere Cbw-Programm.

Verbinden Sie Kontrollen und Anforderungen über Rahmenwerke hinweg, um gemeinsame Abdeckung zu identifizieren und doppelten Bewertungsaufwand zu reduzieren.

Halten Sie Risiken mit den Kontrollen und Nachweisen ihrer Behandlung verbunden – mit Transparenz über Verantwortlichkeiten und Restrisiko.

Bringen Sie Nachweise zusammen, überprüfen Sie die Kontrollbereitschaft und verwalten Sie Feststellungen mit strukturiertem Assessor-Zugriff, wo angemessen.

Verwalten Sie Anforderungen, Kontrollen, Nachweise, Richtlinien und Status gemeinsam und geben Sie Teams einen aktuellen Überblick über den Stand der Umsetzung.

Verbinden Sie interne und externe Systeme über APIs und Integrationen, um die Nachweiserfassung zu unterstützen und manuelle Nachverfolgung zu reduzieren.

Teilen Sie relevante Sicherheits- und Compliance-Informationen mit Stakeholdern durch kontrollierten öffentlichen oder geschlossenen Zugriff.

RAHMENWERK-ABDECKUNG

Eine Kontrolle. Mehrere Rahmenwerke.

Die Cbb-Maßnahmen bauen auf denselben Grundlagen wie ISO/IEC 27001, CyFun® und BIO2 auf und bieten erhebliche Möglichkeiten zur Wiederverwendung bestehender Cybersicherheitskontrollen. Die Einheitliche Kontrollbibliothek ordnet gemeinsame Kontrollen über Rahmenwerke hinweg zu, damit Teams sehen können, wo bestehende Arbeiten bereits zur Cbw beitragen, während klar bleibt, dass die Zuordnung Entsprechung zeigt, nicht Äquivalenz.

Häufig gestellte Fragen zur Cbw-Compliance-Software

Was ist die Cyberbeveiligingswet (Cbw)?

Das Cyberbeveiligingswet (Cbw) ist das niederländische Gesetz, das die EU-Richtlinie NIS2 umsetzt. Zusammen mit dem Cyberbeveiligingsbesluit (Cbb), das die Mindestmaßnahmen festlegt, gilt es seit dem 15. August 2026 und ersetzt das Wet beveiliging netwerk- en informatiesystemen (Wbni). Das Wet weerbaarheid kritieke entiteiten (Wwke), das die CER-Richtlinie umsetzt, trat am selben Tag in Kraft.

Die Cbw gilt für mittlere und große Organisationen in 18 Sektoren, wie Energie, Verkehr, Gesundheitswesen, Trinkwasser, digitale Infrastruktur und öffentliche Verwaltung, sowie für einige Organisationen unabhängig von ihrer Größe. Sie werden als wesentliche oder wichtige Einrichtungen klassifiziert: wesentliche Einrichtungen unterliegen proaktiver Aufsicht, wichtige Einrichtungen hauptsächlich Aufsicht im Nachhinein. Organisationen bewerten selbst, ob sie in den Geltungsbereich fallen, und registrieren sich über MijnNCSC beim NCSC.

Secrato ordnet die Cbb-Maßnahmen Kontrollen, Verantwortlichen und Nachweisen zu, verknüpft Risiken und Vorfälle mit den Maßnahmen, die sie adressieren, und verfolgt die Meldefristen für erhebliche Sicherheitsvorfälle. Arbeiten, die Sie bereits für ISO/IEC 27001, CyFun® oder BIO2 geleistet haben, werden angerechnet, sofern Kontrollen übereinstimmen, und Vorstandsgenehmigungen sowie Schulungen werden neben den Maßnahmen dokumentiert.

Ein erheblicher Sicherheitsvorfall wird über MijnNCSC mit einer Frühwarnung innerhalb von 24 Stunden, einer Vorfallmeldung innerhalb von 72 Stunden und einem Abschlussbericht innerhalb eines Monats nach der Meldung gemeldet. Der Bericht geht an das zuständige CSIRT und die Aufsichtsbehörde. Secrato hält den Vorfallsdatensatz, die Fristen und das Gemeldete zusammen.

Halten Sie die Cbw-Bereitschaft mit Ihnen in Bewegung

Die Cbw ist kein einmaliges Projekt: Maßnahmen, Risiken, Vorfälle und Vorstandsaufsicht entwickeln sich weiter. Sehen Sie, wie Secrato diese Arbeiten verbunden hält und Ihrem Team einen klaren Überblick über die Bereitschaft gibt, bevor Ihre Aufsichtsbehörde nachfragt.

Secrato
