
Wachsen Sie über Einheiten und Regionen hinweg, ohne dass die Governance dabei fragmentiert
Strukturieren Sie GRC über Tochtergesellschaften, Regionen, Geschäftsbereiche und Teams hinweg, ohne die zentrale Übersicht zu verlieren. Secrato gibt jedem Teil der Organisation eine eigene definierte Umgebung, während Governance, Überwachung und Verantwortlichkeit über die gesamte Organisation hinweg verbunden bleiben.
Eine Struktur, die auf Ihre Organisation zugeschnitten ist
Modellieren Sie GRC so, wie Ihre Organisation tatsächlich funktioniert. Secrato verbindet Mandanten, Arbeitsbereiche und untergeordnete Arbeitsbereiche in einer strukturierten Hierarchie, gibt jeder Ebene einen klaren Platz und hält die gesamte Organisation verbunden.
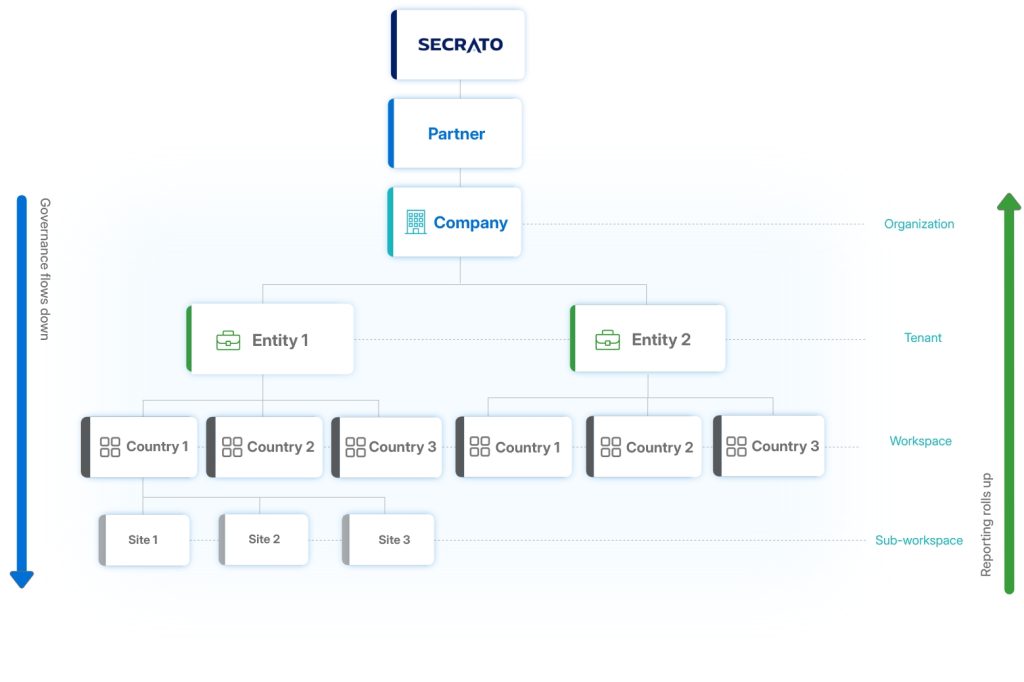
Eine Struktur. Klare Governance auf jeder Ebene.
Governance fließt nach unten, Berichte rollen nach oben
Legen Sie die Governance-Richtung auf der richtigen Ebene fest und führen Sie sie durch die Organisation, während Dashboards Status und Aktivitäten für eine klarere autorisierte Überwachung nach oben rollen.
Zentrale Überwachung, lokale Verantwortung
Behalten Sie die Verantwortung bei den lokalen Teams, während zentrale Teams Einblick in Compliance, Risiko, Nachweise und Audit-Bereitschaft erhalten – ohne die Verantwortung von denen zu nehmen, die der Arbeit am nächsten sind.
Klare Trennung zwischen Umgebungen
Geben Sie jedem Mandanten eine definierte Umgebung mit Zugriff, der auf seine Arbeitsbereiche beschränkt ist, und halten Sie Entitäten operativ getrennt, während sie innerhalb von Secrato verbunden bleiben.
Abgestimmt auf Ihre Organisation
Eine mandantenfähige Architektur in einer einzigen SaaS-Plattform bedient mehrere unabhängige Kundenumgebungen (Mandanten), die jeweils in Daten und Konfiguration isoliert sind.
Eine Mehr-Arbeitsbereich-Architektur ermöglicht es einem einzelnen Mandanten, mehrere isolierte Arbeitsbereiche innerhalb desselben Kontos zu erstellen und zu verwalten.
Eine Sub-Workspace-Architektur ermöglicht eine hierarchische Organisation innerhalb eines Haupt-Arbeitsbereichs und erlaubt verschachtelte oder untergeordnete Arbeitsbereiche.
Entwickelt für komplexe Betriebsmodelle
Strukturieren Sie GRC über Tochterunternehmen, Abteilungen und juristische Personen hinweg, während Sie die Sichtbarkeit und Verantwortung auf Gruppenebene bewahren.
Geben Sie Regionen und Ländern Raum, in ihrem eigenen Kontext zu arbeiten, während zentrale Teams die Übersicht über Fortschritt, Lücken und Bereitschaft behalten.
Delegieren Sie Verantwortungen über Geschäftsbereiche, Standorte und Teams, ohne die Governance über getrennte Umgebungen zu fragmentieren.
Eine Partner-Ebene kann eine oder mehrere Kundengruppen innerhalb der Plattform verwalten, wobei die Grenzen zwischen ihnen erhalten bleiben. Erfahren Sie, wie MSPs NIS2 für viele Kunden umsetzen →
Erweitern Sie die Hierarchie mit Globaler Governance
Mandantenfähiges Arbeitsbereich-Management schafft die Struktur für Trennung, Verantwortung und Transparenz. Globale Governance baut auf dieser Struktur auf und ermöglicht es, Governance-Entscheidungen und Attribute von übergeordneten Ebenen durch die gesamte Organisation weiterzugeben.
Secrato bietet verteilten Organisationen eine kontrollierte Möglichkeit, GRC-Aktivitäten zu trennen, Verantwortung zu delegieren und die Sichtbarkeit über das gesamte Unternehmen hinweg zu bewahren. Zentrale Teams behalten die Übersicht, während lokale Teams für ihre Aufgaben verantwortlich bleiben.
GRC-Daten werden auf selbstverwalteter Infrastruktur in einem belgischen Rechenzentrum innerhalb des EU-Rechts- und Regulierungsrahmens verarbeitet.
Belgien · EU
Häufig gestellte Fragen
Kann Secrato mehrere juristische Personen innerhalb derselben Organisationsstruktur unterstützen?
Ja. Tochterunternehmen, Regionen und Geschäftsbereiche können in separate Mandanten- und Arbeitsbereich-Umgebungen organisiert werden, sodass Verantwortungen und Aktivitäten getrennt bleiben und gleichzeitig Teil der umfassenderen Governance-Struktur sind.
Wie können zentrale Teams die Übersicht behalten, ohne lokale Arbeit zu übernehmen?
Lokale Teams verwalten weiterhin die GRC-Aktivitäten, die ihrer Umgebung zugewiesen sind. Status und Aktivitäten können je nach Zugriffsrechten auf den höheren Ebenen sichtbar gemacht werden und geben autorisierten zentralen Teams Einblick in Bereiche wie Compliance, Risiko, Nachweise und Audit-Bereitschaft.
Wie hängt dies mit Globaler Governance zusammen?
Die Hierarchie übernimmt Trennung und Sichtbarkeit eigenständig. Globale Governance ist die Ebene, die Governance-Attribute durch die Ebenen kaskadiert, mit kontrollierten lokalen Überschreibungen unter einem Genehmigungsworkflow, wo Sie diese zulassen.
Struktur für GRC, während Sie wachsen
Geben Sie jeder Einheit den Raum, ihre Verantwortlichkeiten zu verwalten, während Verantwortung und Governance über die gesamte Organisation hinweg verbunden bleiben. Buchen Sie eine Demo, um zu sehen, wie mandantenfähiges Arbeitsbereich-Management Ihre Organisationsstruktur abbilden kann.
