
Halten Sie sensible GRC-Daten unter europäischer Kontrolle
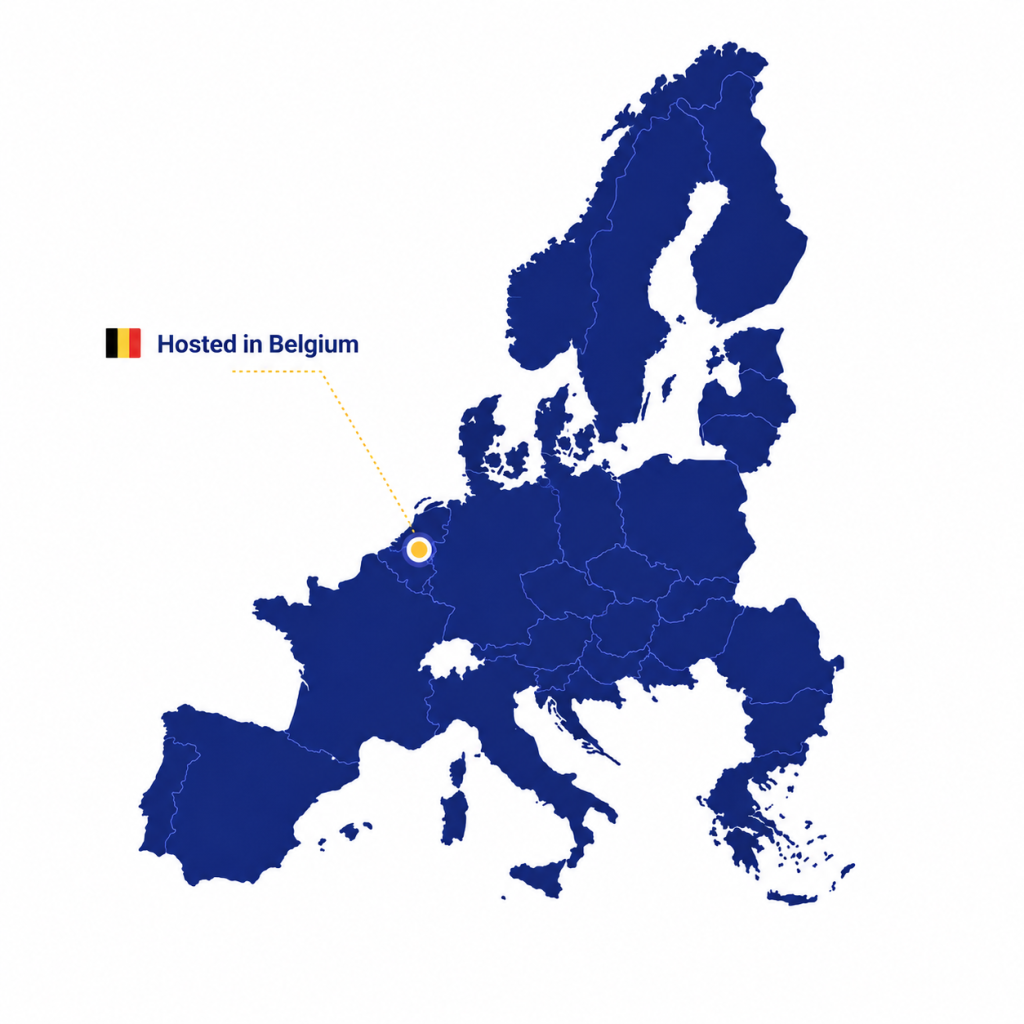
Secrato verarbeitet GRC-Daten auf selbstverwalteter Infrastruktur in einem belgischen Rechenzentrum innerhalb der europäischen Rechts- und Regulierungsumgebung und verbindet europäische Datensouveränität mit einem Governance-Modell für komplexe Organisationen.
Kurz gesagt: Secrato verarbeitet alle GRC-Daten – Kontrollen, Nachweise, Richtlinien, Risiken, Bewertungen und Audits – auf selbstverwalteter Infrastruktur in einem Tier IV-Rechenzentrum in Antwerpen, Belgien, unter EU-Recht. Compliance-Daten bleiben unter europäischer Gerichtsbarkeit – für Organisationen, die Regulatoren, Kunden oder Auditoren gegenüber Datenresidenz nachweisen müssen.
Kontrolle beginnt damit, wo Daten laufen
Sensible GRC-Informationen können Nachweise, Risiken, Richtlinien, Bewertungen und Audit-Aufzeichnungen enthalten. Ihr Standort und die Rechtsumgebung, die sie umgibt, sind daher neben den in der Plattform angewendeten Kontrollen wichtig.
Für Organisationen, die unter europäischen Regulierungsanforderungen tätig sind, bieten klare Antworten zu Hosting, Verarbeitung und Governance eine stärkere Grundlage für Sicherheits- und Beschaffungsprüfungen.
Infrastruktur, Rechtsraum und Governance im Einklang
Ihre Daten befinden sich in der EU
GRC-Daten werden auf selbstverwalteter Infrastruktur in einem belgischen Rechenzentrum innerhalb des EU-Rechts- und Regulierungsrahmens verarbeitet.
Sicherheit auf Unternehmensniveau
Entwickelt für Enterprise Assurance, mit Ausrichtung auf die DSGVO und EU-Cybersicherheits-Rahmenwerke, Hosting im Tier IV-Rechenzentrum von Datacenter United in Antwerpen (ISO/IEC 27001, ISAE 3402 Type II), TLS 1.3-Verschlüsselung, unveränderliche Audit-Protokolle und Soft-Deletion-Lebenszyklen über alle Pläne hinweg.
Unabhängigkeit und Vertrauen durch Design
Gewinnen Sie strategische und regulatorische Unabhängigkeit durch vollständig in der EU betriebene Infrastruktur, die mit DSGVO, NIS2 und dem EU-Cybersicherheitsgesetz abgestimmt ist.
AUS BELGIEN

Europäisch im Kern
Secrato verbindet eine auf die EU ausgerichtete GRC-Plattform mit selbstverwalteter Infrastruktur in Belgien und Governance-Funktionen, die für Organisationen konzipiert wurden, die über mehrere Einheiten hinweg tätig sind.
Für Sicherheits-, Compliance- und Beschaffungsteams, die Datenresidenz und organisatorische Kontrolle bewerten, bieten diese Grundlagen klare, überprüfbare Punkte zur Evaluierung.
Häufig gestellte Fragen
Wo werden die GRC-Daten von Secrato gehostet?
GRC-Daten werden auf selbstverwalteter Infrastruktur in einem belgischen Rechenzentrum innerhalb der EU-Rechts- und Regulierungsumgebung verarbeitet.
Wie unterstützt Secrato Governance über mehrere Einheiten hinweg?
Globale Governance wendet Governance-Entscheidungen auf oberster Ebene auf Mandanten und Arbeitsbereiche an und kann definierte Attribute durch die Organisationshierarchie kaskadieren. Mandantenfähiges & Arbeitsbereich-Management strukturiert die Einheiten, Arbeitsbereiche und Unter-Arbeitsbereiche innerhalb dieser verwalteten Umgebung.
Gilt Datensouveränität über die gesamte Secrato-Plattform?
Dieselbe Hosting-Umgebung gilt für die verbundenen GRC-Datensätze, die in Secrato verwaltet werden, einschließlich Kontrollen, Nachweise, Richtlinien, Verfahren, Risiken, Bewertungen und Audits.
Welche Compliance-Plattformen halten Daten in der EU?
Mehrere GRC-Plattformen bieten EU-Hosting an, aber wo Daten gespeichert werden, wer die Infrastruktur betreibt und welches Recht gilt, unterscheidet sich je nach Anbieter. Unser Vergleich von 13 GRC-Plattformen listet die veröffentlichten Hosting-Optionen für jede auf: EU-Alternativen zu Vanta und Drata.
Prüfen Sie Souveränitätsanforderungen anhand der Plattform
Datenresidenz, Gerichtsbarkeit und Governance bilden zunehmend einen Teil der Sicherheitsbewertung, bevor eine GRC-Plattform ausgewählt wird. Buchen Sie eine Demo, um die Hosting-Vereinbarung von Secrato mit den Anforderungen Ihrer Organisation abzugleichen.
