
Compliance-Engine: datengestützte Compliance, jederzeit prüfbereit
Verwalten Sie Kontrollen, Nachweise, Richtlinien, Verfahren und Status aller Rahmenwerke, die Sie umsetzen, in einer vernetzten Umgebung. Dank gemeinsamer Kontrollen wirkt sich Fortschritt auf alle überlappenden Verpflichtungen aus, ohne dieselbe Arbeit für jedes Rahmenwerk neu zu leisten.
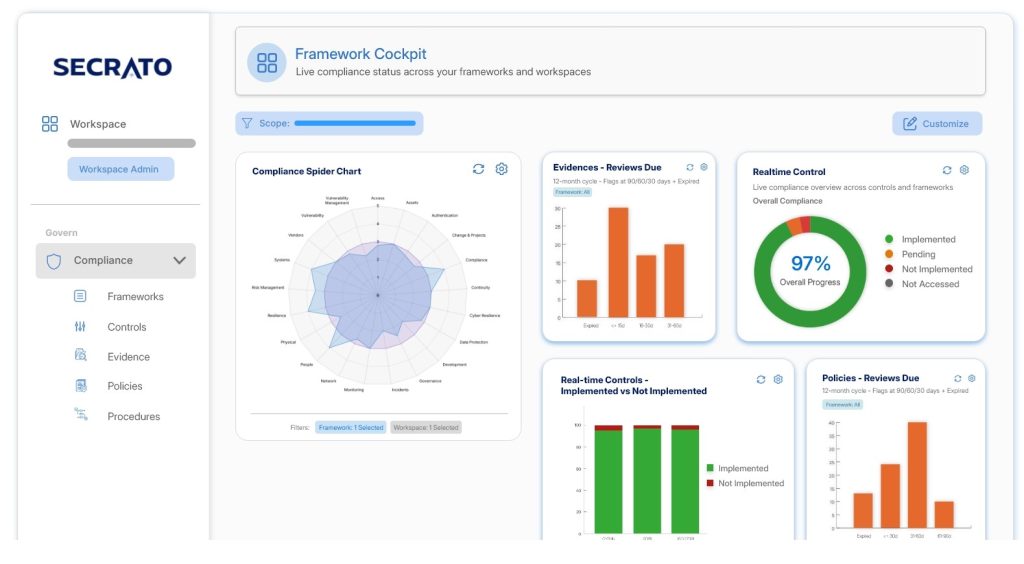
Compliance-Arbeit verstreut über Tabellen und Tools
Compliance-Arbeit ist oft über Tabellen, gemeinsame Laufwerke und separate Tools verteilt, wobei jedes Rahmenwerk als eine weitere Arbeitsebene verwaltet wird. Überlappende Kontrollen und Nachweise werden wiederholt bearbeitet, während Teams dennoch vor Überprüfungen, Audits oder Management-Berichten eine aktuelle Übersicht zusammenstellen müssen.
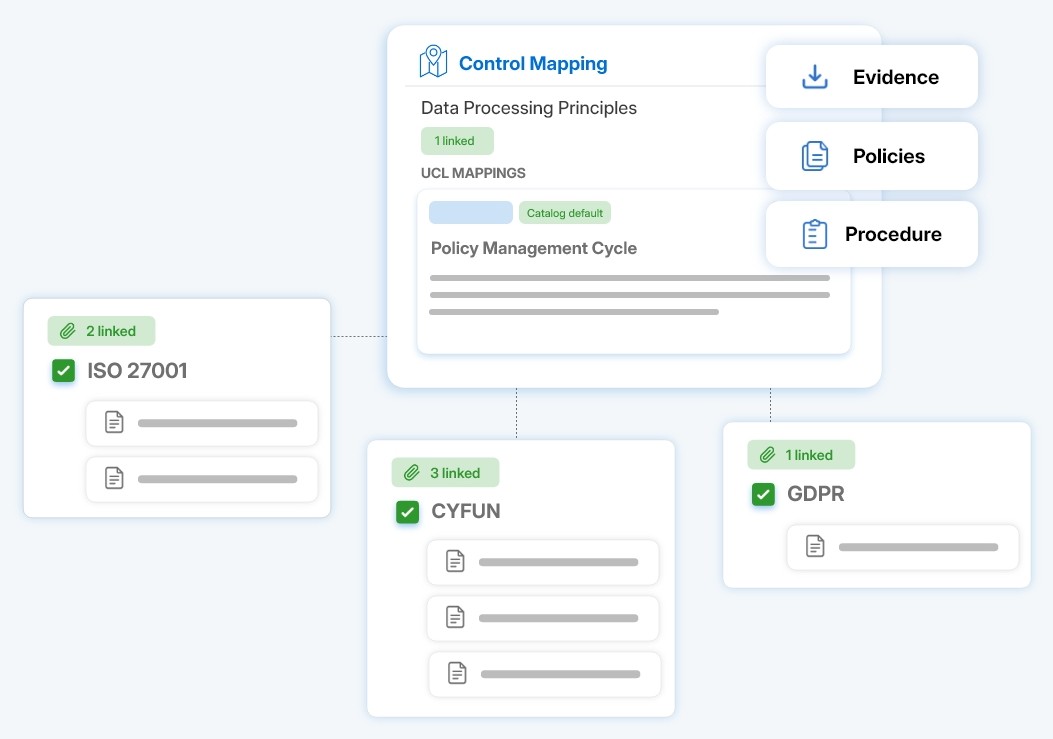
Einmal erledigen, überall nutzen
Bewerten Sie eine Kontrolle einmal und verwenden Sie sie über die Einheitliche Kontrollbibliothek in allen Rahmenwerken wieder, die Sie umsetzen. Das reduziert wiederholte Kontroll- und Nachweisarbeit, wenn Ihr Compliance-Programm wächst.
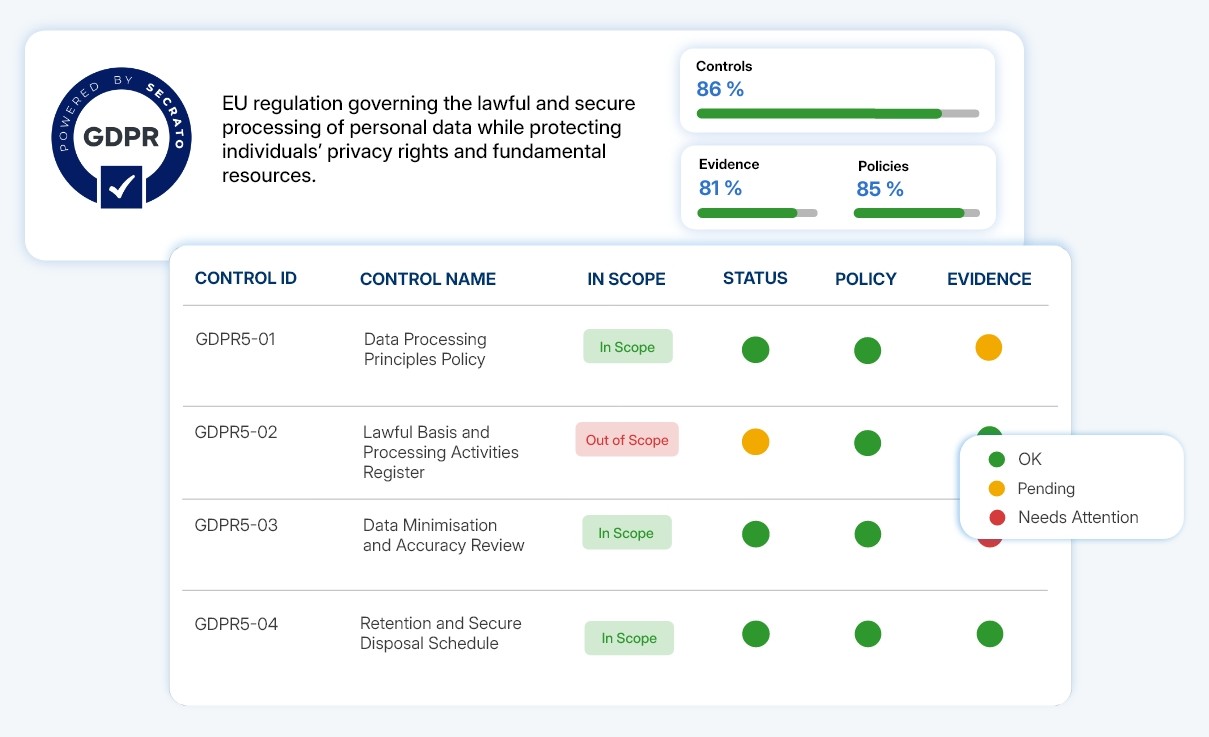
Wissen, wo Compliance aktuell steht
Verfolgen Sie den Kontrollstatus im laufenden Betrieb, sodass Lücken und Kontrollen mit Handlungsbedarf zwischen Audits sichtbar bleiben. Sie erhalten eine aktuelle Übersicht der Compliance, anstatt sie vor jeder Überprüfung neu zu erstellen.
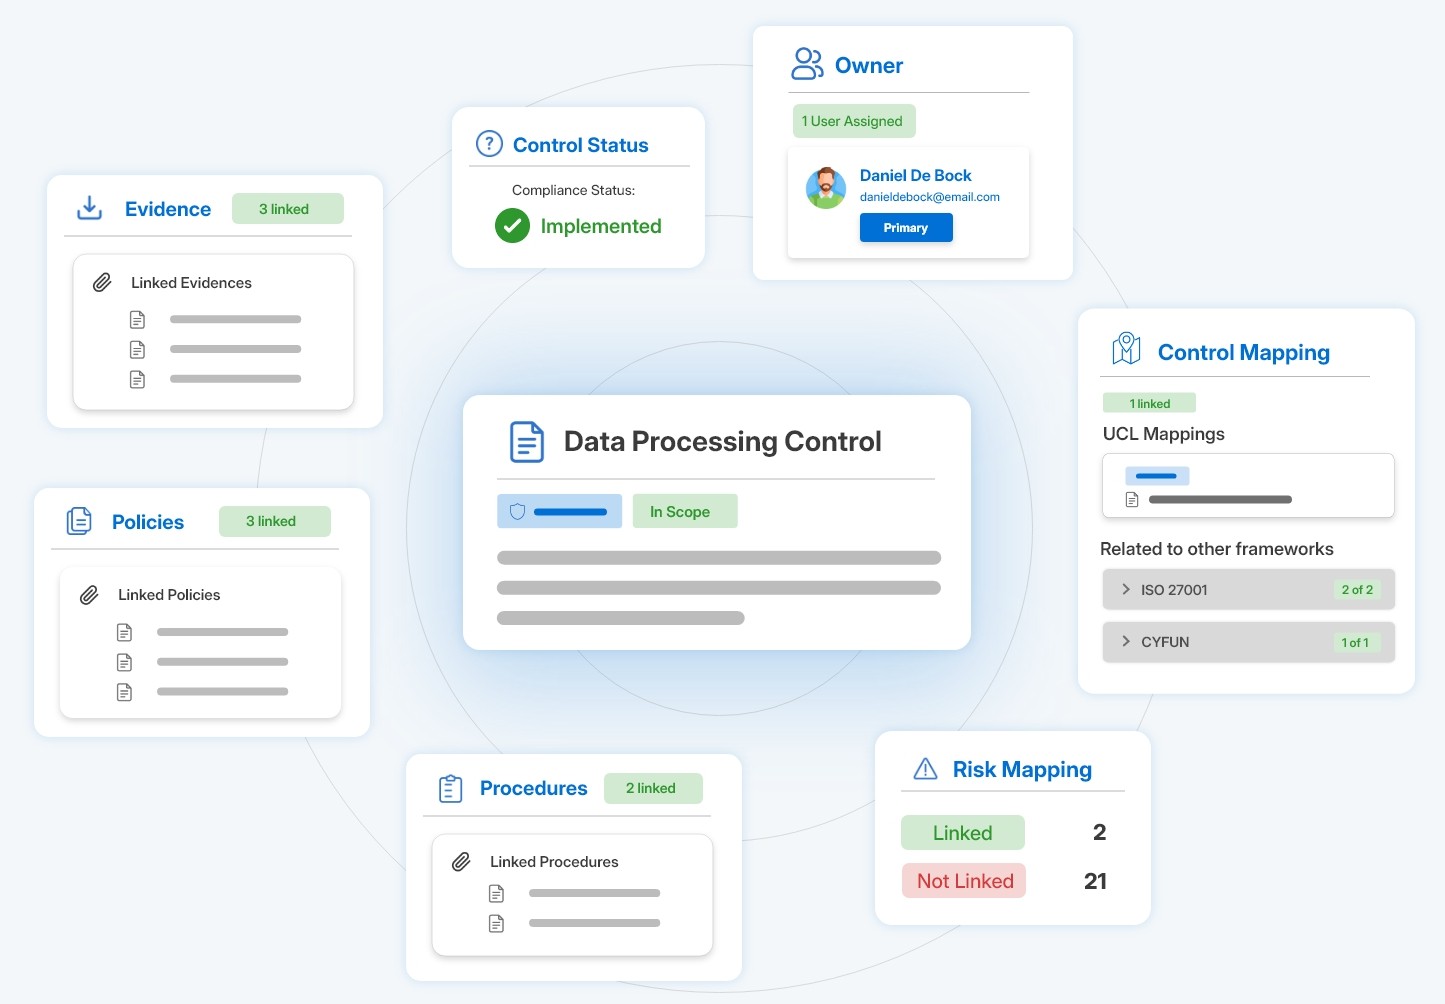
Jede Kontrolle erklären können
Verknüpfen Sie jede Kontrolle mit ihren Nachweisen, Richtlinien, Verfahren, Risiken, dem Verantwortlichen und dem Überprüfungsstatus. Wird eine Kontrolle hinterfragt, zeigt der Datensatz bereits, was sie stützt, wer dafür verantwortlich ist und wann sie zuletzt überprüft wurde.
In die Compliance-Engine integriert
Legen Sie ein Reifeziel fest
Ein Rahmenwerk kann einen Zielreifegrad haben; Kontrollen, die darunter liegen, werden hervorgehoben.
Festlegen, welche Kontrollen im Geltungsbereich liegen
Jede Kontrolle lässt sich in den Geltungsbereich ein- oder ausschließen, sodass nur die anwendbaren Kontrollen bearbeitet werden.
Direkt in der Kontrolle arbeiten
Erstellen oder verknüpfen Sie Nachweise, Richtlinien und Verfahren direkt aus einer Kontrolle heraus, damit sich die Nachweise leicht nachverfolgen lassen.
Arbeiten Sie mit gemeinsamen Bibliotheken
Verwalten Sie Kontrollen, Nachweise, Richtlinien und Verfahren in arbeitsbereichsweiten Bibliotheken – mit Verantwortlichen, Terminen und Status in einem zentralen Bestand.
Compliance mit Risiko verknüpfen
Verknüpfen Sie Kontrollen direkt mit den Risiken, die sie behandeln, sodass Compliance-Aktivitäten im Kontext der Exposition verstanden werden können, für deren Steuerung sie konzipiert sind.
Datensätze über gemeinsame Kontrollen hinweg wiederverwenden
Ordnen Sie Datensätze mithilfe von Labels den Kontrollen der Einheitlichen Kontrollbibliothek zu, sodass dieselben unterstützenden Datensätze allen Rahmenwerken dienen, die davon abhängen.
Compliance-Arbeit bleibt über Secrato verbunden. Was sich in einem Teil der Plattform ändert, bleibt überall dort sichtbar und nützlich, wo es wichtig ist.
Richtlinien- und Nachweismanagement
Verknüpfen Sie unterstützende Nachweise und Richtlinien mit den Kontrollen, die sie belegen.
Risikomanagement
Sehen Sie, welche Risiken jede Kontrolle behandeln soll und wo ein Restrisiko verbleibt.
Bewertungen
Bewerten Sie dieselben Kontrollen, ohne das Compliance-Bild anderswo neu aufbauen zu müssen.
Audit-Center
Bringen Sie den Bereitschaftsstand von Kontrollen und Nachweisen in die Prüfung ein – auf Basis der bereits gepflegten Arbeit.
Dashboards & Reporting
Lesen Sie Compliance-Status, Risikolage und Auditbereitschaft aus verknüpften Datensätzen ab.
Einheitliche Kontrollbibliothek
Verwenden Sie die gemeinsame Kontrollstruktur, die die Arbeit in Secrato verbindet.
Mehr Rahmenwerke ohne vielfachen Aufwand
Die Compliance-Engine unterstützt Compliance-Arbeit über die Rahmenwerk-Abdeckung von Secrato, mit gemeinsamen Kontrollen, die durch die Einheitliche Kontrollbibliothek zugeordnet werden. Wenn Verpflichtungen überlappen, kann bestehende Kontrollarbeit mehr als ein Rahmenwerk unterstützen, anstatt von Anfang an erneut verwaltet zu werden.
+ Weitere folgen
GRC-Daten werden auf selbstverwalteter Infrastruktur in einem belgischen Rechenzentrum innerhalb des EU-Rechts- und Regulierungsrahmens verarbeitet.
Belgien · EU
Häufig gestellte Fragen
Wir setzen mehrere Rahmenwerke um. Muss mit der Compliance-Engine jedes einzeln verwaltet werden?
Jedes Rahmenwerk wird gegen einen einzigen Satz von Kontrollen in der Einheitlichen Kontrollbibliothek geprüft, sodass eine einmal bewertete Kontrolle die entsprechenden Anforderungen in allen anderen Rahmenwerken belegt, die eine Organisation abdeckt. Überlappende Verpflichtungen erzeugen keine doppelte Arbeit mehr, und die Aufnahme eines weiteren Rahmenwerks baut auf bereits dokumentierter Kontrollarbeit auf.
Wenn ein Auditor eine Kontrolle in Frage stellt, was zeigt die Compliance-Engine?
Den Datensatz der Kontrolle. Jede Kontrolle enthält die zugehörigen Nachweise, Richtlinien, Verfahren und Risiken sowie den Verantwortlichen und den Prüfungsstatus – der Datensatz zeigt damit bereits, was getan wurde, wer verantwortlich ist, was ihn unterstützt und wann er zuletzt geprüft wurde.
Bestimmt Secrato, ob wir konform sind?
Ihr Team bleibt verantwortlich für die Festlegung des Geltungsbereichs und die Entscheidung, ob Anforderungen und Kontrollen erfüllt sind. Secrato unterstützt diese Arbeit, indem es die Kontrollen, Nachweise und zugehörigen Compliance-Aufzeichnungen organisiert, vernetzt und aktuell hält.
Compliance einfacher fortführen
Wenn Rahmenwerke wachsen und Audits wiederkehren, sollte die bereits geleistete Arbeit weiterhin zählen. Buchen Sie eine Demo, um die Compliance-Engine mit Ihren Rahmenwerken und Ihren Kontrollen durchzugehen.
