
Bewertungen: kontinuierliche Bereitschaft durch strukturierte Bewertungen
Messen Sie, wie Ihre Kontrollen im Vergleich zu den von Ihnen eingesetzten Rahmenwerken abschneiden, während jede Antwort mit den zugehörigen Nachweisen verknüpft bleibt. Da Bewertungen gegen dieselben Kontrollen wie der Rest von Secrato laufen, bleibt die geleistete Arbeit nützlich, wenn Sie sich der Audit-Bereitschaft nähern.
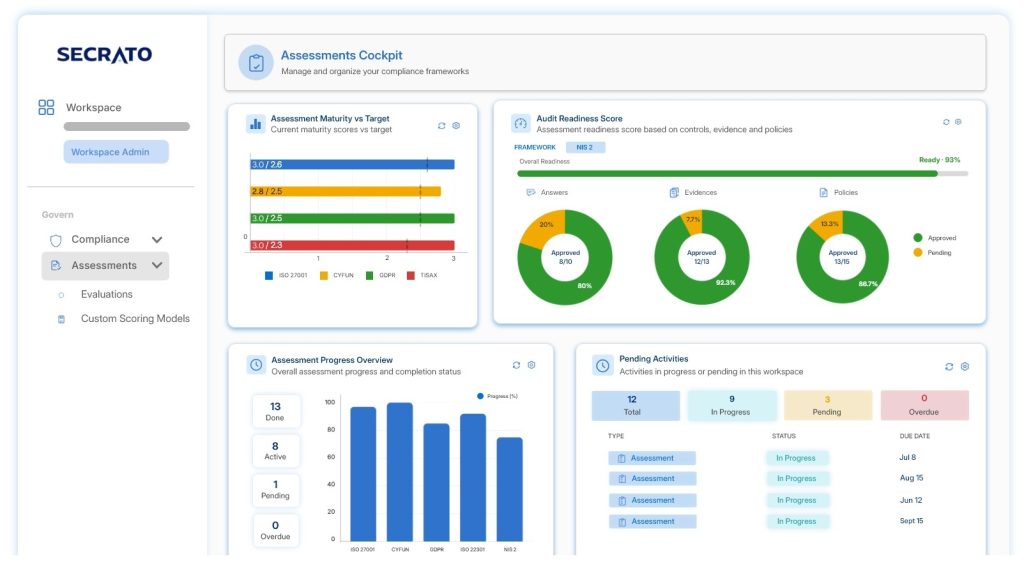
Ein Assessment-Score bedeutet ohne die dahinter liegende Dokumentation wenig
Bewertungen befinden sich oft in Tabellenkalkulationen, während die Kontrollen, Nachweise und Entscheidungen, die das Ergebnis stützen, an anderer Stelle liegen. Das macht es schwieriger zu erklären, wie ein Score erreicht wurde, abgeschlossene Arbeit in den nächsten Zyklus zu übernehmen und die Grundlage einer Bewertung bei einer Überprüfung oder einem Audit nachzuweisen.
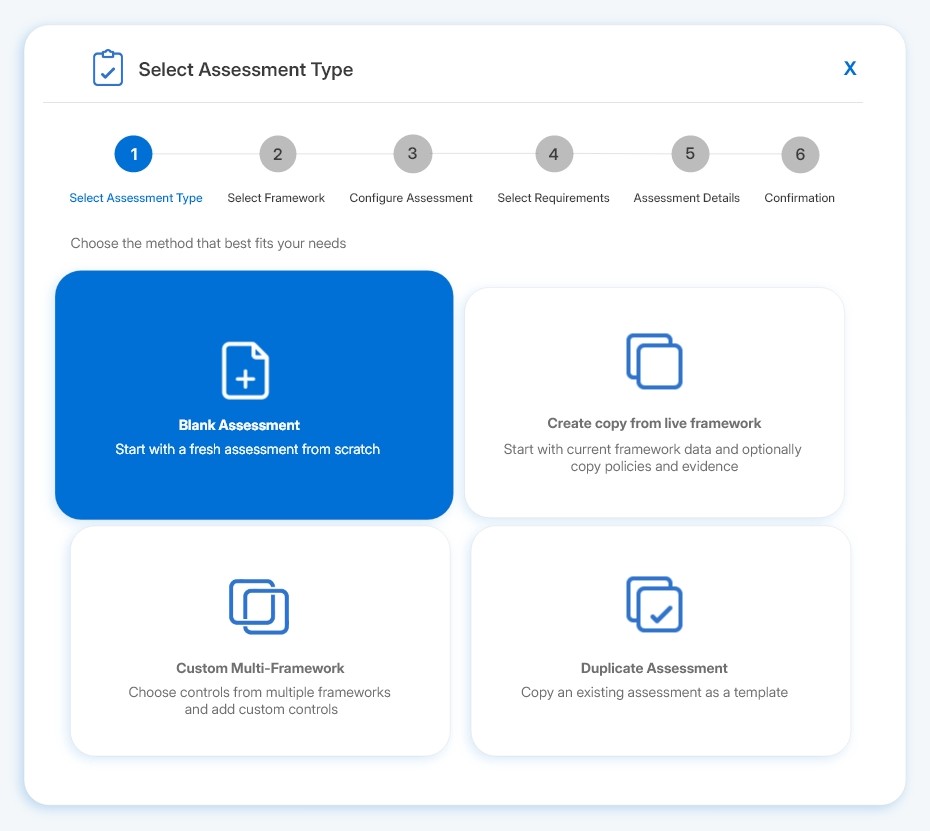
Bewerten Sie die Arbeit, die wirklich zählt
Beginnen Sie mit einem aktuellen Rahmenwerk, einer vorherigen Bewertung, einem benutzerdefinierten Multi-Rahmenwerk oder einer leeren Bewertung, und definieren Sie die Kontrollen, die Sie bewerten möchten. So erhalten Ihre Teams einen strukturierten Ausgangspunkt, während die Bewertung auf die Arbeit fokussiert bleibt, die Sie messen möchten.
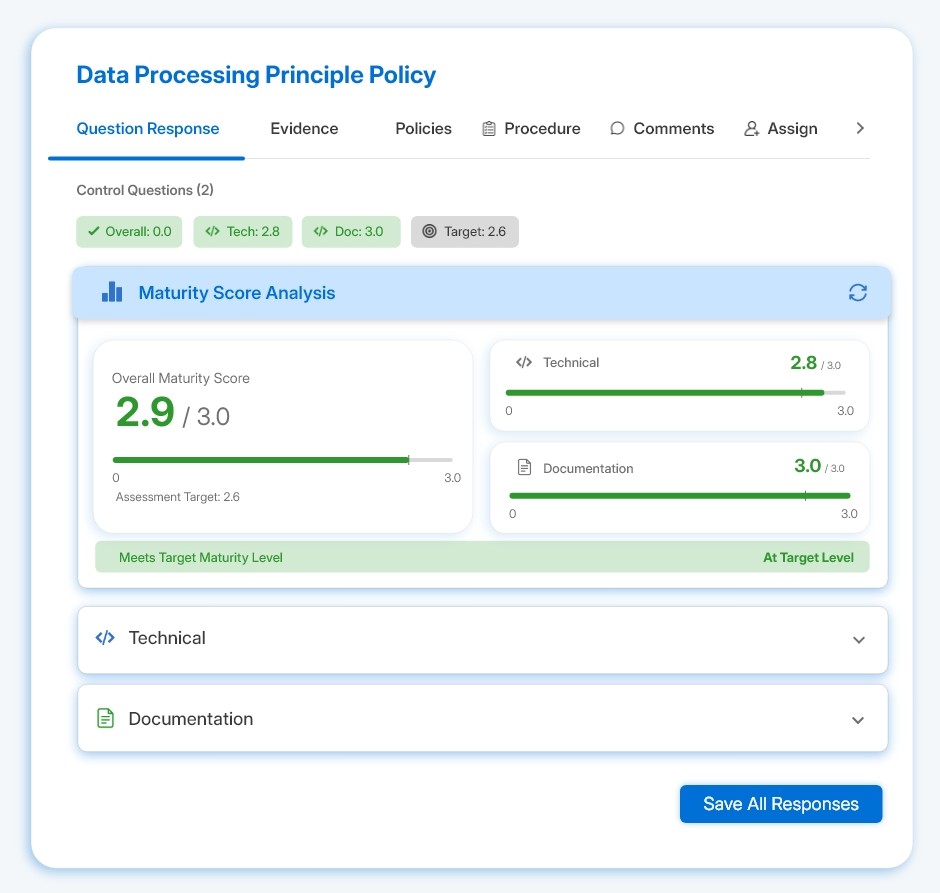
Machen Sie jeden Score nachvollziehbar
Verwenden Sie Ja/Nein- oder Reifegradbasiertes Scoring, vergleichen Sie die aktuelle Leistung mit Zielwerten und machen Sie die Lücke auf Kontrollebene sichtbar. Antworten, Scores, Nachweise, Richtlinien und Antworthistorie bleiben zusammen, sodass Prüfer nicht nur das Ergebnis, sondern auch den Weg dorthin sehen können.
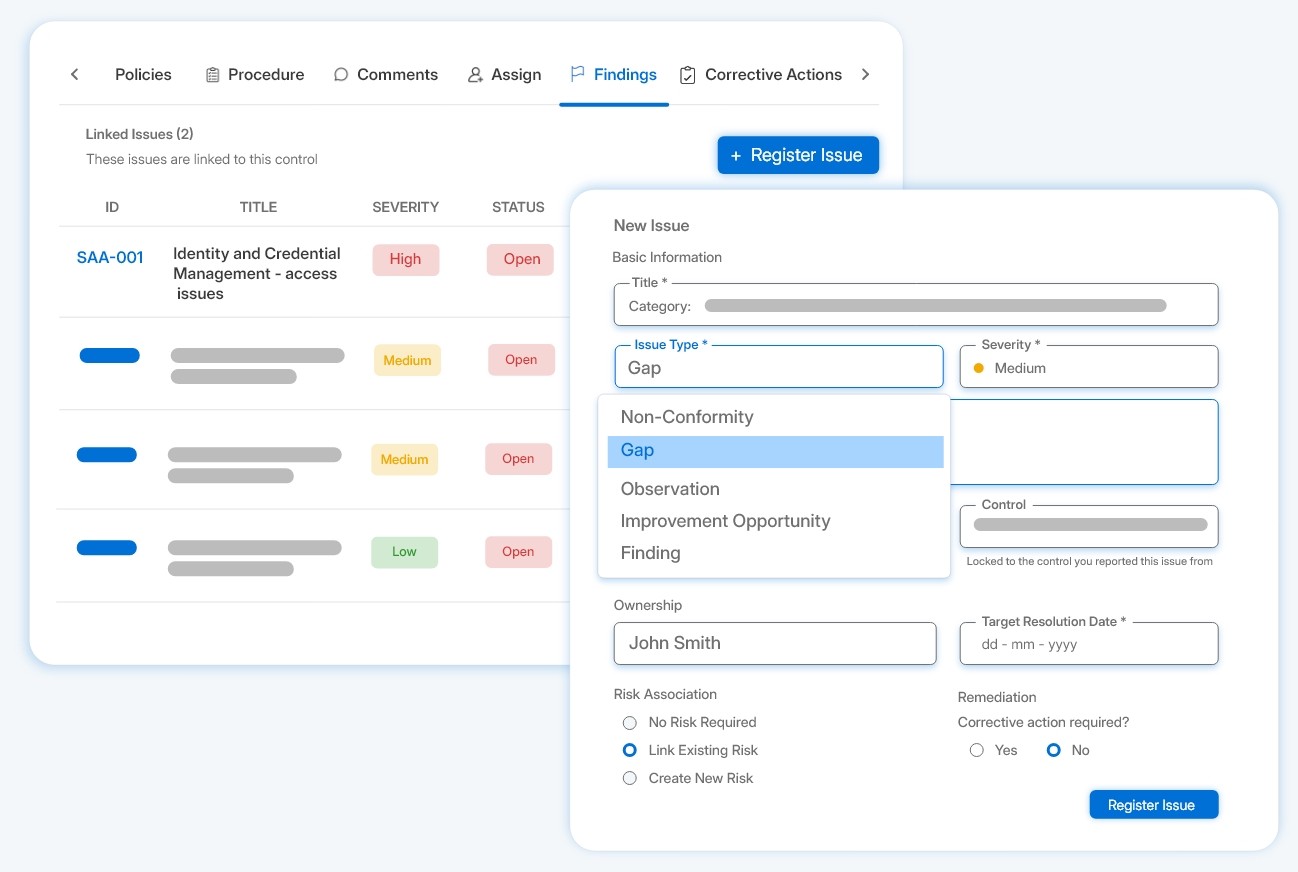
Befunde in zugewiesene Maßnahmen überführen
Erfassen Sie Korrekturmaßnahmen zusammen mit dem Audit und übernehmen Sie relevante Feststellungen mit ihrem Kontext in das Risikomanagement. Verantwortung und Nachverfolgung bleiben mit dem verbunden, was festgestellt wurde, sodass Probleme über den Bericht hinaus in nachverfolgter Arbeit landen.
In die Bewertungen integriert
Halten Sie die Kontrolleigentümer verantwortlich
Weisen Sie Kontrollen mit Fälligkeitsdatum und Grund neu zu, während Sie die Zuweisungshistorie beibehalten, sodass sich die Verantwortung ändert, ohne die Dokumentation zu verlieren.
Halten Sie Assessment-Diskussionen im Kontext
Verwenden Sie einen Kommentar-Thread für jede Kontrolle, sodass die Konversation hinter einer Antwort neben der bewerteten Arbeit bleibt.
Das Verfahren hinter einer Kontrolle verknüpfen
Verknüpfen Sie Verfahren aus demselben Bewertungsbereich wie Nachweise und Richtlinien, um den Kontext hinter jeder Kontrolle gemeinsam zu unterstützen.
Behandeln Sie echte Ausnahmen sauber
Markieren Sie Nachweise oder Richtlinien gegebenenfalls als nicht anwendbar und schließen Sie Kontrollen ab, ohne Dokumentationsanforderungen zu erfinden.
Sehen Sie, wo ein Assessment steht
Verwenden Sie das Assessment-Cockpit, um Fertigstellung, bestandene Kontrollen, offene Probleme und verbleibende Zeit während des Assessments zu verfolgen.
Exportieren Sie die Kontrollen, die Sie überprüfen
Exportieren Sie Kontrolldaten als CSV und erstellen Sie einen Bewertungsbericht aus dem Cockpit, wenn Ergebnisse geprüft oder weitergegeben werden müssen.
Bewertungen bleiben mit der gesamten Secrato-Plattform verbunden. Hier abgeschlossene Arbeit bleibt verfügbar und nützlich, wo immer sie als Nächstes benötigt wird.
Nachweismanagement
Verknüpfen Sie Nachweise mit der Kontrolle, sodass die Antworten vollständig nachgewiesen sind.
Richtlinienverwaltung
Halten Sie die Richtlinien hinter jeder Kontrolle während ihrer Bewertung griffbereit.
Risikomanagement
Verbinden Sie Kontrollscores mit den Risiken, die diese Kontrollen behandeln.
Audit-Center
Nehmen Sie abgeschlossene, auditbereite Bewertungsarbeit in die Überprüfung mit.
Dashboards & Reporting
Bringen Sie Bewertungsfortschritt und Ergebnisse in die umfassendere Sicht der Compliance-Sicherheitslage.
Einheitliche Kontrollbibliothek
Bewerten Sie Assessments anhand derselben Kontrollen, die auf der gesamten Plattform verwendet werden.
Gemeinsame Kontrollen ohne Neustart bewerten
Bewertungen können über die gesamte Rahmenwerk-Abdeckung von Secrato hinweg durchgeführt werden und nutzen Kontrollen aus der Einheitlichen Kontrollbibliothek. Arbeit, die für eine gemeinsame Kontrolle abgeschlossen wurde, bleibt verfügbar, wenn Teams andere Rahmenwerke bewerten, die auf dieselbe zugrunde liegende Anforderung zurückgreifen.
+ Weitere folgen
GRC-Daten werden auf selbstverwalteter Infrastruktur in einem belgischen Rechenzentrum innerhalb des EU-Rechts- und Regulierungsrahmens verarbeitet.
Belgien · EU
Häufig gestellte Fragen
Ersetzt das Abschließen einer Bewertung das Audit selbst?
Bewertungen bereiten Ihre Kontrollarbeit bis zur Audit-Bereitschaft vor. Das Audit und sein endgültiges Ergebnis bleiben ein separater Schritt und können über das Audit-Center weitergeführt werden.
Bedeutet ein starker Assessment-Score, dass wir ein Audit bestehen werden?
Der Score spiegelt wider, wie Ihre Kontrollen gegen die Assessment-Kriterien abschneiden, aber das Audit-Ergebnis bleibt beim Auditor. Assessment-Scoring unterstützt die Bereitschaft, anstatt ein Ergebnis zu garantieren.
Müssen wir von vorne beginnen, wenn wir ein anderes Rahmenwerk bewerten?
Nicht, wenn die Rahmenwerke auf gemeinsamen Kontrollen beruhen. Da Bewertungen gegen Kontrollen in der Einheitlichen Kontrollbibliothek laufen, kann relevante bereits erfasste Kontrollarbeit nachfolgende Rahmenwerk-Bewertungen unterstützen.
Lassen Sie jede Bewertung auf der vorherigen aufbauen
Audits wiederholen sich, und jedes stellt die gleiche Frage: Wie wissen Sie, wo Sie stehen, und können Sie es nachweisen? Demo buchen, um eine Bewertung gegen Ihr eigenes Rahmenwerk und Ihre Kontrollen durchzuführen.
