
GAMP 5

GAMP-5-Compliance – computergestützte Systeme, deren Eignung Sie nachweisen können

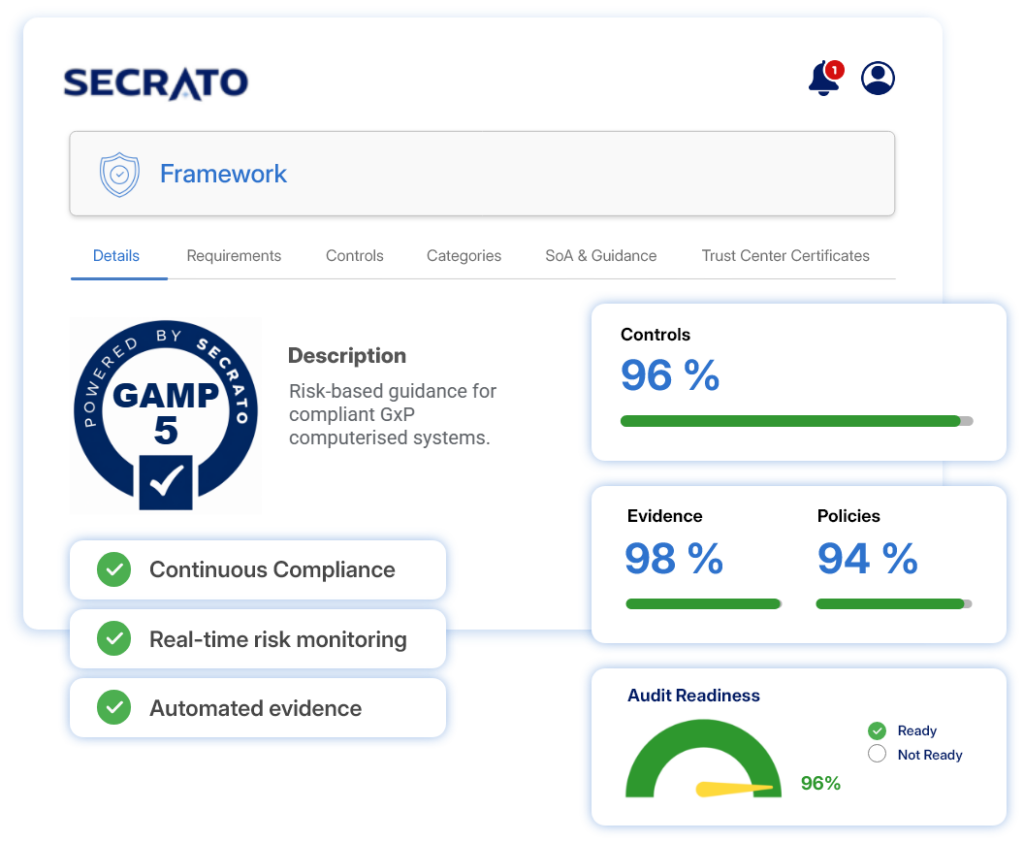
GAMP 5 verlangt einen risikobasierten Ansatz für computergestützte Systeme in GxP-Umgebungen. Secrato hält die Risiken, Kontrollen, Verfahren und Nachweise hinter jedem System mit den Anforderungen verknüpft, die sie abdecken – damit Ihre Position standhält, wenn ein Inspektor nachfragt.

GAMP-5-Rahmenwerk-Banner
DSGVO by design
DSGVO BY DESIGN
In Belgien gehostet
IN BELGIEN GEHOSTET
EU-Datensouveränität
EU-DATENSOUVERÄNITÄT
Enterprise-Sicherheit
ENTERPRISE-SICHERHEIT
RISIKOBASIERTER ANSATZ

Den Aufwand am Risiko ausrichten

Erfassen Sie die GxP-Auswirkung jedes computergestützten Systems und verknüpfen Sie sie mit den Risiken, Kontrollen und Entscheidungen, die das erforderliche Sicherheitsniveau bestimmen. Halten Sie die Begründung sichtbar, damit der Aufwand dem Risiko für Patientensicherheit, Produktqualität und Datenintegrität entspricht.

  • GxP-Auswirkung pro System erfassen.
  • Risiken mit den Kontrollen verknüpfen, die sie adressieren.
  • Die Begründung jeder Entscheidung sichtbar halten.
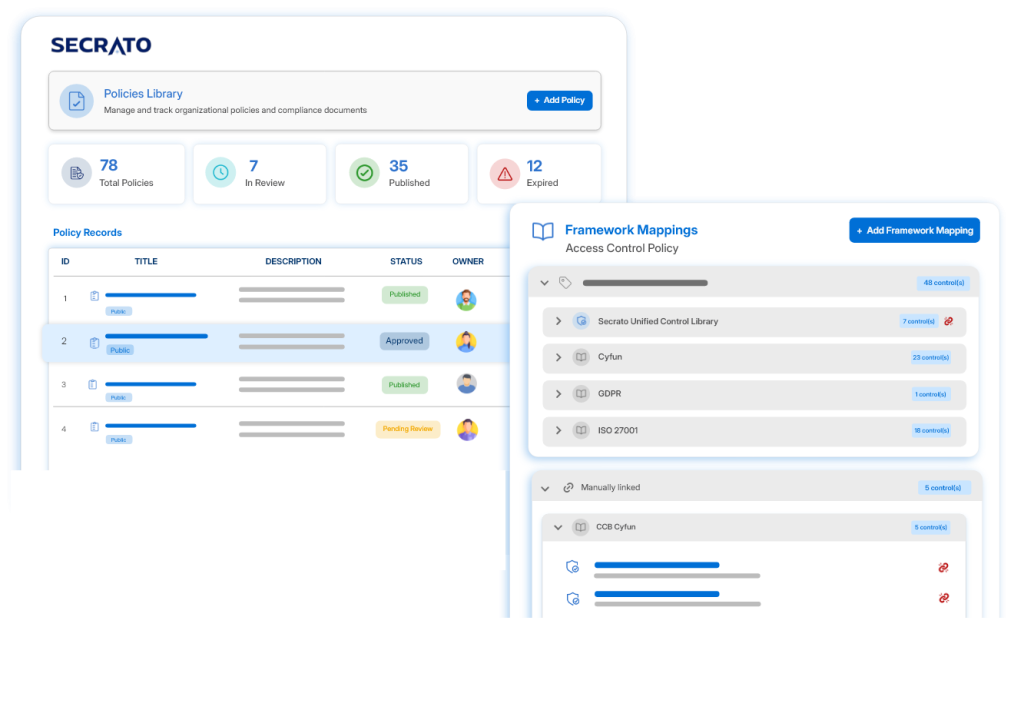
Secrato-Plattform: Richtlinienbibliothek
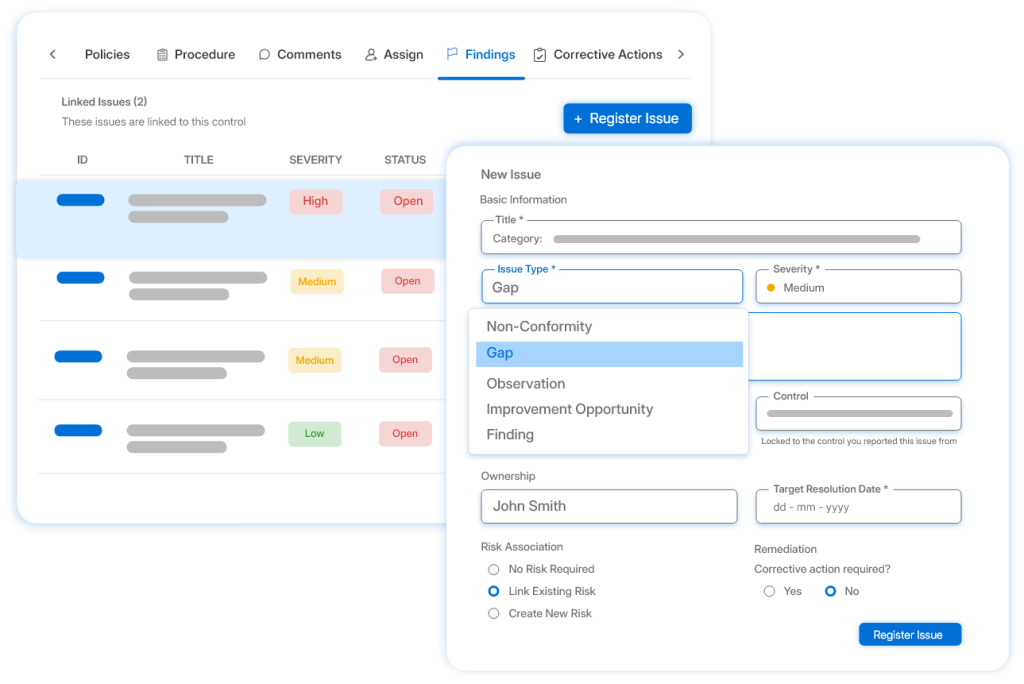
Secrato-Plattform: Feststellungen
LIFECYCLE-GOVERNANCE

Verfahren und Aufzeichnungen unter Kontrolle halten

Pflegen Sie SOPs, Spezifikationen und unterstützende Richtlinien als zugewiesene, versionierte und geprüfte Aufzeichnungen über den gesamten Systemlebenszyklus. Verknüpfen Sie sie mit den Kontrollen und Nachweisen, die sie unterstützen, wenn sich Systeme ändern.

  • Verfahren mit klarer Zuständigkeit und Prüfbarkeit pflegen.
  • Versionshistorie bei Änderungen beibehalten.
  • Aufzeichnungen mit den Kontrollen verknüpfen, die sie unterstützen.
LIFECYCLE-GOVERNANCE

Verfahren und Aufzeichnungen unter Kontrolle halten

Pflegen Sie SOPs, Spezifikationen und unterstützende Richtlinien als zugewiesene, versionierte und geprüfte Aufzeichnungen über den gesamten Systemlebenszyklus. Verknüpfen Sie sie mit den Kontrollen und Nachweisen, die sie unterstützen, wenn sich Systeme ändern.

  • Verfahren mit klarer Zuständigkeit und Prüfbarkeit pflegen.
  • Versionshistorie bei Änderungen beibehalten.
  • Aufzeichnungen mit den Kontrollen verknüpfen, die sie unterstützen.
Secrato-Plattform: Feststellungen
INSPEKTIONSBEREITSCHAFT

Bereit sein, wenn der Inspektor fragt

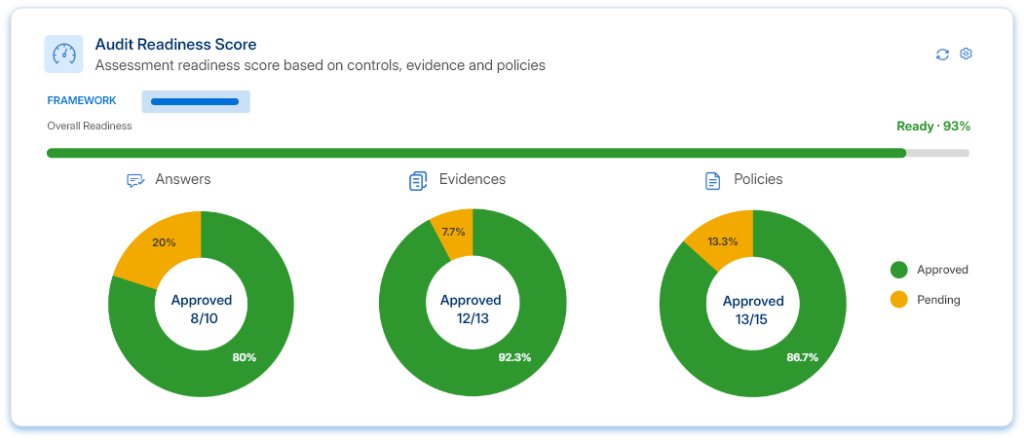
Behalten Sie den aktuellen Status von Kontrollen, Nachweisen und Feststellungen über Ihre GxP-Systeme hinweg im Blick. Halten Sie Aufzeichnungen für interne Audits, Lieferantenbewertungen und behördliche Inspektionen strukturiert bereit.

  • Bereitschaft pro Anforderung nachverfolgen.
  • Feststellungen und Korrekturmaßnahmen zusammenhalten.
  • Strukturierte Nachweise für Prüfer vorbereiten.
Secrato-Plattform: Auditbereitschafts-Score
DER REST DER PLATTFORM

Weitere Möglichkeiten, wie Secrato GAMP 5 unterstützt

Über die oben genannten Kernergebnisse hinaus unterstützen diese Funktionen das weitergehende GAMP-5-Programm.

Verwalten Sie Anforderungen, Kontrollen, Nachweise, Richtlinien und Status gemeinsam und geben Sie Teams einen aktuellen Überblick über den Stand der Umsetzung.

Sehen Sie, wo sich GAMP-5-Kontrollen mit ISO/IEC 27001, ISO 9001 und anderen Rahmenwerken überschneiden, die Ihre Organisation verwaltet.

Legen Sie den Geltungsbereich fest, bewerten Sie und weisen Sie Bewertungsarbeiten zu, wobei Antworten mit den dahinter stehenden Nachweisen und Aufzeichnungen verknüpft sind.

Organisieren Sie Nachweise, überprüfen Sie die Kontrollbereitschaft und verwalten Sie Feststellungen mit strukturiertem Reviewer-Zugriff, wo angemessen.

Verbinden Sie interne und externe Systeme über APIs und Integrationen, um die Nachweiserfassung zu unterstützen und manuelle Nachverfolgung zu reduzieren.

Teilen Sie relevante Sicherheits- und Compliance-Informationen mit Stakeholdern durch kontrollierten öffentlichen oder geschlossenen Zugriff.

RAHMENWERK-ABDECKUNG

Eine Kontrolle. Mehrere Rahmenwerke.

Viele Kontrollen hinter einem GAMP-5-Ansatz – wie Zugriffsmanagement, Änderungskontrolle und Lieferantenüberwachung – unterstützen auch andere Rahmenwerke. Die Einheitliche Kontrollbibliothek ordnet diese gemeinsamen Kontrollen den jeweiligen Anforderungen zu, sodass Teams Arbeit wiederverwenden können, ohne die Rahmenwerke als gleichwertig zu behandeln.

Häufige Fragen zur GAMP-5-Compliance-Software

Was ist GAMP 5?

GAMP 5 ist der Good-Practice-Leitfaden der ISPE für einen risikobasierten Ansatz bei konformen computergestützten GxP-Systemen. Die zweite Ausgabe, veröffentlicht im Juli 2022, behält das ursprüngliche Rahmenwerk bei und aktualisiert es für Dienstleister, iterative Entwicklungsmethoden, den verstärkten Einsatz von Tools und Automatisierung sowie kritisches Denken durch erfahrene Fachexperten. GAMP 5 ist ein Leitfaden und keine Verordnung, wird aber weithin genutzt, um regulatorische Anforderungen an computergestützte Systeme zu erfüllen.

GAMP 5 wird von Pharma-, Biotech- und Medizintechnikunternehmen sowie anderen Organisationen in regulierten Life-Science-Umgebungen eingesetzt – ebenso von den Lieferanten und Dienstleistern, die deren computergestützte Systeme bereitstellen. Es gilt überall dort, wo ein computergestütztes System die Patientensicherheit, Produktqualität oder Datenintegrität beeinflussen kann.

Secrato unterstützt die Governance- und Nachweisarbeit rund um GAMP 5, indem es Anforderungen, Risiken, Kontrollen, Verfahren und Nachweise für Ihre GxP-Systeme miteinander verknüpft und Teams einen klareren Überblick über die Bereitschaft und offene Lücken gibt. Secrato validiert keine Systeme in Ihrem Auftrag; Validierungsentscheidungen und deren Dokumentation verbleiben in der Verantwortung Ihrer Organisation.

Computergestützte Systeme inspektionsbereit halten

Systeme, Lieferanten und Verfahren ändern sich laufend – auch lange nach dem Go-live. Erfahren Sie, wie Secrato die Risiken, Kontrollen und Nachweise hinter Ihren GxP-Systemen verknüpft hält, damit Ihre Position zwischen den Inspektionen Bestand hat.

Secrato
